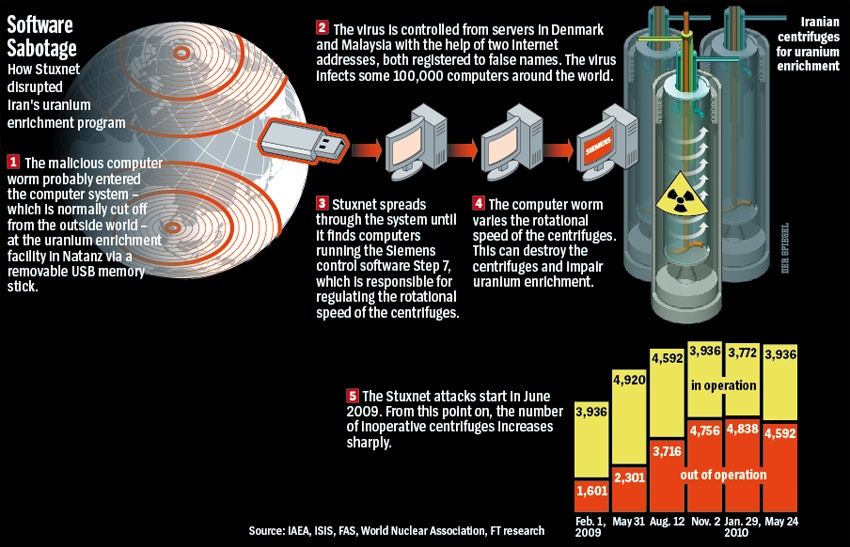
Stuxnet je počítačový červ , ktorý bol odhalený v roku 2010 a o ktorom sa mnohí domnievajú, že sa vyvíjal minimálne od roku 2005. Stuxnet sa zameriaval na systémy dohľadu, riadenia a zberu údajov (SCADA) a mnohí odborníci si myslia, že práve tento malvér stojí za veľkým množstvom škôd spôsobených jadrovému programu v Iráne. Spojené štáty a Izrael otvorene nepriznali, že stoja za kybernetickým útokom, ale všeobecne sa predpokladá, že malvér je zbraň vytvorená týmito dvoma krajinami.
Malvér Stuxnet bol zameraný na systémy SCADA, ktoré riadili špecifické procesy v plynových centrifúgach oddeľujúcich jadrový materiál. Stuxnet napadol takmer 25 % iránskych jadrových centrifúg, infikoval viac ako 200 000 počítačov a spôsobil fyzické poškodenie 1 000 strojov do bodu, kedy sa stali nepoužiteľnými.
Keď bol vírus Stuxnet uvoľnený a dosiahol svoj cieľ oddialiť iránsky jadrový program poškodením centrifúg používaných na čistenie surovín potrebných na jadrovú bombu, USA a Izrael dosiahli svoj cieľ a tým sa veci skončili... však?
Rozhodne nie! Problém s vypustením pravdepodobne najsofistikovanejšieho malvéru svojej doby do voľnej prírody, aby infikoval počítače národného štátu, ktorý je údajne štvrtou najlepšou kybernetickou útočnou silou na svete, spočíva v tom, že môžu „ spätne analyzovať “ vašu zbraň (Stuxnet). Potom môže Irán tento malvér zneužiť ako zbraň pre svoje vlastné účely.
Spočiatku informatici a forenzní vyšetrovatelia vírusu Stuxnet diskutovali o výhodách a nevýhodách používania takéhoto „nástroja spravodlivosti“, ktorý ovplyvňuje iba centrifúgy Siemens, ktoré Irán získal nelegálne, a o tom, či rešpektuje dva zákony vojny – a to zákony proporcionality a diskrétnosti. Neskorší etici však poznamenali, že zavedenie takéhoto pokročilého malvéru do sveta a používanie asymetrických útokov by sa mali prehodnotiť. Hoci účel, ktorému slúžia, bol dočasný, znalosti obsiahnuté v tomto malvéri sú významné (cieľom boli štyri zraniteľnosti typu zero-day) a potenciálne škodlivé pre zvyšok sveta, ak sa dostanú do nesprávnych rúk. Ako povedal forenzný výskumník Ralph Langner, táto nová kybernetická zbraň „by sa dala považovať za učebnicový príklad prístupu „spravodlivej vojny“. Nikoho nezabila. To je dobrá vec. Obávam sa však, že je to len krátkodobý pohľad. Z dlhodobého hľadiska to otvorilo Pandorinu skrinku.“
Súvisiace pojmy : vírus ILOVEYOU , vírus Melissa , reverzné inžinierstvo
Doplňujúce čítanie :
Tajná história úsilia o útok na Irán
Stuxnet a jeho skryté ponaučenia o etike kybernetických zbraní
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

