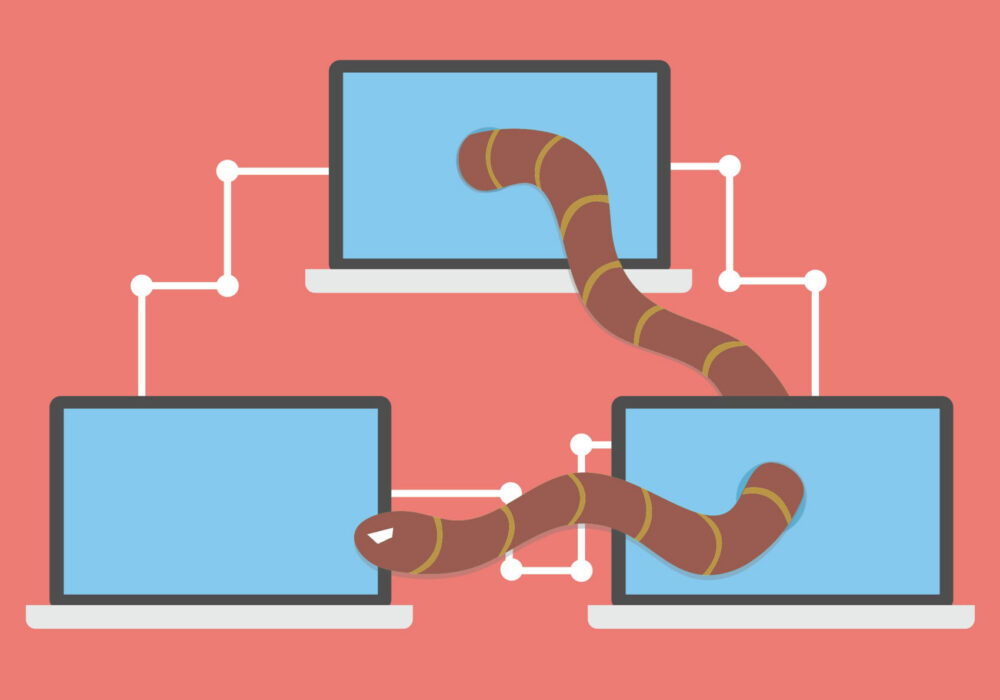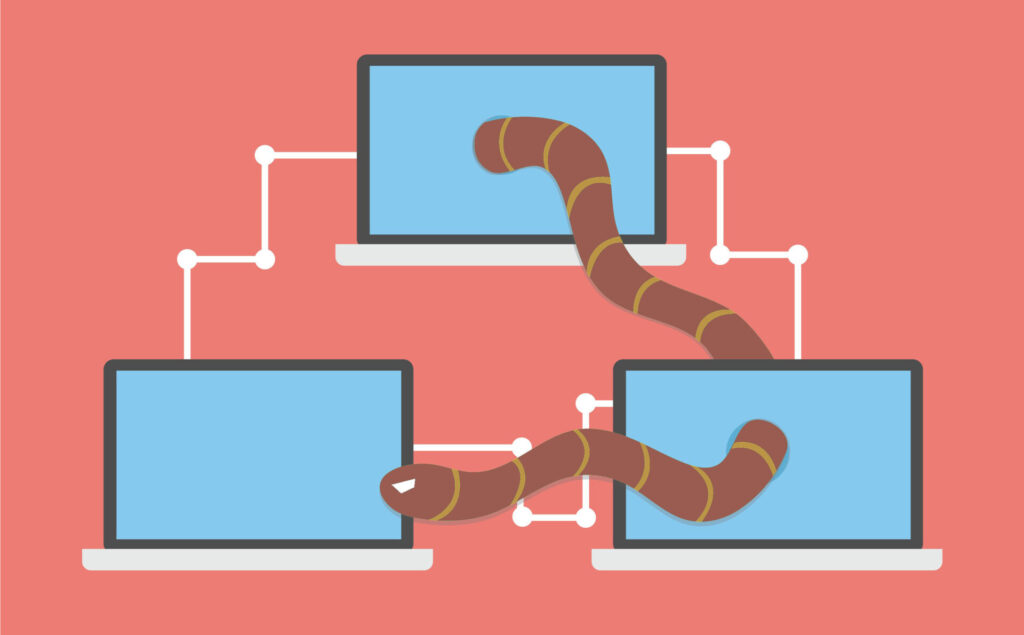
Červ je samoreplikujúci sa, samorozmnožujúci sa a samostatný program, ktorý využíva sieťové mechanizmy na šírenie do iných počítačov. Červy sa môžu šíriť prostredníctvom softvérových zraniteľností alebo prichádzať v prílohách či škodlivých odkazoch v phishingových e -mailoch. Po otvorení alebo kliknutí sa malvér môže automaticky stiahnuť do vášho zariadenia. Po nainštalovaní červ nenápadne začne pracovať a infikuje počítač bez vedomia používateľa.
Červy môžu upravovať a mazať súbory a dokonca môžu do počítača vložiť ďalší škodlivý softvér. Niekedy je účelom počítačového červa len neustále vytvárať svoje kópie, čím vyčerpáva systémové zdroje, ako je miesto na pevnom disku alebo šírka pásma , preťažením siete. Červy môžu tiež kradnúť údaje, nainštalovať zadné vrátka a umožniť hackerovi získať kontrolu nad počítačom a jeho systémovými nastaveniami.
Vaša firma musí dnes prijať proaktívne opatrenia, aby v prvom rade znížila riziko napadnutia ransomvérom, phishingom alebo inými kybernetickými útokmi, ako sú napríklad červy. Po druhé, overte si, či sú zálohy a plány obnovy po havárii aktuálne a funkčné pre prípad, že by vás zasiahol ransomvér. CyberHoot odporúča nasledujúce osvedčené postupy, ako sa vyhnúť týmto útokom, pripraviť sa na ne a predísť im:
Začnite budovať svoj robustný plán kybernetickej bezpečnosti zameraný na hĺbkovú obranu v spoločnosti CyberHoot.
Zdroj: CNSSI 4009 , Norton
Súvisiace pojmy: Trójsky kôň , Škodlivý softvér
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.