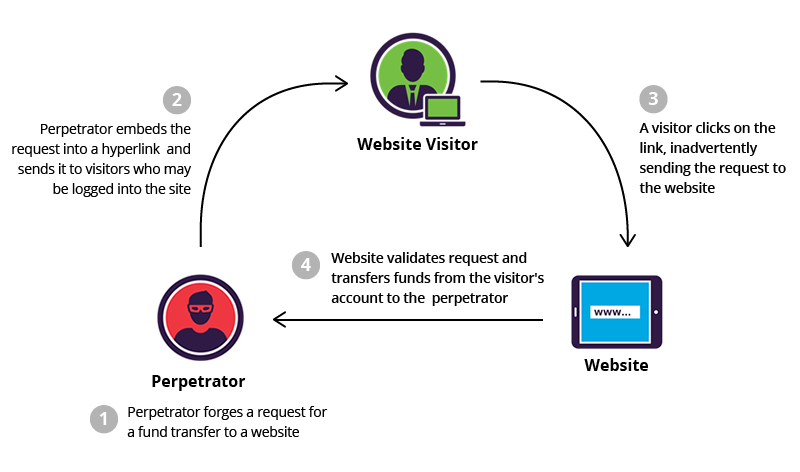
Cross-Site Request Forgery (CSRF) , tiež známy ako XSRF, je metóda útoku, ktorá oklame webový prehliadač a prinúti ho vykonať nechcené akcie v používateľskej aplikácii. Podobne ako phishingové útoky sa CSRF zvyčajne spravujú pomocou škodlivého sociálneho inžinierstva , ako je e-mail alebo odkaz, ktorý oklame obeť a prinúti ju odoslať sfalšovanú požiadavku na server. Keďže nič netušiaci používateľ je v čase útoku overený svojou aplikáciou, je takmer nemožné rozlíšiť legitímnu požiadavku od sfalšovanej. Úspešný útok CSRF môže byť zničujúci pre firmu aj používateľa. Môže viesť k poškodeniu obchodných vzťahov, neoprávneným prevodom peňazí, zmene hesiel a krádeži údajov. V závislosti od povahy útoku CSRF môže hacker získať plnú kontrolu nad používateľským účtom. Ak má napadnutý používateľ privilegovaný (administrátorský) účet v aplikácii, útočník by mohol získať plnú kontrolu nad všetkými údajmi a funkciami aplikácie.
Zdroj: Imperva , PortSwigger
Doplňujúce čítanie: Google a Mozilla pripravujú základy pre „svet po XSS“
Súvisiace pojmy: Útok na únos relácie
Malé a stredné podniky (MSP) môžu prijať množstvo preventívnych opatrení, ktoré pomôžu predchádzať útokom CSRF a chrániť svojich zamestnancov pred nimi. Z pohľadu používateľa je prevencia otázkou ochrany prihlasovacích údajov a zabránenia neoprávneným osobám v prístupe k aplikáciám.
Medzi osvedčené postupy pre zamestnancov patria:
Najlepšie postupy pre spoločnosti vyvíjajúce kód:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

