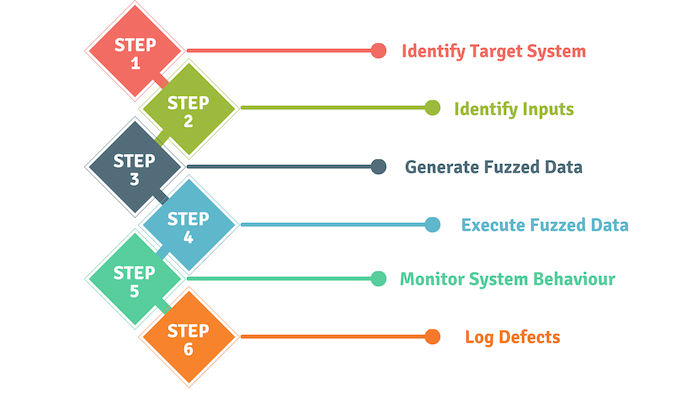
Aplikačný fuzzing, pôvodne vyvinutý Bartonom Millerom na University of Wisconsin v roku 1989, je testovacia metóda používaná na odhaľovanie chýb v kódovaní a bezpečnostných medzier v softvéri, operačných systémoch alebo sieťach. Táto metóda testovania zahŕňa vkladanie veľkého množstva údajov, nazývaných fuzz, do testovaného subjektu v snahe spôsobiť zlyhanie systému alebo vrátiť neočakávané výsledky. Ak sa počas testu zistia zraniteľnosti, možno ako softvérový nástroj použiť „fuzzer“, ktorý pomôže identifikovať potenciálne príčiny týchto zraniteľností.
Techniky „fuzzer“ fungujú najlepšie tak, že objavujú zraniteľnosti, ktoré možno zneužiť pretečením vyrovnávacej pamäte, problémami s odmietnutím služby , skriptovaním medzi stránkami a SQL injection. Tieto taktiky najčastejšie používajú hackeri so zlými úmyslami, ktorí sa snažia zneužiť online aplikácie vo svoj prospech. Používanie techník fuzzingu aplikácií vám môže pomôcť vyhnúť sa niektorým závažným bezpečnostným problémom v budúcnosti.
Zdroj: TechTarget
Doplňujúce čítanie: Čo je AI fuzzing? A prečo môže byť ďalšou veľkou hrozbou pre kybernetickú bezpečnosť
Súvisiace pojmy: Dynamická analýza kódu, Statická analýza kódu, Zraniteľnosť
Možno. Fuzz testovanie aplikácií je jednoduché, ponúka vysoký pomer nákladov a výnosov a často môže odhaliť závažné chyby, ktoré by inak boli pri vývoji aplikácií prehliadnuté alebo prehliadnuté. Ak je vaša malá a stredná spoločnosť softvérovým vývojárom, môžete zvážiť zabudovanie fuzz testovania aplikácií do svojich vývojových procesov. Samotné však nemôže poskytnúť úplný obraz o celkovej bezpečnosti, kvalite alebo efektívnosti programu. Fuzzing by ste mali kombinovať s inými automatizovanými nástrojmi na analýzu softvérového kódu, ako sú dynamické a statické hodnotenia kódu (odkazy vyššie).
https://www.youtube.com/watch?v=RqrHT93KdgE
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohto týždňa má...
Čítaj viac
Z času na čas sa objaví malvér s dostatočne šikovným trikom, ktorý prinúti bezpečnostných výskumníkov zastaviť sa a...
Čítaj viac
Autor: Craig Taylor Nemôžem navštíviť kaviareň, ísť si zahrať golf, priateľsky sa porozprávať s...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

