
Blog > Strana 11

Cyber


Vaše predplatné sa nepodarilo uložiť. Prosím skúste znova.
Takmer hotovo! Skontrolujte si doručenú poštu a kliknite na odkaz pre potvrdenie odberu.
Peer-to-peer (P2P) sieť

Peer-to-peer (P2P) sieť

Peer-to-Peer (P2P) siete existujú tam, kde sú skupiny alebo „peer“ počítačových systémov navzájom prepojené prostredníctvom...

Čítaj viac
bystrina

bystrina

Torrent je typ súboru používaný protokolom zdieľania súborov BitTorrent. Protokol autorizuje a...

Čítaj viac
Priemerný čas do odozvy (MTTR)

Priemerný čas do odozvy (MTTR)

Priemerný čas odozvy (MTTR) je priemerný čas potrebný na obnovenie prevádzkyschopnosti systému...

Čítaj viac
Priemerný čas do detekcie (MTTD)

Priemerný čas do detekcie (MTTD)

Priemerný čas na detekciu (MTTD), tiež známy ako priemerný čas na identifikáciu (MTTI), je jedným z hlavných kľúčových...

Čítaj viac
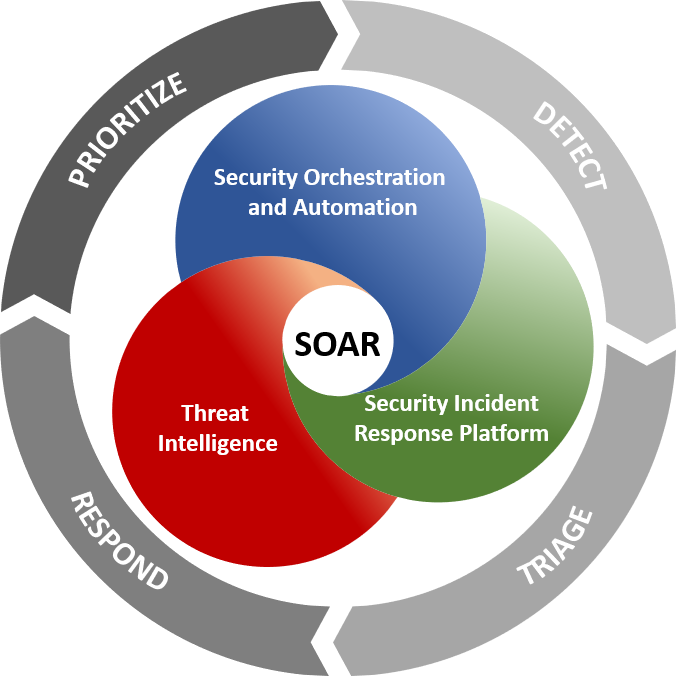
Bezpečnostná organizácia, automatizácia a odozva (SOAR)

Bezpečnostná organizácia, automatizácia a odozva (SOAR)

Bezpečnostná orchestrácia, automatizácia a reakcia (SOAR) je súbor kompatibilných softvérových programov...

Čítaj viac
Pravidelné zálohy

Pravidelné zálohy

Pravidelné zálohy sa už desaťročia používajú na zálohovanie a ochranu kritických údajov. Pravidelné...

Čítaj viac
Zálohovanie verzií

Zálohovanie verzií

Verzionovanie záloh je situácia, keď zálohovacie riešenie umožňuje existenciu počítačového súboru s niekoľkými archivovanými...

Čítaj viac
Model sieťovej bezpečnosti typu hrad a priekopa

Model sieťovej bezpečnosti typu hrad a priekopa

Castle-A-Moat označuje model sieťovej bezpečnosti, v ktorom nikto mimo siete nemôže...

Čítaj viac
Sieťové úložisko (NAS)

Sieťové úložisko (NAS)

Sieťové úložisko (NAS) je vysokokapacitné úložisko, ktoré sa pripája k vašej domácej alebo kancelárskej sieti, takže...

Čítaj viac
Monero Coin (XMR)

Monero Coin (XMR)

Monero Coin (XMR) je kryptomena zameraná na „súkromie a anonymitu“. Token na ochranu súkromia beží na...

Čítaj viac
Zásady správy upozornení na zraniteľnosti (VAMP)

Zásady správy upozornení na zraniteľnosti (VAMP)

V rámci organizácie sa vytvára politika správy upozornení na zraniteľnosti (VAMP) s cieľom stanoviť konzistentné pravidlá...

Čítaj viac
Skenovanie zraniteľnosti

Skenovanie zraniteľnosti

Skenovanie zraniteľností je proces identifikácie bezpečnostných slabín a chýb v kóde v systémoch a...

Čítaj viac
Recenzie

Pozrite sa, o kom hovoríte CyberHoot

„Jednoduchosť nastavenia a používania pre administrátorov aj používateľov bola okamžite zjavná. Funkcie automatizovaného školenia a upozornenia na phishing sú pre tímy ľudských zdrojov a IT veľkou úsporou času.“
Natália Ripplová, Redzone Technologies, systémový analytik

„Poskytovatelia spravovaných služieb (MSP) sú neustále bombardovaní novými dodávateľmi a produktmi, ktoré sa buď prekrývajú s produktom, ktorý už máme v ponuke, alebo je ťažké získať klientov. CyberHoot prináša do oblasti MSP nový produkt/službu...“
Chris Johnson, MSP-Ignite, zakladateľ a generálny riaditeľ
„CyberHoot pre nás zmenil pravidlá hry – jednoducho sa nasadzuje, je vysoko efektívny pri zvyšovaní povedomia a skvele sa hodí pre poskytovateľov spravovaných služieb (MSP), ktorí chcú posilniť bezpečnosť klientov bez zvýšenia zložitosti.“
Ahmed Albaluši, Advantari Digital Solutions, generálny riaditeľ
„Školenie v oblasti kybernetického povedomia od CyberHoot je pre firmy, ktoré chcú vybudovať silnú bezpečnostnú kultúru, prelomové.“
Cris White, cyberSuite, vedúci oddelenia kybernetického poradenstva
„Craig a tím CyberHoot sú skvelí obchodní partneri! Vždy sú otvorení vylepšovaniu svojho produktu a sú pripravení pomôcť môjmu tímu s akýmikoľvek otázkami týkajúcimi sa nasadenia, ktoré môžu mať. Aj ja som koncovým používateľom zabezpečenia CyberHoot...“
Marisa Zelfond, TekDoc, riaditeľ predaja a riadenia účtov