Aplikácie typu softvér ako služba (SaaS) v poslednom desaťročí transformovali podniky s obrovskou hodnotou. Pandémia prinútila mnoho podnikov presunúť zamestnancov z kancelárskych alebo desktopových aplikácií na cloudové SaaS aplikácie. Tieto SaaS aplikácie zahŕňajú všetko od kancelárskeho softvéru až po výkonné komunikačné nástroje. Medzi najobľúbenejšie dostupné obchodné aplikácie patria Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 a Zoom.
Väčšina ľudí si pri prepájaní potrebnej aplikácie so svojím prostredím Google Workspace, O365 alebo podobnými službami dvakrát nepremýšľa. Jednoduché akcie, ktoré používatelia vykonajú, ako napríklad vytvorenie e-mailu alebo aktualizácia kontaktu v CRM , môžu viesť k niekoľkým ďalším automatickým akciám a upozorneniam v každej z týchto prepojených platforiem.
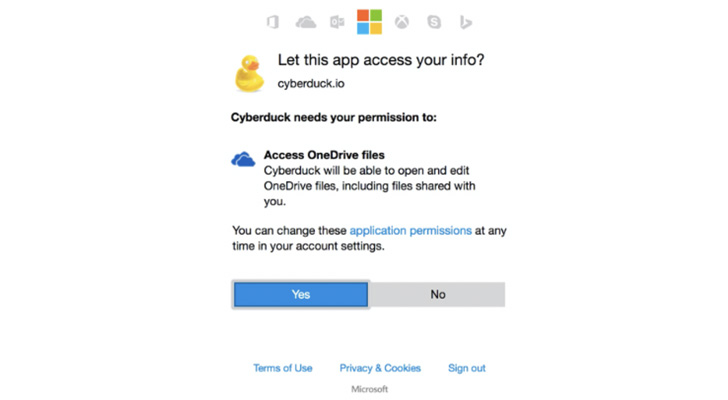
Technológie OAuth a Single Sign-On zjednodušili autentifikáciu a ponúkajú kontrolované delegovanie prístupových práv. Aplikácia, reprezentovaná vo forme rozsahov , požaduje od používateľa autorizáciu pre konkrétne povolenia. Aplikácia môže požiadať o jeden alebo viac rozsahov. Schválením rozsahov používateľ udeľuje týmto aplikáciám povolenia na spúšťanie kódu na vykonávanie logiky v zákulisí v rámci ich prostredia. Tieto aplikácie môžu byť neškodné alebo rovnako nebezpečné ako spustiteľný súbor.
Ako je vidieť na obrázku nižšie, mechanizmus OAuth uľahčuje prepojenie aplikácií a mnohí neuvažujú o možných dôsledkoch. Keď tieto aplikácie a ďalšie doplnky pre platformy SaaS požiadajú o povolenia, zvyčajne sú udelené bez ďalšieho premýšľania, čo predstavuje viac príležitostí pre hackerov získať prístup k údajom spoločnosti. To vystavuje spoločnosti riziku útokov v dodávateľskom reťazci , prevzatia API a neúmyselnej inštalácie škodlivých aplikácií tretích strán do firemných zariadení.
Pokiaľ ide o lokálne počítače a spustiteľné súbory, organizácie už majú zabudované kontroly, ktoré umožňujú bezpečnostným tímom blokovať škodlivé programy a súbory. To isté musí platiť aj pre SaaS aplikácie.
Školenie o bezpečnostnom povedomí – Prvým krokom v kybernetickej bezpečnosti je vždy zvyšovanie povedomia zamestnancov. Keď si zamestnanci lepšie uvedomia riziká a nebezpečenstvá, ktoré tieto mechanizmy OAuth predstavujú, budú váhať s ich používaním.
Povoliť viacfaktorové overovanie – Najlepšia vec, ktorú môžete urobiť pre zlepšenie cloudovej bezpečnosti vašej organizácie, je zapnúť a vynútiť viacfaktorové overovanie (MFA) pre všetky možné účty. Tento postup platí najmä pre vaše primárne e-mailové a kolaboračné platformy, pretože znižuje škody, ktoré môže útočník spôsobiť ukradnutými prihlasovacími údajmi.
Zásady – Organizácie by mali vytvoriť zásady, ktoré budú od zamestnancov vyžadovať odosielanie žiadostí o aplikácie tretích strán. Toto je možné implementovať do Zásad prijateľného používania (AUP) vašej organizácie.
Využite monitorovanie bezpečnosti SaaS – Monitorovanie bezpečnosti SaaS je kľúčovou vrstvou zabezpečenia pre váš SaaS stack. Umožňuje vám spravovať prístup zamestnancov k požadovaným SaaS aplikáciám podľa oddelenia, konsolidovať licencie a poskytnúť vám bezprecedentný prehľad o vašom SaaS stack. Blissfully je vynikajúcim príkladom platformy, ktorá dokáže všetky tri a viac; je to kľúčový prvok zabezpečenia SaaS pri zostavovaní vášho IT stacku.
Správa prístupu a hesiel SaaS – Niektoré aplikácie SaaS sa nedajú prepojiť s riešeniami SSO, ako už bolo spomenuté. V týchto situáciách spoločnosť CyberHoot odporúča používať správcu hesiel. Renomovaní správcovia hesiel, ako napríklad LastPass , 1Password, DashLane alebo Bitwarden, umožňujú používateľom generovať silné, jedinečné heslá s dĺžkou viac ako 14 znakov, ukladať prihlasovacie údaje pre webové stránky a ukladať šifrované zabezpečené poznámky. Tieto nástroje sú tiež cenné, pretože umožňujú používateľom bezpečne zdieľať prihlasovacie údaje alebo poznámky s dôveryhodnými zamestnancami alebo klientmi.
Platia tu praktické rady a zdravý rozum. Uistite sa, že vaši používatelia vedia, že nemajú slepo akceptovať všetky prístupové povolenia požadované SaaS aplikáciou, rovnako ako keď predvolene odmietnete telefónnej aplikácii prístup k vášmu zoznamu kontaktov alebo k údajom o vašej polohe. Ak prístup na fungovanie v podstate nepotrebujete, predvoleným nastavením by malo byť vždy odmietnutie prístupu.
Nasledujúce odporúčania vám a vašej firme pomôžu zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Každé z týchto odporúčaní, okrem kybernetického poistenia, je zabudované do produktov a virtuálnych služieb riaditeľa informačnej bezpečnosti spoločnosti CyberHoot. So spoločnosťou CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách kybernetickej bezpečnosti.
Zdroje:
Riziká a výzvy softvéru ako služby (SaaS)
Dodatočné zdroje:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.