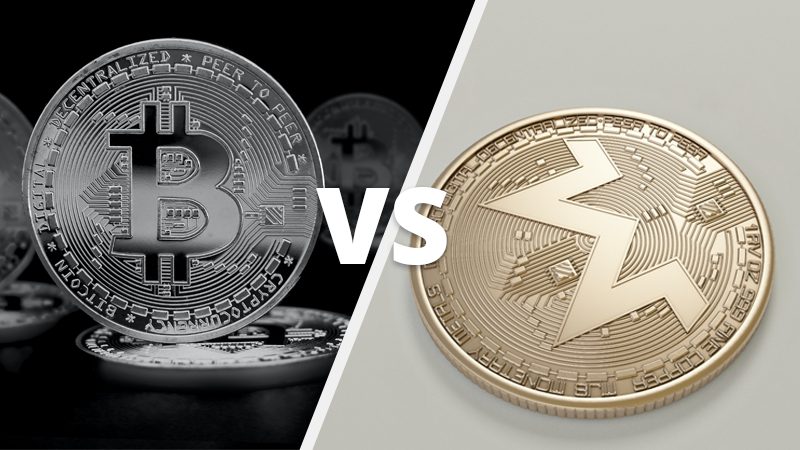
Kyberzločinci dostali varovný signál po tom, čo sa FBI úspešne prelomila do kryptomenovej peňaženky držanej hackermi Colonial Pipeline sledovaním peňažnej stopy na verejnom blockchaine bitcoinu . Obnova bitcoinu FBI dokázala hackerom , že Bitcoin je „sledovateľný“. Hackeri už začali aktualizovať svoje nástroje, aby používali kryptomenu so zvýšeným súkromím s názvom Monero Coin. S mincou Monero majú hackeri vyššiu mieru ochrany súkromia, ktorá ich chráni pred podobným osudom, aký postihol FBI pri obnovení bitcoinu.
Dôvtipní hackeri zmenili svoje stratégie a teraz požadujú platby v Monere, kryptomene zameranej na „súkromie a anonymitu“. Token ochrany súkromia beží na vlastnom blockchaine , ktorý skrýva prakticky všetky podrobnosti o transakcii. Identita odosielateľa a príjemcu, ako aj samotná suma transakcie, sú skryté. Vďaka týmto funkciám anonymity umožňuje Monero kyberzločincom väčšiu slobodu a súkromie pred verejným blockchainom, ktoré bitcoin vyžaduje.
Fred Thiel, bývalý predseda spoločnosti Utimaco , jednej z najväčších kryptografických spoločností v Európe, sa o Bitcoine a Monere vyjadril takto:
„Na bitcoinovom blockchaine môžete vidieť, na ktorej adrese peňaženky sa uskutočnili transakcie, koľko bitcoinov, odkiaľ pochádzajú a kam smerujú. V prípade Monera [blockchain] zahmlieva adresu peňaženky, množstvo transakcií a kto bola protistrana, čo je presne to, čo chcú zlí aktéri.“
Monero sa stalo široko používaným v mnohých nástrojoch Ransomware-As-A-Service (RAAS) zakúpených na dark webe. Napríklad REvil poskytuje zľavy svojim obetiam ransomvéru , ak dokončia platbu výkupného v Monere.
Jedným z problémov s Monerom je ťažké túto kryptomenu kúpiť, pretože mnohí predajcovia ju neuvádzajú na burze kvôli regulačným obavám. Bývalý predseda spoločnosti Utimaco uviedol, že „stavím sa, že USA a ďalšie regulačné orgány ich [Monero] tvrdo zastavia. Jeden zo spôsobov, ako by to mohli urobiť, je povedať burzám, že ak Monero uvedú na burze, riskujú stratu licencie.“ V súčasnosti neexistuje veľa spôsobov, ako môže vláda zasiahnuť do takýchto problémov s kryptomenami, pretože toto odvetvie nie je regulované a hackeri sa často nenachádzajú v jurisdikcii USA.
Dôsledky tohto oživenia bitcoinu sa líšia v závislosti od toho, kto ste. Tento blog zakončíme odporúčaniami pre rôzne strany.
Pred investovaním do Monero Coinu by ste mali zvážiť možnosť, že regulačné orgány kryptomenových búrz zastavia používanie Monera. Vzhľadom na extrémne súkromie tejto kryptomeny bude existovať veľký tlak na zastavenie alebo zabránenie konverzie Monera na tvrdé meny, ako sú americké doláre.
Je úľavou, že FBI má v niektorých prípadoch možnosť vymáhať finančné prostriedky, ale nemali by ste očakávať, že svoje peniaze dostanete späť tak, ako to urobil Colonial. Vzhľadom na tieto udalosti by ste však mali urobiť určité veci:
Na základe tejto udalosti sa odporúčania pre majiteľov firiem v skutočnosti nemenia. Stále nechcete byť zasiahnutí ransomvérom, bez ohľadu na to, či používa Bitcoin alebo Monero. Stále je to zlá udalosť, ktorá narúša vaše podnikanie. Riaďte sa nižšie uvedenými odporúčaniami CyberHoot, aby ste svoje podnikanie ochránili ako vždy.
Okrem týchto opatrení špecifických pre kryptomeny musí vaša spoločnosť prijať proaktívne opatrenia, aby najprv znížila svoje šance na zasiahnutie ransomvérom. CyberHoot odporúča nasledujúce osvedčené postupy, ako sa vyhnúť týmto útokom, pripraviť sa na ne a predísť škodám spôsobeným týmito útokmi:
Začnite budovať svoj robustný plán kybernetickej bezpečnosti zameraný na hĺbkovú obranu v CyberHoot.
Zdroje:
Ďalšie čítania:
Muž amerického námorníctva sa pokúsil predať jadrové tajomstvá za Monero
Je príliš skoro očakávať, že Monero prekročí 300 dolárov?
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viac
Závažnosť: KRITICKÁ (CVSS 9.2) | Vydané: 22. októbra 2026 Dňa 21. októbra boli v PHP objavené dve kritické chyby...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

