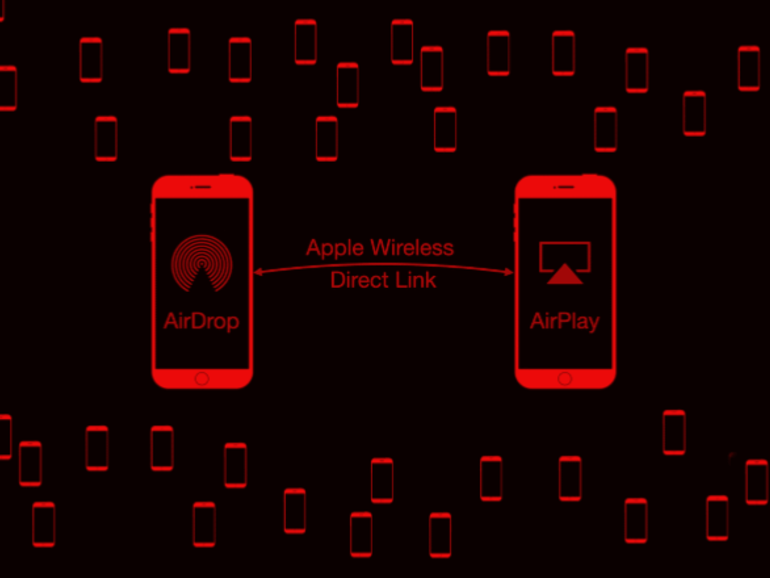
Výskumník kybernetickej bezpečnosti (a white-hat hacker) Ian Beer v rámci projektu Zero spoločnosti Google publikoval v decembri 2020 článok, v ktorom načrtol, ako sa hackeri môžu vlámať do blízkych iPhonov a kradnúť osobné údaje. Zraniteľnosť využíva slabinu v protokole bezdrôtového pripojenia Apple Wireless Direct Link (AWDL) od spoločnosti Apple, nevyžaduje žiadnu interakciu s obeťou a vedie k úplnej kontrole nad nenainštalovaným iPhonom. Aby sme boli k spoločnosti Apple spravodliví, túto zraniteľnosť opravili v systémoch iOS 13.1.1x a Mac OS 10.15.3x.
AWDL je „Apple Wireless Direct Link“ a používa sa ako sieťový protokol, ktorý umožňuje zariadeniam Apple – iPhonom, iPadom, Macom a Apple Watch – vytvárať peer-to-peer zdieľanie dát. Je pravdepodobné, že ak vlastníte zariadenie Apple, vytvárate alebo sa k týmto peer-to-peer sieťam pripájate mnohokrát denne bez toho, aby ste si to uvedomovali. AWDL sa používa pri zdieľaní súborov Airdrop, zdieľaní hudby Airplay, zdieľaní videa „ Sidecar “ alebo dokonca pri prijímaní telefonátu na hodinkách Apple Watch. Aj keď ste tieto funkcie nepoužívali, ale ľudia v okolí áno, vaše zariadenie sa mohlo pripojiť k sieti AWDL, ktorú používali, bez vášho vedomia. Tento výskumník spoločnosti Google nenechal nič na náhodu a vyhľadal a objavil ďalšiu chybu v protokole AWDL, ktorá mu umožnila zaručiť, že dokáže povoliť AWDL v akomkoľvek iPhone za menej ako 2 minúty a následne zariadenie plne využívať.
Beerov článok končí krátkym videom (nižšie), ktoré ukazuje, ako kradne fotografiu z telefónu pomocou hackerskej súpravy nainštalovanej v susednej miestnosti:
Wi-Fi zahŕňa pripojenie k sieti. Doma pripojíte k modemu prístupový bod Wi-Fi (router), čím vytvoríte svoju sieť Wi-Fi. Router vysiela názov siete a prijíma klientov na konkrétnom kanáli. Tieto siete Wi-Fi chránené heslom majú šifrovanie a ďalšie bezpečnostné opatrenia na podporu bezpečnosti používateľov. AWDL od spoločnosti Apple nevyžaduje, aby boli používatelia v rovnakej sieti chránenej heslom, aby mohli nadviazať peer-to-peer pripojenie. AWDL nemá vstavané šifrovanie a chýbajú mu ďalšie základné bezpečnostné funkcie, čo umožňuje toto zneužitie.
Beer poznamenal, že s vhodným inžinierstvom a hardvérom by sa po povolení AWDL mohol celý exploit spustiť v priebehu niekoľkých sekúnd. Beer sa domnieva, že pravdepodobne existujú lepšie techniky na povolenie AWDL bez použitia útoku hrubou silou . Dôležité je, že táto zraniteľnosť je vírusom náchylná na útok ; zariadenie, ktoré bolo zneužité, by sa potom mohlo použiť na zneužitie iných zariadení, s ktorými príde do kontaktu.
Beer nahlásil túto zraniteľnosť spoločnosti Apple pred mesiacmi a už bola opravená. Ak ste si v roku 2020 aktualizovali svoj iPhone, ste pred týmto hackerským útokom v bezpečí. Používatelia smartfónov by mali vždy dodržiavať nasledujúce kroky, aby znížili pravdepodobnosť, že sa stanú obeťou:
Zdroje:
Ďalšie čítania:
Odysea zneužitia blízkej blízkosti v systéme iOS s nulovým kliknutím
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacDajte svojim ľuďom ostrejší pohľad s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

