Americká Agentúra pre kybernetickú bezpečnosť a bezpečnosť infraštruktúry (CISA) sa spojila s Austrálskym centrom pre kybernetickú bezpečnosť (ACSC), Národným centrom pre kybernetickú bezpečnosť Spojeného kráľovstva (NCSC) a Federálnym úradom pre vyšetrovanie USA (FBI), aby vypracovali správu s podrobnosťami o najčastejších zraniteľnostiach, ktoré môžu hackeri zneužiť . Každá zraniteľnosť bola dôkladne zdokumentovaná v databáze Common Vulnerabilities and Exposures (CVEs) , ktorá je popredným zdrojom informácií o hrozbách používaných odborníkmi v oblasti informačnej bezpečnosti.
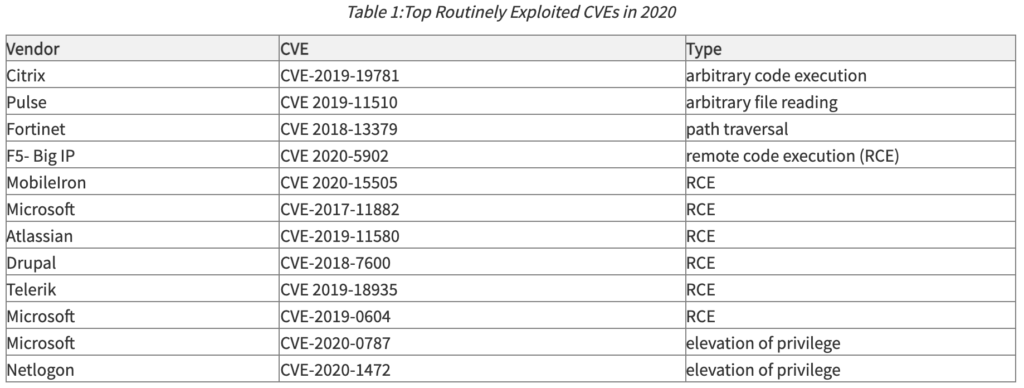
V roku 2020 sa rýchly prechod na prácu na diaľku spôsobený pandémiou zmenil na bonanzu pre hackerov. Systémy, ktoré boli narýchlo doručené domov, stratili prístup k infraštruktúre pre záplaty, ktorá bránila priamym aktualizáciám od spoločnosti Microsoft, v prospech kontrolovaného zavádzania záplat na zariadenia vlastnené spoločnosťou. Problém je v tom, že v niektorých prípadoch ste sa museli obrátiť na radič domény v kancelárii spoločnosti, aby ste dostali svoje záplaty. Práca na diaľku po dobu 6 až 9 mesiacov znamenala, že niektoré počítače nedostali žiadne záplaty šesť až deväť mesiacov. Štyri z najčastejšie cielených zraniteľností v roku 2020 postihli neopravené zraniteľnosti spoločnosti Microsoft.
Nižšie je uvedená tabuľka s prehľadom najčastejšie zneužívaných CVE hackermi v roku 2020:
Firmy musia naplánovať svoju infraštruktúru pre opravy tak, aby vyhovovala novej realite vzdialených pracovníkov. Buď povolia priame aktualizácie od spoločnosti Microsoft, alebo je potrebné nasadiť novšiu cloudovú infraštruktúru, ku ktorej budú mať vzdialení pracovníci prístup. Systémy na vzdialených pracoviskách nemožno nechať bez oprav.
Hackeri v roku 2021 naďalej útočili na neopravené systémy s rôznymi zraniteľnosťami od spoločnosti Microsoft (uvedené nižšie), ako aj na riešenia firewallov, ktoré boli zaznamenané v roku 2020 (Fortinet s Accellionom pridaným v roku 2021) a riešenia vzdialeného prístupu (Pulse zostal na zozname, zatiaľ čo VM Ware nahradil Citrix).
Najúčinnejším spôsobom, ako zmierniť mnohé zraniteľnosti, je aktualizovať verzie softvéru hneď, ako sú k dispozícii záplaty. Často sa stáva, že počas vytvárania záplaty dodávateľ poskytne pokyny na dočasné riešenia, aby zostala bezpečná až do jej vydania. Aby ste zostali v obraze aj počas pandémie, nasaďte cloudové riešenie na správu záplat, ktoré automaticky aktualizuje softvér kedykoľvek a kdekoľvek je to potrebné.
Medzi bežné riešenia správy záplat pre malé a stredné podniky patria ManageEngine a Automox. ManageEngine dokonca zahŕňa bezplatné služby záplatovania až pre 25 zariadení.
Okrem zavedenia systému správy záplat spoločnosť CyberHoot odporúča nasledujúce osvedčené postupy na ochranu jednotlivcov a firiem pred online kybernetickými útokmi a na obmedzenie škôd spôsobených nimi:
https://youtube.com/watch?v=_zWJEsV4uV4
Zdroje:
Ďalšie čítania:
Hrozí dvojstranný zákon o kybernetickej bezpečnosti
Aká bola najdrahšia kybernetická kriminalita v roku 2020?
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

