Autor : Katie Boquetti | Redakcia : Craig Taylor
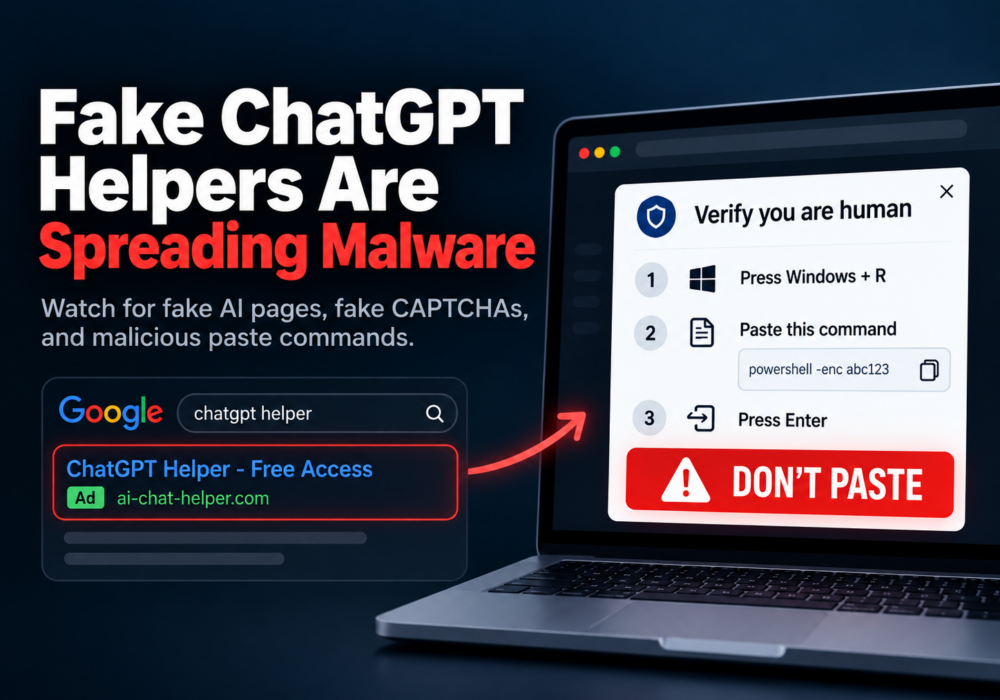
CAPTCHA by mala overiť, či ste človek. Nemala by vás pozývať na IT oddelenie.
Ak „dokázať, že ste človek“ znamená otvoriť PowerShell, jediný príkaz, ktorý potrebujete, je: zatvoriť kartu.
Zločinci nazývajú svoje pokyny opravou. Bezpečnostní výskumníci tento trik nazývajú ClickFix . Falošná CAPTCHA alebo chybová správa vás prinúti spustiť príkaz, ktorý doručí malvér.
Už poznáte tento trik? Pomôžte ochrániť ďalšiu osobu, ktorá ho nepozná. Povedzte to svojmu IT tímu a potom použite správny kanál nahlasovania:
Taktiež nahláste falošnú značku GPT, klamlivú reklamu a hostovanú stránku prostredníctvom nástrojov na hlásenie zneužívania na ich platformách.
Nahláste presnú podozrivú stránku alebo URL adresu obsahu. Nenahlasujte celú legitímnu hostiteľskú doménu.
Použite dôkazy, ktoré už máte. Nespúšťajte príkaz, nenavštevujte stránku znova ani nesťahujte malvér na prešetrenie. Už ste ho spustili? Odpojte sa od siete a najprv kontaktujte IT oddelenie.
Kybernetická bezpečnosť je tímový šport. Rýchle upozornenie môže pomôcť obrancom ochrániť ďalšiu zaneprázdnenú osobu, ktorá sa snaží dokončiť prácu.
Pre všetkých, ktorí sa s ClickFixom stretávajú prvýkrát, pamätajte: nikdy nespúšťajte príkaz, ktorý by dokázal, že ste človek. Vyberanie bicyklov je otravné. Dať zločincom svoj počítač je oveľa horšie.
— Craig
Koncom septembra 2026 spoločnosť Huntress preskúmala sponzorované výsledky vyhľadávania Google pre vyhľadávania ako „chatgpt“. Tie viedli k vlastným GPT s názvom „Plus 5.6“ vytvoreným útočníkom na stránke chatgpt.com.
Falošné servisné oznámenie presmerovalo návštevníkov na „záložnú“ stránku služby Google Sites. Jeho falošná Cloudflare CAPTCHA im nariadila vložiť a spustiť príkaz PowerShell. Tento príkaz spustil infekciu trójskym koňom pre vzdialený prístup.
Huntress nahlásila najmenej 40 súvisiacich incidentov týkajúcich sa tejto domény Google Sites. Potvrdilo sa, že dva boli zadané prostredníctvom vlastného GPT.
Trójsky kôň so vzdialeným prístupom alebo RAT poskytuje útočníkom kontrolu nad infikovaným počítačom. Tento RAT by mohol pristupovať ku kamerám a mikrofónom, vyhľadávať súbory a inštalovať ďalší malvér.
Nemusíte sa učiť naspamäť jeho vnútorné mechanizmy. Rozpoznanie neočakávanej požiadavky na spustenie príkazov je užitočná zručnosť pre zamestnancov.
Nasleduje päť kľúčových ponaučení pre čitateľov, ktoré majú zaistiť vašu bezpečnosť online.
Vlastné GPT sú prispôsobené verzie ChatGPT. Môžu obsahovať pokyny, referenčné súbory a nástroje bez toho, aby musel tvorca písať kód.
Používateľmi vytvorené značky GPT a stránky služby Google Sites môžu byť umiestnené na známych doménach. Dôveryhodný hostiteľ nepreukazuje identitu ani zámery tvorcu.
Váš krok: preskúmajte, čo od vás stránka vyžaduje. Buďte opatrní, keď údajný pomocník požaduje prihlasovacie údaje, súbory na stiahnutie alebo príkazy.
Výsledok označený ako „Sponzorované“ je platená reklama. Zločinci si tiež kupujú reklamy.
Váš ťah: zadajte chatgpt.com sami, použite dôveryhodnú záložku alebo otvorte oficiálnu aplikáciu. To isté urobte pre bankovníctvo, mzdy a každodenné obchodné nástroje.
Záložka vám pomôže dostať sa k zamýšľanej službe. Po príchode na dané miesto je potrebné vyhodnotiť obsah vytvorený používateľmi.
Kontrola ľudským overením by nikdy nemala vyžadovať vykonávanie príkazov v ponuke Spustiť, PowerShell alebo Terminál systému Windows.
Váš ťah: zatvorte kartu a nahláste požiadavku. Nedodržiavajte pokyny na stlačenie klávesov Windows + R, vloženie príkazu a jeho spustenie.
Legitímna technická dokumentácia niekedy obsahuje príkazy. Neočakávané pokyny na riešenie problémov je stále potrebné overiť prostredníctvom vášho zavedeného kanála IT podpory.
Nikdy nespúšťaj príkaz, aby si dokázal, že si človek.
Preťažená služba a okamžitá skratka môžu spôsobiť, že riskantný pokyn znie užitočne. Zastavte sa, keď vás táto skratka zavedie na neznáme miesto. Zastavte sa, keď nalieha na okamžitú akciu, potvrdzuje svoju autoritu vynútiť si akciu alebo sa snaží uprednostniť tichú implementáciu pred dodržiavaním postupu „kvôli účelnosti“.
Váš krok: znova otvorte oficiálnu službu sami. Overte problém prostredníctvom oficiálneho kanála podpory, vášho IT tímu alebo dôveryhodného čísla, ktorému zavoláte.
Chyby sa stávajú inteligentným a opatrným ľuďom. Rýchle nahlásenie dáva záchranárom väčšiu šancu obmedziť škody.
Váš krok: odpojte sa od Wi-Fi a odpojte všetky sieťové káble. Na okamžité kontaktovanie IT oddelenia alebo poskytovateľa spravovaných služieb použite iné zariadenie.
Zdieľajte webovú stránku, približný čas a čo ste vložili alebo spustili. Nespúšťajte príkaz znova ani sa nepokúšajte o inú opravu poskytnutú webovou stránkou.
Riaďte sa pokynmi IT oddelenia na obnovenie a všetky potrebné zmeny hesla alebo zrušenie relácie. Zariadenie nechajte odpojené, kým ho záchranári nevymažú.
Lídri: poďakujte osobe, ktorá to nahlási, a dajte si bonusové body, ak ju verejne oznámite. Uľahčite si žiadosť o pomoc. Strach z rozpakov by nikdy nemal oddialiť užitočné varovanie.
Tieto návyky fungujú najlepšie spolu s technickou ochranou. Povedomie dáva ľuďom užitočný priestor na zastavenie. Technické kontroly poskytujú ďalšie šance na zabránenie útoku alebo jeho odhalenie.
Falošní pomocníci ChatGPT šíria malvér. Môžete pomôcť svojmu tímu rozpoznať pascu bez toho, aby ste sa stali analytikom malvéru.
Tento týždeň sa naučte jeden zvyk: nikdy nespúšťajte príkaz, aby ste dokázali, že ste človek. Oceňujte ľudí, ktorí sa zastavia a nahlásia chybu.
Krátke, optimistické lekcie a simulácie phishingu s pozitívnym posilnením od CyberHoot pomáhajú tímom precvičovať si bezpečnejšie rozhodnutia. Začnite s jednou lekciou a podeľte sa o ňu s jedným kolegom.
Smejte sa, učte sa a rozprúďte sa!
ClickFix je technika sociálneho inžinierstva, ktorá používa falošné chyby alebo overovacie požiadavky na oklamanie ľudí a spustenie škodlivých príkazov. Nikdy nespúšťajte príkaz, aby ste dokázali, že ste človek. Overte si neočakávané pokyny na riešenie problémov so svojím IT tímom.
Vlastná GPT je prispôsobená verzia ChatGPT s pokynmi, referenčnými súbormi alebo nástrojmi. Dá sa vytvoriť bez kódovania. Používateľmi vytvorené GPT sa môžu zobraziť na chatgpt.com; ich hosťovanie tam neznamená, že OpenAI je autorom alebo schválením ich pokynov.
Zadajte chatgpt.com sami, použite dôveryhodnú záložku alebo otvorte oficiálnu aplikáciu. Nepoužívajte sponzorované výsledky ako skratku. Návšteva oficiálnej webovej stránky neznamená, že každý GPT vytvorený používateľom je dôveryhodný.
Ak ste ho spustili alebo si nie ste istí, či sa spustil, odpojte zariadenie od siete. Okamžite kontaktujte IT oddelenie alebo poskytovateľa spravovaných služieb z iného zariadenia. Zverejnite, odkiaľ príkaz pochádza a kedy sa stal. Nespúšťajte ho znova ani sa znova nepripájajte, kým IT oddelenie nevymaže zariadenie.
Zobrazenie stránky alebo kopírovanie textu nedokazuje, že malvér bol spustený. Zatvorte stránku a nahláste to. Informujte IT oddelenie, ak ste tiež vložili text do príkazového riadka Spustiť alebo terminálu, stiahli alebo otvorili súbor alebo zadali prihlasovacie údaje. Ak si nie ste istí, požiadajte o pomoc.
Najprv to povedzte IT oddeleniu. Bezpečné prehliadanie Google má samostatné formuláre pre phishing a malvér. Microsoft SmartScreen prijíma hlásenia o nebezpečných stránkach. Skúsení obrancovia môžu odoslať aktívne, priame adresy URL na distribúciu malvéru na URLhaus. Nahláste kybernetickú kriminalitu v USA oddeleniu FBI IC3. Použite odkazy na začiatku tohto článku.
Začnite s jasnými pokynmi, dôveryhodnými záložkami, pozitívnym školením a jednoduchým reportovaním. Udržujte ochranu prehliadača a koncových bodov zapnutú. Opýtajte sa IT oddelenia, ktoré ovládacie prvky a monitorovanie aplikácií sú vhodné pre vaše podnikanie. Náklady sa líšia; informovanosť a technické kontroly by mali fungovať spoločne.
Pravidlá odosielania URLhaus ; pokyny pre nahlasovanie Bezpečného prehliadania Google ; pokyny pre nahlasovanie nebezpečných stránok od spoločnosti Microsoft ; Centrum sťažností FBI na internetovú kriminalitu.
Huntress: Útočníci zneužívajú vlastné GPT v ChatGPT na doručovanie RAT prostredníctvom ClickFixu – primárne vyšetrovanie kampane.
Hackerské správy: Útočníci zneužívajú vlastné GPT v ChatGPT na doručovanie RAT prostredníctvom návnad ClickFix — spravodajstvo z 30. septembra 2026.
Microsoft: Pred kliknutím (oprava) si to premyslite – technika a technické obrany.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.