Autor : Katie Boquetti | Redakcia : Craig Taylor
Mám to šťastie, že mám vzťahy so stovkami poskytovateľov spravovaných služieb a tisíckami bezpečnostných profesionálov. Väčšina z týchto ľudí pozná moju vášeň pre bezpečnosť a včas mi poskytujú informácie o „ hrozbách “. Minulý týždeň mi môj drahý priateľ Armando poslal článok o „ OAuth Consent Phishing “. Úprimne povedané, najprv som si pomyslel – počkajte... čo? Keď som sa na to pozrel bližšie, potvrdil som si, že ide skutočne o rastúci počet hackerských útokov. V skutočnosti sa to stalo takým problémom, že FBI 1. septembra 2026 vydalo toto verejné oznámenie . Hackeri používajú sociálne inžinierstvo a phishingové e-maily, aby nás presvedčili, aby sme udelili „falošným aplikáciám“ prístupové povolenia k nášmu e-mailovému účtu alebo k našim adresárom Microsoft/Google. S dostatočným počtom povolení udelených prostredníctvom OAuth by hacker mohol odoslať e-mail z nášho účtu alebo ukradnúť privilegované údaje, ktoré sa často nachádzajú v našich schránkach.
Takže som poďakoval Armandovi za tému a súhlasil som, že CyberHoot sa tejto téme bude venovať v našom ďalšom blogovom článku, aby sme o nej zvýšili povedomie. Keď budete vedieť, proti čomu máte problém, budete oveľa lepšie pripravení nestať sa obeťou tohto zneužívania sociálneho inžinierstva a phishingu. Ale vie o tejto metóde útoku celý váš tím, všetci vaši zamestnanci alebo členovia vašej rodiny? Je zákernejšia, než by sme chceli. Zvýšte povedomie a zdieľajte tento článok s každým, kto to potrebuje vedieť!
— Craig
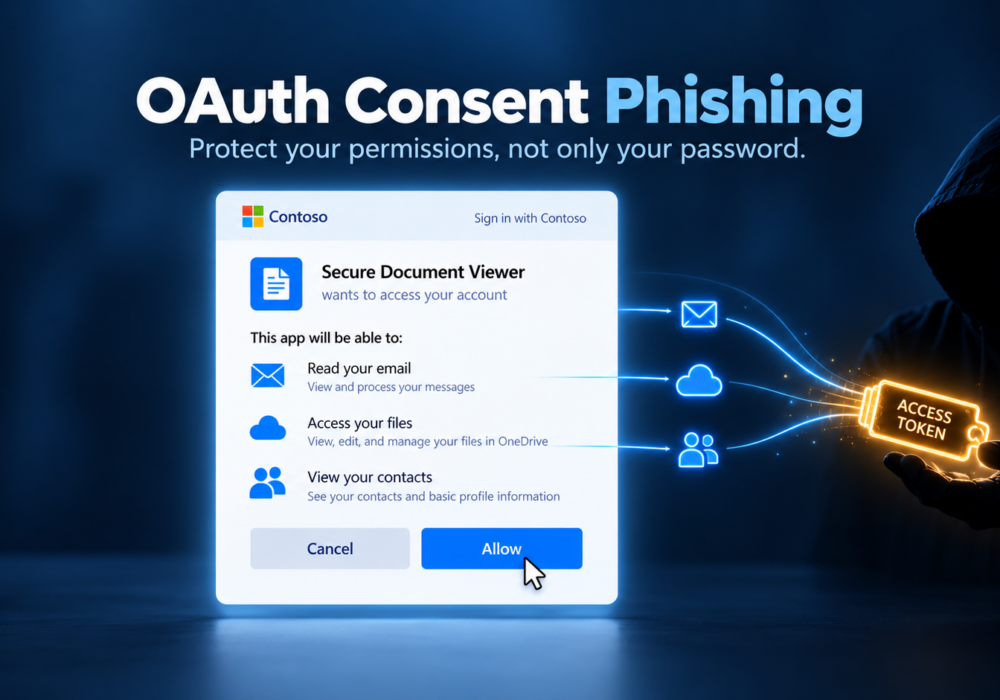
Strávili ste roky učením sa chrániť svoje heslo. Pred kliknutím kontrolujete odkazy, hľadáte falošné prihlasovacie stránky a máte zapnuté viacfaktorové overovanie (MFA). Tieto návyky zastavia veľkú časť útokov, takže si to treba uznať. Phishing so súhlasom OAuth sa uberá inou cestou. Útočník sa nikdy nepýta na vaše heslo. Namiesto toho si vyžiada vaše povolenie a žiadosť sa zobrazí na skutočnej prihlasovacej obrazovke spoločnosti Microsoft alebo Google.
OAuth je systém, ktorý stojí za obrazovkami „Povoliť tejto aplikácii prístup k vášmu účtu“, ktoré vidíte neustále. Keď si nástroj na plánovanie chce prečítať váš kalendár alebo aplikácia na elektronický podpis chce otvoriť súbor v službe OneDrive, OAuth túto požiadavku spracuje. Prihlásite sa, skontrolujete zoznam povolení a kliknete na tlačidlo Prijať. Aplikácia potom dostane digitálny prístup nazývaný token, ktorý jej umožňuje konať vo vašom mene v rámci týchto aplikácií. Ide o užitočnú každodennú funkciu a väčšina aplikácií, ktoré ju používajú, je legitímna.
Útočník si zaregistruje vlastnú aplikáciu, dá jej dôveryhodný názov, napríklad „Bezpečný prehliadač dokumentov“ alebo „Pomocník pre aktualizácie balíka Office“ a pridá k nej prehľadné logo. Následne vám pošle odkaz prostredníctvom e-mailu, služby Teams alebo Slack, často s upozornením, ako napríklad „Platnosť vášho zdieľaného súboru vyprší o hodinu“. Odkaz otvorí skutočnú prihlasovaciu stránku spoločnosti Microsoft alebo Google. Po prihlásení sa zobrazí obrazovka so súhlasom, ktorá vás požiada o prístup k vašej pošte, súborom alebo kontaktom. Po kliknutí na tlačidlo Prijať dostane aplikácia útočníka token a útočník ho použije na čítanie vašej doručenej pošty, vyhľadávanie v dokumentoch a odosielanie e-mailov vo vašom mene bez toho, aby potreboval vaše heslo.
MFA potvrdzuje, že ste osoba, ktorá sa prihlasuje. Pri phishingovom útoku so súhlasom sa prihlasujete vy, takže MFA funguje presne tak, ako je navrhnuté. Problém začína po prihlásení, keď aplikácii udelíte prístup. Keďže útočník má namiesto vášho hesla token, zmena hesla mu ponechá prístup, kým niekto nezruší povolenia aplikácie. Nechajte MFA zapnuté, pretože blokuje mnoho ďalších útokov, a pridajte jednoduché ochrany uvedené nižšie, aby ste pokryli aj tento útok.
Obrazovka so súhlasom vám veľa napovie, ak jej venujete päť sekúnd. Najprv si skontrolujte názov vydavateľa. Spoločnosť Microsoft označuje aplikácie od potvrdených spoločností overeným odznakom a neoverený vydavateľ si na žiadosť, ktorú ste neočakávali, zaslúži zastavenie. Potom porovnajte povolenia s účelom aplikácie. Prehliadač PDF nemá dôvod čítať celú vašu poštovú schránku ani posielať správy ako vy a váš prehliadač PDF aj tak nemá žiadnych priateľov, ktorým by mohol posielať e-maily. Dávajte si pozor na žiadosti o „zachovanie prístupu k údajom, ku ktorým ste mu poskytli prístup“, čo umožňuje aplikácii pokračovať v prevádzke, aj keď ste offline. Keď vás správa okolo odkazu núti ponáhľať sa, berte túto naliehavosť ako signál na spomalenie.
Ak používate Microsoft 365 , správca otvorí centrum spravovania Microsoft Entra a nastaví súhlas používateľov, aby zamestnanci schvaľovali iba aplikácie od overených vydavateľov, ktorí požadujú povolenia s nízkym rizikom. Súčasne zapnite pracovný postup súhlasu správcu, aby zamestnanci požiadali o aplikáciu a recenzent ju schválil, namiesto toho, aby ľudia uviazli v problémoch.
Google Workspace ponúka podobné nastavenia v rámci ovládacích prvkov API, kde správca rozhoduje, ktoré aplikácie tretích strán sa pripájajú k firemným účtom. Tieto nastavenia sa nachádzajú v štandardných správcovských konzolách bez nutnosti zakúpenia ďalších nástrojov.
Nastavte si štvrťročnú pripomienku v kalendári na kontrolu aplikácií prepojených s vašimi firemnými účtami. Hľadajte aplikácie so širokými povoleniami, aplikácie, ktoré používa iba jedna osoba, alebo názvy, ktoré nikto v tíme nepozná, a odstráňte všetko, čo nie je známe. Pridajte do ďalšieho tímového školenia vzorovú obrazovku súhlasu, aby ľudia videli, ako vyzerá skutočné prihlásenie spárované so zlým podaním. Keď niekto nahlási podozrivú výzvu, poďakujte mu, aj keď sa ukáže, že aplikácia je v poriadku. Každé nahlásenie je dobré rozhodnutie, ktoré stojí za to osláviť.
Kliknutie na tlačidlo Prijať v zákernej aplikácii sa stáva opatrným ľuďom a jej rýchla oprava sa považuje za úspech. Navštívte stránku myapps.microsoft.com alebo sekciu Zabezpečenie vo svojom účte Google, vyhľadajte aplikáciu a odstráňte jej prístup. Potom to oznámte svojmu IT kontaktu alebo poskytovateľovi spravovaných služieb. Zrušia povolenia aplikácie v celej organizácii, odhlásia vás z aktívnych relácií a skontrolujú protokoly, aby zistili, čoho sa aplikácia dotkla. Samotné obnovenie hesla ponechá aplikáciu pripojenú, preto zrušenie prístupu urobte ako prvý krok.
Tento týždeň si vyberte jeden malý krok. Otvorte stránku myapps.microsoft.com alebo svoj účet Google, pozrite si aplikácie pripojené k vášmu pracovnému účtu a odstráňte tú, ktorú už nepoužívate. Ak riadite tím, venujte desať minút kontrole nastavení súhlasu používateľov a potom zdieľajte tento článok so svojimi kolegami, aby vedeli, ako vyzerá nekonkrétna žiadosť o povolenie. Každá aplikácia, ktorú skontrolujete, zvyšuje bezpečnosť vašej organizácie oproti minulosti. Chráňte svoje prihlasovacie údaje, chráňte svoje povolenia a pokračujte v tom. Smejte sa, učte sa a užívajte si!
Čo je phishing so súhlasom OAuth?
Phishing so súhlasom OAuth je útok, pri ktorom vás zločinec oklame a vynúti vám udelenie povolenia pre vašu aplikáciu na prístup k vášmu účtu Microsoft alebo Google. Útočník úplne preskočí vaše heslo a použije vami schválený prístup na čítanie e-mailov, otváranie súborov alebo odosielanie správ vo vašom mene.
Chráni ma MFA pred phishingom so súhlasom?
MFA potvrdzuje vašu identitu pri prihlásení a v tomto útoku sa prihlasujete vy. MFA zostáva dôležitá na blokovanie iných útokov, zatiaľ čo nastavenia súhlasu a rýchla kontrola každej obrazovky s povoleniami vás pred týmto chránia.
Zabráni zmena môjho hesla útočníkovi prístup?
Obnovenie hesla ponechá útočníkovi prístup, pretože aplikácia používa token namiesto vášho hesla. Odstráňte aplikáciu zo svojho účtu alebo požiadajte správcu o zrušenie jej povolení.
Ako zistím, ktoré aplikácie majú prístup k môjmu účtu?
V prípade pracovného účtu Microsoft navštívte stránku myapps.microsoft.com. V prípade účtu Google otvorte svoj účet Google, vyberte možnosť Zabezpečenie a skontrolujte aplikácie tretích strán pripojené k vášmu účtu. Odstráňte všetky aplikácie, ktoré nepoznáte alebo už nepoužívate.
Je aplikácia od overeného vydavateľa vždy bezpečná?
Overenie potvrdzuje, že za aplikáciou stojí skutočná spoločnosť, čo znižuje riziko. Napriek tomu porovnajte povolenia s tým, čo aplikácia robí, a opýtajte sa svojho IT kontaktu na overenú aplikáciu, ktorá požaduje oveľa viac prístupu, ako potrebuje.
Čo by mal malý podnik urobiť ako prvé?
Zapnite nastavenie obmedzeného súhlasu používateľov v aplikácii Microsoft Entra alebo zodpovedajúce ovládacie prvky API v aplikácii Google Workspace. Táto jediná zmena zabráni zamestnancom v samostatnom schvaľovaní neoverených aplikácií a nestojí to nič navyše.
Blog spoločnosti Microsoft Entra: Vysvetlenie a prevencia phishingu so súhlasom OAuth
FBI IC3 PSA: Zlomyseľní kybernetickí aktéri získavajú prístup k účtom obetí prostredníctvom phishingu so súhlasom (1. september 2026)
Hackerské správy: Nové phishingové kliknutie: Ako súhlas OAuth obchádza MFA (máj 2026)
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viac
Závažnosť: KRITICKÁ (CVSS 9.2) | Vydané: 22. októbra 2026 Dňa 21. októbra boli v PHP objavené dve kritické chyby...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.