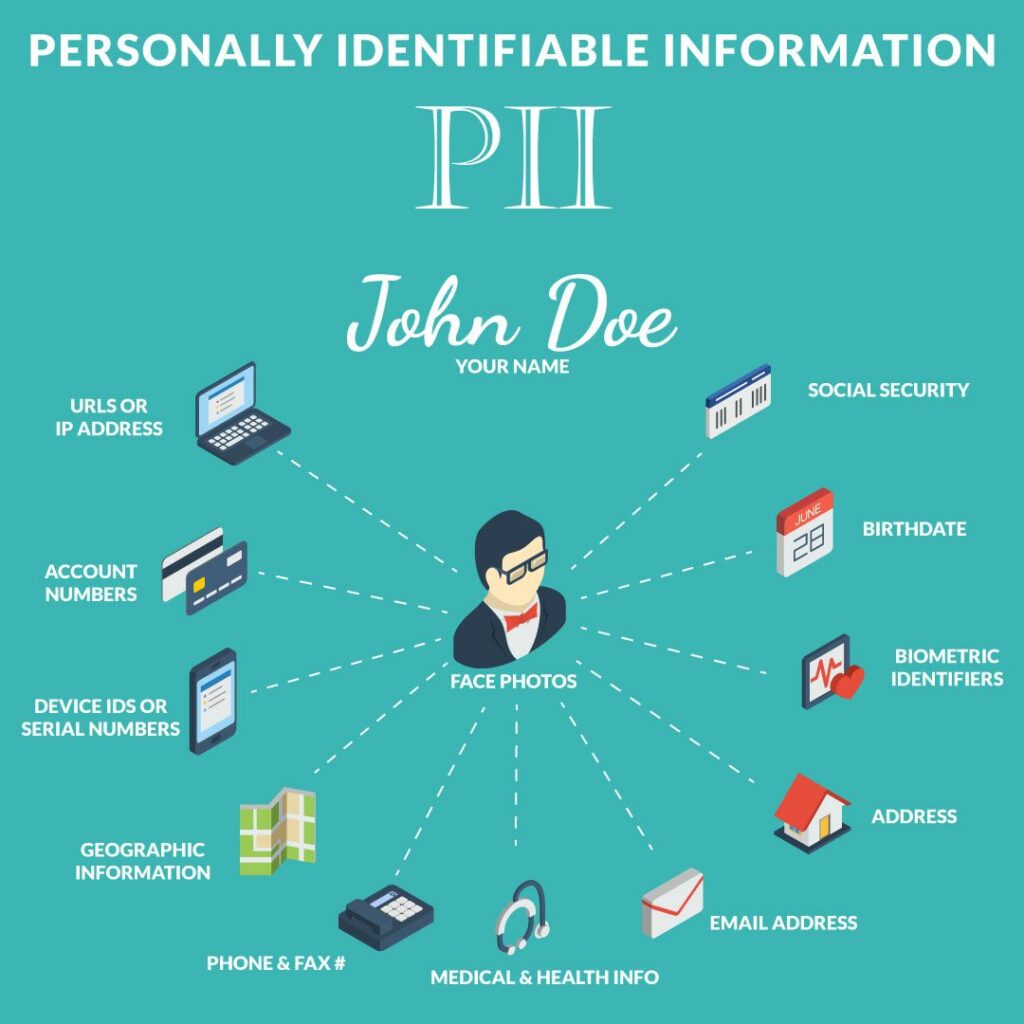
Персональные идентификационные данные ( PII ) — это информация, позволяющая прямо или косвенно установить личность человека. Примером PII может служить полное имя человека в сочетании с номером социального страхования, номером паспорта или адресом электронной почты. Персональные идентификационные данные часто можно найти на общедоступных веб-сайтах, включая ваше полное имя в сочетании с почтовым индексом, расой, полом, адресом и датой рождения.
Совет: CyberHoot рекомендует отвечать на контрольные вопросы, используемые веб-сайтами для восстановления доступа к онлайн-аккаунту, используя вымышленные ответы. Только не забудьте сохранить поддельный ответ в менеджере паролей. Хакеры могут легко найти наши настоящие персональные данные на различных общедоступных сайтах и взломать наши онлайн-аккаунты, если мы расскажем правду в разделе вопросов и ответов о персональных данных.
В различных странах и штатах США приняты многочисленные законы о защите данных, такие как Общий регламент по защите данных (GDPR) и Закон Калифорнии о защите прав потребителей (CCPA), которые устанавливают правила для компаний, собирающих, хранящих, обрабатывающих и продающих персональные данные своих клиентов. Основные принципы, изложенные в этих законах, предоставляют потребителям ограничения и права на управление и контроль доступа к своей конфиденциальной информации (PII). Большинство этих законов о конфиденциальности позволяют пользователям задавать следующие вопросы или предъявлять следующие требования к компаниям:
И множество других прав, помимо перечисленных выше. Подробности см. на страницах CyberHoot, посвященных CCPA и GDPR.
В большинстве стран мира действует соответствующее законодательство, поэтому компаниям следует сосредоточиться на изучении прав на конфиденциальность данных, действующих в вашей стране (или штате). Осознав свои правовые обязательства в вашей стране (или штате), вам следует изучить каждый из следующих пунктов:
Крайне важно иметь план уведомления всех пользователей и соответствующих органов, замешанных в утечке данных. Разбираться с тем, как уведомлять пользователей и какие законы и требования применимы к вашей стране, нужно не во время утечки, а до неё. В США законы о конфиденциальности данных в отдельных штатах представляют собой лоскутное одеяло. Действующего федерального закона нет. При подготовке к уведомлению об утечке данных обязательно обратитесь к внешним консультантам и экспертам, которые помогут вам соблюдать требования каждого штата, в котором у вас могут быть данные (или страны, в зависимости от ситуации).
CyberHoot рекомендует вам ознакомиться с законами, регулирующими деятельность вашей компании, и подготовить документ о процессе уведомления о нарушении, отражающий его. Не забывайте также ежегодно тестировать этот процесс.
Компании, собирающие, обрабатывающие и хранящие персональные данные потребителей, должны указать это в своей онлайн-политике конфиденциальности. CyberHoot предоставляет всем подписчикам нашего продукта шаблон для использования. В нём описывается создание адреса электронной почты специалиста по защите данных для запросов потребителей о конфиденциальности данных и процедура аутентификации для подтверждения законности запроса.
Предположим, ваша компания — отель. Вы получаете электронное письмо от Джона Доу на адрес DPO@HotelName.com с запросом на все даты вашего пребывания в этом отеле за последний год. В письме указано, что это запрос в соответствии с GDPR, и вы имеете полное право на ответ. Запрос был отправлен с адреса JaneDoe@Emailprovider.com. Стоит ли вам ответить? Нет. Джейн Доу не имеет права на доступ к информации Джона Доу в соответствии с GDPR, CCPA или любым другим законодательством. Процесс аутентификации должен проходить с использованием уникального идентификатора, которым обычно является адрес электронной почты лица, отправившего запрос. Согласно законодательству о конфиденциальности, перед предоставлением каких-либо персональных данных (PII) вы обязаны подтвердить личность заявителя.
ЗАЩИТА СМБ ЗА ПРЕДЕЛАМИ ПРАВИЛ КОНФИДЕНЦИАЛЬНОСТИ ДАННЫХ
CyberHoot рекомендует следующие передовые методы защиты частных лиц и предприятий от кибератак в Интернете, а также ограничения ущерба от них:
Источник : Глоссарий NCSD, CNSSI 4009, Отчет GAO 08-356, цитируется в NIST SP 800-63 Rev 1, Investopedia.
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку». Подпишитесь на ежемесячную рассылку, чтобы помочь CyberHoot в ее миссии — сделать мир «более осведомленным и более защищенным!»
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.