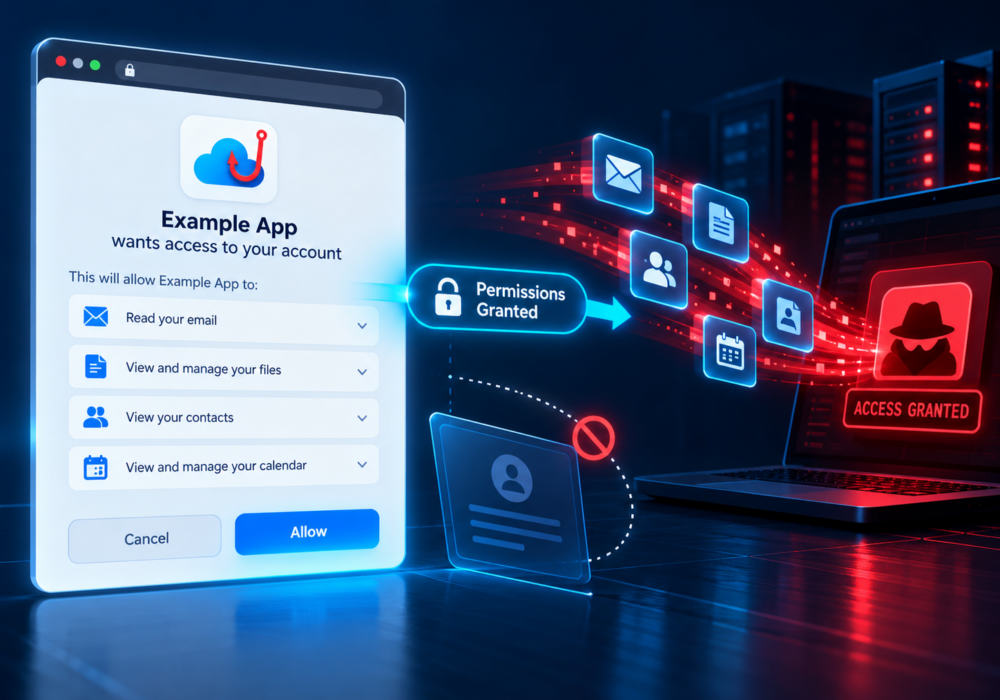
Фишинг с использованием согласия OAuth — это фишинговая техника, при которой злоумышленник пытается убедить пользователя предоставить вредоносному приложению разрешение на доступ к его учетной записи или данным.
В отличие от традиционного фишинга, злоумышленник может никогда не запросить пароль жертвы.
Вместо этого жертву могут перенаправить на легитимную страницу авторизации Microsoft, Google или другой компании. На этой странице отображаются разрешения, запрашиваемые приложением, и пользователю предлагается их подтвердить.
Вредоносное приложение может иметь заманчивое название или бренд, призванный создать видимость легитимности.
Если пользователь выберет «Принять» или «Разрешить» , приложение может получить токен OAuth, предоставляющий доступ к любой одобренной информации или возможностям.
В зависимости от предоставленных прав доступа, это может включать электронную почту, файлы, контакты, информацию профиля или другие облачные ресурсы.
Сотрудники научились с подозрением относиться к веб-страницам, запрашивающим пароли. Фишинг с использованием согласия OAuth вырабатывает у них еще одну привычку:
Будьте осторожны с тем, какие приложения вы авторизуете.
Пользователям следует ознакомиться со следующим:
Компаниям также следует проверить, какие сторонние приложения подключены к корпоративным учетным записям, и ограничить согласие пользователей там, где это необходимо.
MSP-провайдеры могут помочь клиентам настроить политики согласия приложений и отслеживать подозрительные приложения OAuth.
При реагировании на взлом облачной учетной записи поставщикам управляемых услуг следует не ограничиваться сбросом паролей, а также проверять:
В зависимости от среды и предоставленных прав доступа, вредоносное приложение может сохранять доступ даже после смены пользователем пароля.
Современные фишинговые атаки не всегда запрашивают ваш пароль.
Иногда злоумышленник просто просит вас нажать кнопку «Разрешить».
Пользователям следует относиться к экранам, проверяющим разрешения приложений, с той же осторожностью, что и к страницам входа в систему.
Дополнительная литература:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Уровень серьезности: КРИТИЧЕСКИЙ (CVSS 9.2) | Дата выпуска: 22 октября 2026 г. 21 октября в PHP были обнаружены две критические уязвимости...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: Еще до того, как Клод Код...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.