Автор : Кэти Бокетти | Редактор : Крейг Тейлор
В CyberHoot мы уже давно знали, что программирование на основе ИИ (иногда называемое «вайб-кодированием») откроет больше возможностей для взлома, чем нам хотелось бы. Судя по количеству обнаруженных в конечном продукте ошибок, это вредоносное ПО для корпоративного MDM, по всей видимости, было написано с использованием ИИ злоумышленниками. Использование инструментов ИИ-программирования предполагает одну из многих возможностей: хакеры спешили и у них было мало времени на тестирование, или у них не хватало технических знаний для надлежащего тестирования, или, возможно, они были новичками в программировании в целом (возможно, это было «вайб-кодирование »). Хотя причины появления ошибок остаются неясными, очевидно, что злоумышленники преследовали конкретную цель — атаковать логистические компании, чтобы красть текстовые сообщения (включая коды многофакторной аутентификации SMS), переадресовывать телефонные звонки и взламывать устройства. Украденные данные могут помочь злоумышленникам украсть ваш груз, ваши деньги и вашу репутацию. Эти злоумышленники также размещали поддельные страницы входа в систему, которые позволяли пользователям вводить коды аутентификации, что приводило к краже данных. Это еще одна причина, почему я так люблю более надежный метод многофакторной аутентификации, называемый паролями , поскольку они были бы бесполезны на поддельных страницах входа на веб-сайты.
В статье блога на этой неделе собраны простые и понятные сообщения, которыми вы можете поделиться со своей командой: никогда не устанавливайте приложения из сторонних источников, используйте надежные методы многофакторной аутентификации и научите сотрудников быстро сообщать о потенциальных атаках, подобных этой, чтобы можно было поднять тревогу и поделиться подробностями со всеми сотрудниками.
— Крейг
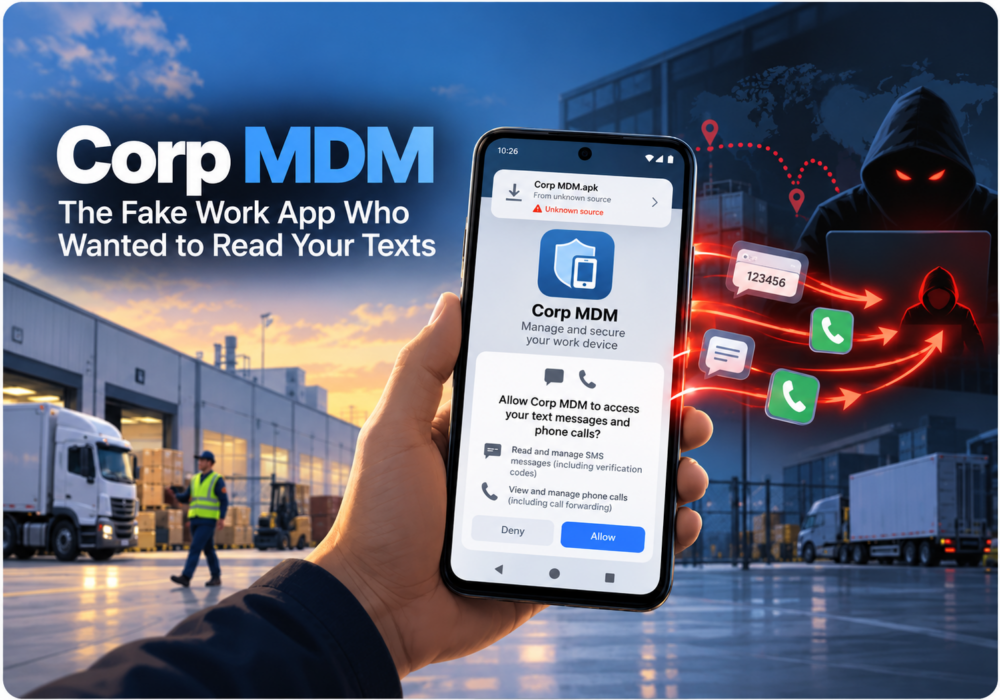
Логистические команды обеспечивают бесперебойную доставку грузов на грузовиках, судах и в сжатые сроки, и новая кампания по распространению шпионского ПО для Android пытается воспользоваться этими напряженными днями. Исследователи безопасности из Have I Been Squatted обнаружили вредоносное приложение под названием Corp MDM , которое имитирует программное обеспечение для управления корпоративными устройствами. После установки методом сайд-поста оно копирует новые текстовые сообщения и переадресовывает телефонные звонки злоумышленникам. Хорошая новость заключается в том, что несколько простых действий могут предотвратить эту атаку еще до ее начала, и для их внедрения не потребуется большой бюджет на обеспечение безопасности.
Преступники создали поддельные страницы Google Play, используя названия и фирменную символику двух реальных логистических компаний: CEVA Logistics и TKW Logistics. Сотрудники, посещающие эти страницы, видят приложение под названием Corp MDM, название которого напоминает программное обеспечение для управления устройствами, которое многие компании просят сотрудников установить на рабочие телефоны. Поскольку файл не загружается из настоящего Google Play Store, жертве приходится устанавливать его вручную — процесс, называемый «боковой загрузкой» (здесь много подозрительных моментов). После установки приложение запрашивает разрешение на чтение текстовых сообщений, управление телефонными звонками и отображение уведомлений. Затем оно скрывает свой значок с главного экрана и продолжает работать в фоновом режиме. Совет : настоящие корпоративные приложения поступают через официальные магазины приложений или от вашего ИТ-специалиста, поэтому ссылка на специальную страницу загрузки — это сигнал, что нужно остановиться и спросить разрешения, прежде чем что-либо устанавливать.
Corp MDM каждые 30 секунд связывается с сервером злоумышленника и ожидает команд. Приложение отправляет преступнику каждое новое входящее сообщение, включая информацию о том, кто его отправил, что в нём написано и когда оно поступило. Оно включает переадресацию вызовов, поэтому все входящие звонки поступают на телефон злоумышленника, а не на ваш. Оно также удаляется по команде, чтобы скрыть улики. Хорошая новость в том, что вредоносная программа перехватывает только сообщения, поступившие после установки, поэтому ваши старые сообщения остаются конфиденциальными. Исследователи также обнаружили множество ошибок в коде и считают, что автор вредоносной программы, вероятно, использовал инструменты искусственного интеллекта для его написания. Даже преступники распространяют некачественное программное обеспечение. Их неуклюжий код всё ещё достаточно эффективен для кражи сообщений, поэтому любое приложение, запрашивающее разрешение на чтение ваших сообщений и управление вашими звонками, заслуживает более внимательного изучения, прежде чем вы нажмете «Разрешить».
Многие банки, почтовые сервисы и бизнес-приложения до сих пор рассылают одноразовые пароли по SMS. Коды сброса паролей и восстановления учетных записей часто приходят таким же образом. Когда преступник читает эти сообщения, украденный пароль превращается в полный захват учетной записи. Переадресация звонков добавляет еще один путь, поскольку некоторые сервисы верифицируют вас с помощью автоматического телефонного звонка. В логистике SMS также содержат информацию об отправке и доставке, что помогает преступникам перенаправлять счета или красть грузы. Совет: SMS-коды лучше, чем отсутствие второго шага при входе в систему, но переход на приложение-аутентификатор или использование пароля обеспечивает более надежную защиту от подобных уловок.
Тот же сервер, что и Corp MDM, также размещает поддельные страницы входа в систему и вредоносное ПО для Windows, нацеленное на логистическую отрасль. Исследователи видят признаки армянской или российской связи, хотя никто не подтвердил, кто руководит этой операцией. В конце 2025 года Proofpoint сообщила о преступниках, устанавливающих инструменты удаленного доступа в транспортных компаниях для кражи грузов. Ранее в 2026 году исследователи описали группу под названием Diesel Vortex, которая использовала фишинговый сервис MC Profit Always для кражи более 1,600 учетных записей в этом секторе. Целью каждый раз были деньги, полученные путем перенаправления счетов-фактур, использования поддельных брокеров и кражи грузов. Логистическая отрасль привлекает преступников, потому что логистические операции связаны с перемещением денег и товаров, и знание этого помогает командам быстрее выявлять мошеннические схемы.
Начните с обучения вашей команды тому, откуда берутся настоящие корпоративные приложения. Простое сообщение, например: «Мы никогда не будем отправлять вам ссылки для установки рабочего программного обеспечения», — это четкое правило, которое все запомнят. Затем отключите установку приложений из неизвестных источников на рабочих телефонах Android, что обычно отображается в настройках безопасности или приложений. Если вы уже используете инструмент управления мобильными устройствами, проверьте наличие настройки для блокировки установки приложений из сторонних источников для всех. Затем перенесите наиболее важные учетные записи, начиная с электронной почты и банковских счетов, с кодов в SMS-сообщениях на пароли (или, если пароли недоступны, на приложение-аутентификатор ) или аппаратные токены. Наконец, спросите у своего оператора мобильной связи, как подтвердить отключение переадресации вызовов, и раз в месяц проверяйте разрешения приложений на предмет чтения SMS-сообщений или управления вызовами без видимой причины.
Выберите одну привычку из этой статьи и попробуйте её на этой неделе. Поделитесь правилом использования только официальных приложений со своей командой на следующем собрании или переведите доступ к корпоративной электронной почте на (1) пароли или (2) приложения-аутентификаторы. Маленькие шаги складываются, и каждый более безопасный выбор сегодня дает вам преимущество перед вчерашним. Короткие, дружелюбные обучающие видеоролики CyberHoot и симуляции фишинга помогут всей вашей команде выработать эти привычки без страха и стыда. Смейтесь, учитесь и вперед!
В: Что такое Corp MDM?
A: Corp MDM — это шпионское ПО для Android, замаскированное под корпоративное программное обеспечение для управления устройствами. Оно копирует новые текстовые сообщения и переадресовывает телефонные звонки преступникам.
В: На кого нацелены атаки злоумышленников?
A: Сотрудники логистических и транспортных компаний. На поддельных страницах загрузки используются названия CEVA Logistics и TKW Logistics.
В: Отображается ли Corp MDM в реальном магазине Google Play?
A: Нет. Преступники размещают его на поддельных страницах Google Play, и жертвам приходится устанавливать его вручную. Используйте настоящее решение MDM для блокировки установки приложений из сторонних источников, чтобы остановить эту атаку. Нет MDM? Попросите сотрудников нажимать «Отмена» при появлении любого запроса «Установить неизвестные приложения».
В: Зачем преступникам нужны мои текстовые сообщения?
A: Многие сервисы рассылают коды доступа, сброса паролей и восстановления по SMS. Прочитав эти сообщения, преступник может получить доступ к учетным записям, защищенным этими кодами.
В: Как проверить, заражен ли мой телефон вирусами?
A: Поищите незнакомое приложение с разрешением на чтение текстовых сообщений и управление звонками, фоновые уведомления, которые вы никогда не настраивали, или звонки, которые перестают поступать. ВниманиеПриложение скрывает свой значок, поэтому проверьте Настройки > Приложения. Если что-то выглядит неправильно, сообщите об этом своему IT-специалисту, удалите приложение, отключите переадресацию вызовов (у большинства операторов проверка переадресации осуществляется набором *#21#, а отключение — набором ##21#, но уточните у своего оператора), а также смените пароли для учетных записей с помощью SMS-кодов. Своевременное сообщение о проблеме защитит всю вашу команду, и нет ничего постыдного в том, чтобы обратиться за помощью.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

