Эксперты по кибербезопасности из Guardicore опубликовали отчет, обобщающий результаты своих исследований, касающихся проблем безопасности функции «Автообнаружение» Microsoft. В отчете говорится, что за четыре месяца им удалось собрать более 372 072 учетных данных доменов и около 100 000 уникальных паролей на своих мошеннических серверах Exchange, просто зарегистрировав домены верхнего уровня «autodiscover.com», такие как autodiscover.com.br (Бразилия) или autodiscover.com.uk (Великобритания). Учетные данные пользователей были загружены на серверы Exchange Guardicore ничего не подозревающими пользователями Outlook по всему Интернету из-за уязвимости в функции «Автообнаружение» этой утилиты Microsoft.
Функция автообнаружения Microsoft , используемая различными компонентами Windows, включая Outlook, упрощает настройку и подключение новых учетных записей. Автообнаружение было разработано для того, чтобы помочь пользователям Microsoft Office подключаться к службам Microsoft. Например, если вы хотите подключить Outlook на своем ноутбуке к «серверу Exchange», который обслуживается вашим ИТ-отделом, вам не нужно знать никаких технических характеристик, чтобы установить соединение. Пользователи вводят свой адрес электронной почты, указывают системе, что вы ищете сервер Exchange, и Outlook автоматически обнаруживает для них необходимые параметры конфигурации.
Исследователи обнаружили, что когда пользователь пытается подключиться к инструментам Microsoft, функция автообнаружения в фоновом режиме ищет в базах данных Microsoft домен пользователя. При этом подключения содержат учетные данные для входа, что позволяет базе данных проверять эти данные на предмет аутентификации. Например, если адрес электронной почты «CyberAl@CyberHoot.com» имеет домен «CyberHoot.com», инструмент будет искать в базе данных доступные подключения с этим доменом. Проблема в том, что если ничего не найдено для подключения к этому домену, система начнет поиск « autodiscover.com », ища любые предыдущие подключения «AutoDiscover», связанные с этим доменом. Исследователи обнаружили, что могут создавать собственные домены на основе « autodiscover.com » и красть учетные данные ничего не подозревающих пользователей. Хуже того, исследователи нашли способ понизить уровень этих подключений автообнаружения до «базовой аутентификации HTTP», которая помещает все отправляемые им учетные данные в « открытый текст ».
Исследователи Guardicore зарегистрировали ряд доменов «AutoDiscover.com.[код страны]» и настроили прослушивающие веб-серверы на каждом из них, включая:
После настройки этих доменов Guardicore собирала незапрошенные и неожиданные запросы автообнаружения, состоящие из токенов аутентификации или паролей в открытом виде, которые предоставляли ей доступ к скомпрометированным учетным записям (тем, которые не были подключены к двухфакторной аутентификации ).
autodiscover на вашем брандмауэре веб-фильтрацииЭто предотвратит подключение любого приложения в вашей сети к вредоносным внешним серверам Autodiscover. Вам потребуется добавить несколько легитимных облачных сервисов в свою сеть. белый списокНапример, autodiscover.outlook.com если вы пользуетесь этими услугами.
Многофакторная аутентификация защищает ваш бизнес от кражи паролей, поскольку у злоумышленников нет ваших дополнительных механизмов аутентификации, таких как SMS или токен аутентификации. Это обеспечивает частичную защиту пользователей, которые раскрыли свои учётные данные в результате этой уязвимости.
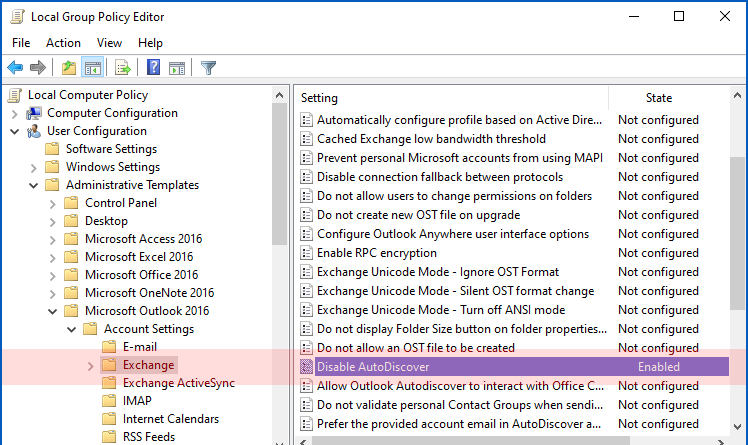
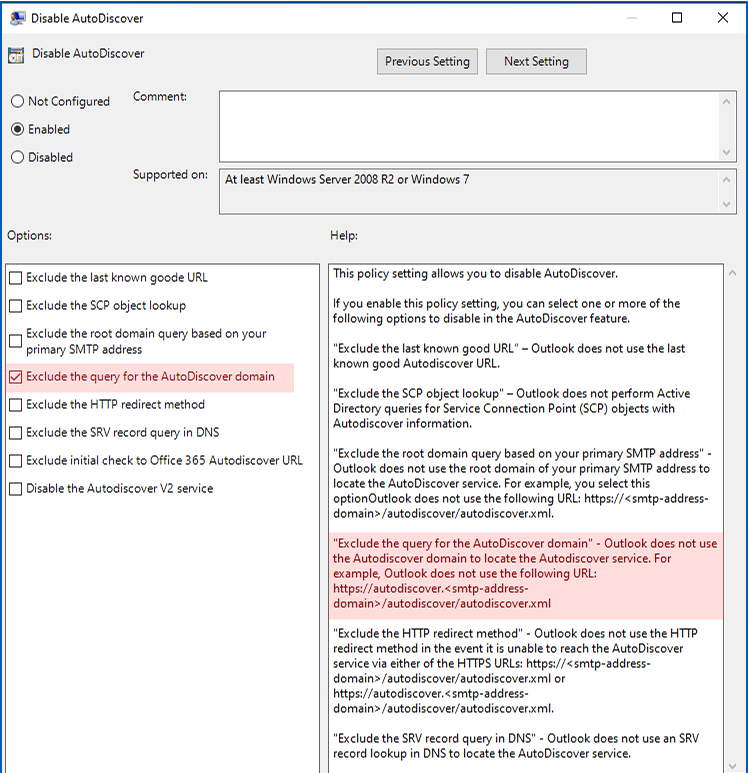
В редакторе политики GPEDIT или в консоли управления групповыми политиками перейдите к Конфигурация пользователя > Административные шаблоны > Microsoft Перспективы 2016 [изменить по версии] > Настройки учетной записи > Обмен. Нажмите Disable Autodiscover, выберите [Enable] и включите Исключить запрос для домена AutoDiscover. По данным Microsoft, это означает, что «Outlook [не будет] использовать следующий URL-адрес: https://autodiscover.[ДОМЕН]]/autodiscover/autodiscover.xml».
Изображения ниже приведены для вашего ознакомления с этой мерой безопасности.
Помимо отключения функции AutoDiscover, важно помнить, что существуют и другие способы повышения уровня кибербезопасности. CyberHoot рекомендует следующие рекомендации для защиты частных лиц и компаний от онлайн-кибератак и минимизации ущерба от них:
Источник:
Дополнительная литература:
Microsoft Autodiscover используется для сбора веб-запросов и учетных данных
Ошибка Autodiscover в Microsoft Exchange приводит к утечке учетных данных
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Представьте, что вы едете по шоссе со скоростью примерно на 20 км/ч выше разрешенной вместе с остальными участниками движения. Впереди тормозите...
Читать далее
Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далееОбеспечьте своим сотрудникам более зоркий глаз, используя позитивный подход, превосходящий традиционные методы фишингового тестирования.