На данный момент наличные — король. Использование электронных платежных приложений неуклонно растет, но, согласно недавнему опросу Федеральной резервной системы США , в 2020 году наличные платежи составляли всего 26% от всех платежей. Платежные карты (кредитные/дебетовые) и электронные платежные приложения использовались для 65% всех платежей, а 9% приходилось на банковские переводы. Волна безналичных платежей и электронной коммерции привела к созданию множества различных платежных приложений. Apple Pay, Google Pay, PayPal, Venmo и Trello Pay — одни из самых распространенных мобильных платежных приложений. Однако эти приложения часто сопряжены с рисками, поскольку киберпреступники придумывают новые мошеннические схемы, чтобы обманом завладеть нашими наличными — будь то виртуальными или реальными.
Смартфоны, как и любые другие устройства, могут быть подвержены атакам вредоносного ПО . Один из способов получения киберпреступниками конфиденциальной информации — использование кейлоггеров . Это вредоносное ПО записывает и отправляет каждое действие (касание) на вашем смартфоне (или компьютере) хакерам, позволяя им просматривать учетные данные, которые вы вводите в любое приложение или на любой посещаемый вами веб-сайт. Хакеры также могут использовать поддельные приложения, которые выдают себя за легитимные, и взламывать ваши платежные системы. Пример можно найти в конце этой статьи, где исследователи ESET обнаружили троян, замаскированный под инструмент оптимизации батареи , нацеленный на пользователей официального приложения PayPal, пытавшийся перевести 1,000 евро (1,200 долларов) на счет хакера.
Большинство хакеров взламывают устройства и распространяют вредоносное ПО через фишинговые электронные письма. В частности, через такие письма могут распространяться программы-вымогатели , которые парализуют ваш бизнес, блокируя ваши конфиденциальные данные и угрожая их публичной утечкой, если вы не заплатите выкуп. Кибератаки могут нанести сокрушительный удар не только по вашему бизнесу, но и по вашей личной жизни.
При использовании смартфонов есть несколько способов обеспечить безопасность, особенно при совершении мобильных платежей. Следуйте рекомендациям CyberHoot по обеспечению безопасности смартфонов:
Важно понимать, какие приложения вы используете, как они аутентифицируются и как отключить публичный доступ к транзакциям. На рисунке ниже показаны наиболее распространённые платёжные приложения и различные способы, которыми они пытаются обеспечить вашу безопасность:
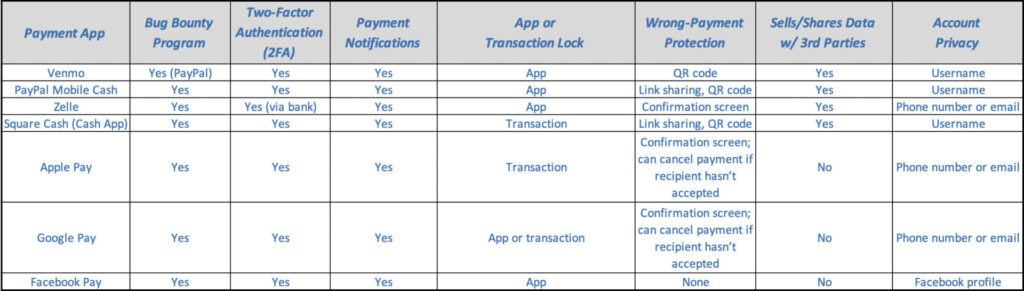
Определения безопасности платежей: программа поиска уязвимостей (Bug Bounty) | двухфакторная аутентификация | блокировка транзакций
Хотя всё это крайне важно при использовании смартфонов, при работе на компьютере, особенно на работе, также следует соблюдать следующие дополнительные правила. CyberHoot рекомендует следующие рекомендации, чтобы подготовиться к кибератакам, минимизировать ущерб, а иногда и избежать их:
Начните создавать свой надежный, многоуровневый план кибербезопасности уже сегодня с помощью CyberHoot.
источники:
NY Times – Исследование мобильных платежей
Дополнительная литература:
Хакеры выпускают поддельные приложения для отслеживания контактов
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.