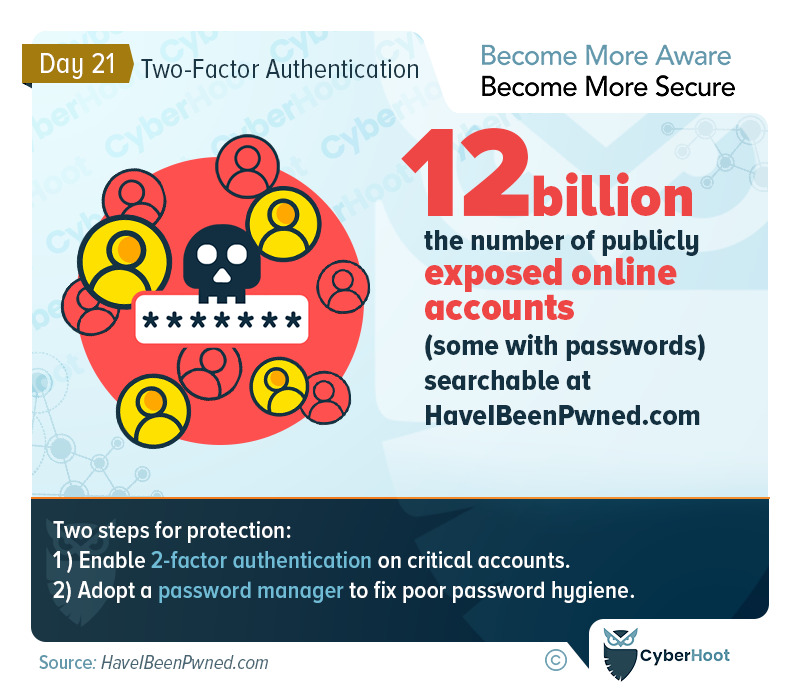
Месяц осведомленности о кибербезопасности – Двухфакторная (или многофакторная) аутентификация

21 октября 2022 г. | Блог Месяц осведомленности о кибербезопасности – Двухфакторная (или многофакторная) аутентификация


Двухфакторная аутентификация

Двухфакторная/многофакторная аутентификация — это мощная мера безопасности

Знаете ли вы, что в открытом доступе в интернете находится более 12 000 000 000 учетных записей, которые хакеры могут использовать для взлома вашей компании? Эксперты по кибербезопасности умножают это число в 2-4 раза на количество учетных данных, распространяемых на хакерских форумах в даркнете . Хакеры ищут компании, которые не внедрили двухфакторную аутентификацию в своих почтовых аккаунтах, чтобы использовать учетные данные пользователей, которые доступны в интернете. Это приводит к компрометации корпоративной электронной почты (Business Email Compromise, BEC) . В лучшем случае хакер отправляет счета всем контактам в адресе электронной почты, взломанном с помощью BEC. В худшем случае он совершает мошенничество с банковскими переводами и получает сотни тысяч долларов от вашей компании посредством перевода, который невозможно вернуть.

Если это звучит плохо или необычно, знайте: по данным ФБР, мошенничество с использованием электронной почты и банковских переводов обошлось предприятиям по всему миру более чем в 26 миллиардов долларов только в 2019 году. С тех пор ситуация только ухудшилась. Одна из лучших мер защиты — предотвращение наиболее распространенных видов атак путем включения многофакторной аутентификации в вашей электронной почте. Ниже описаны и другие меры и лучшие практики, которые каждое предприятие должно внедрить, прежде чем оно подвергнется взлому. Не откладывайте, запланируйте встречу с CyberHoot уже сегодня.

Рекомендации по использованию CyberHoot:
  1. Обучите своих сотрудников основным методам атак. От слабых паролей и менеджеры паролей, к важности многофакторная аутентификация И как точечные фишинговые атакиОсведомленность — ключ к защите вашего бизнеса.
  2. Управляйте своими сотрудниками с помощью политика кибербезопасности включая приемлемое использование, пароль, обработку информации и письменную политику информационной безопасности.
  3. Внедрить процессы передовой практики кибербезопасности, такие как процесс управления оповещениями об уязвимостях (ВАМП) и процесс управления инцидентами кибербезопасности (СИМП) для руководства и требования действий в условиях чрезвычайной ситуации. Затем перейдите к процессам подключения и увольнения, процессам управления SaaS и управлению рисками третьих лиц.
  4. Установить надежную техническую защиту, включая: Межсетевые экраны, антивирус, защиты от вредоносных программ, анти-спам, многофакторная аутентификация на всех критически важных счетах, включить полное шифрование диска, тщательно управляйте ключами и, что самое главное, примите, обучите и требуйте от всех сотрудников использовать Менеджер паролей.
  5. Тестирование сотрудников на способность распознавать и предотвращать фишинговые атаки. CyberHoot разработал революционный метод фишингового тестирования, который заполняет пробелы в знаниях ваших сотрудников, не наказывая их за неудачи. Вместо этого мы вознаграждаем их за успехи. Подробнее см. здесь.
  6. Создайте резервную копию своих данных, следуя нашим инструкциям. 3-2-1 Методология резервного копирования чтобы гарантировать, что вы сможете восстановить свой бизнес после инцидента кибербезопасности.
  7. В современную эпоху работы на дому убедитесь, что вы контролируете персональные устройства, подключающиеся к вашей сети, путем проверки их безопасности (латание, антивирус, DNS-защита) или полный запрет на их использование.
  8. Если у вас не было оценка риска Если вы не получали такой помощи от третьей стороны в течение последних двух лет, вам стоит иметь её сейчас. Создание системы управления рисками в вашей организации критически важно для устранения самых серьёзных рисков с учётом ограниченного времени и средств.
  9. Купить Киберстрахование Чтобы защитить вас в случае катастрофического сбоя. Киберстрахование ничем не отличается от страхования автомобиля, пожара, наводнения или жизни. Оно доступно именно тогда, когда оно вам больше всего нужно.

CyberHoot полагает, что многие представители малого и среднего бизнеса, а также управляемые поставщики услуг могут значительно улучшить свою защиту и повысить шансы не стать очередной жертвой кибератак, если будут следовать приведенным выше советам.

Надеемся, вам нравится Месяц повышения осведомленности о кибербезопасности (CAM). Посетите или подпишитесь на страницы CyberHoot в Facebook , LinkedIn или Twitter , чтобы получать ежедневные обновления в течение месяца.

Дополнительные материалы и ресурсы:

Обзор ФБР по компрометации деловой электронной почты и способы защиты

Информационный бюллетень CISA по МИД

https://youtu.be/TC4TpghUVIk

Защитите свой бизнес с CyberHoot сегодня!!!


Подписаться

Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Предупреждение от CyberHoot: Microsoft Outlook недоступен. Но здравый смысл вам не помешает.

Предупреждение от CyberHoot: Microsoft Outlook недоступен. Но здравый смысл вам не помешает.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...

Читать далее

Вредоносные расширения для браузера: как поддерживать чистоту браузера

Вредоносные расширения для браузера: как поддерживать чистоту браузера

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»

Читать далее

В вашем календаре появился незваный гость.

В вашем календаре появился незваный гость.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...

Читать далее

