Компрометация деловой электронной почты (BEC)

25 мая 2021 г. | Cybrary Компрометация деловой электронной почты (BEC)

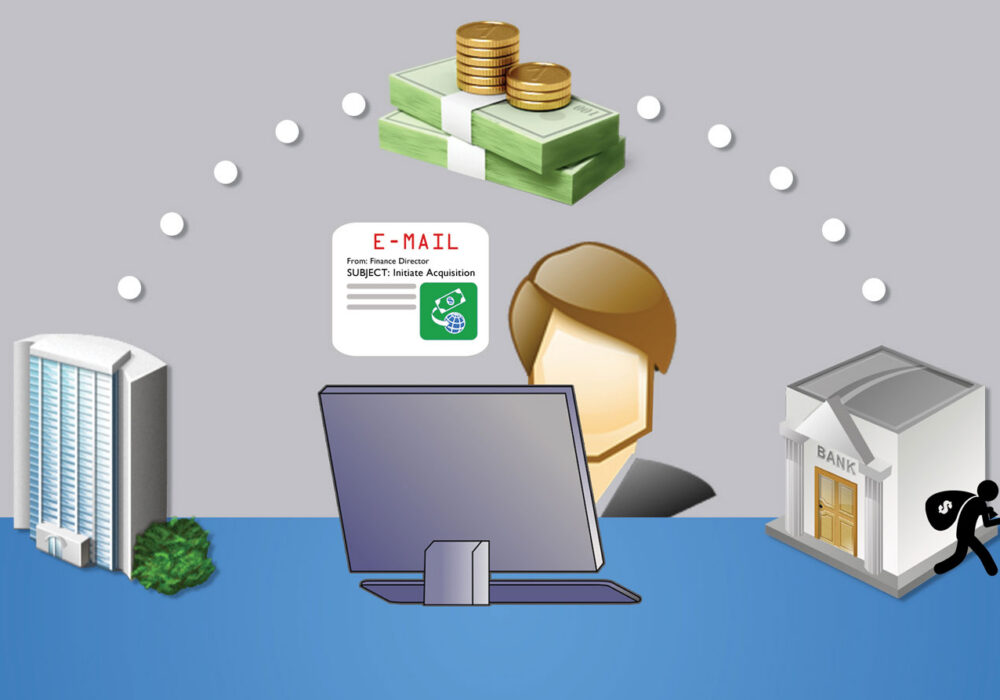
Компрометация корпоративной электронной почты (BEC) — это взлом и контроль хакером учетной записи электронной почты, часто в финансовом отделе компании. Зачастую это происходит посредством фишинговой атаки , приводящей к краже учетных данных, как описано в статье CyberHoot под названием « Атака домино» . Учетные данные похищаются, когда жертва переходит по ссылке в мошенническом фишинговом электронном письме или открывает поддельный счет-фактуру. Это приводит жертву на вредоносный, но правдоподобный веб-сайт, идентичный веб-сайту настоящего поставщика, который предлагает пользователю ввести свой адрес электронной почты и пароль. Атаки BEC часто исходят от человека, которого ваш финансовый директор уже знает, то есть адрес электронной почты отправителя является правильным и ожидаемым. Обычно оказывается, что электронная почта другого сотрудника финансового отдела была скомпрометирована хакерами, которые теперь нацелены на ваших финансовых сотрудников. Таким образом, цепная реакция продолжается от компании к компании.

Получив доступ к электронной почте финансового директора, хакер просматривает его финансовые письма в поисках банковских переводов. Он наносит удар в нужный момент, перенаправляя обычный банковский перевод с поддельными инструкциями непосредственно в вашу переписку по электронной почте. Успех этих мошеннических схем зависит исключительно от того, что обе стороны никогда не подтверждают новые инструкции по переводу средств вне электронной почты, например, по телефону. Неподтверждение всех изменений в инструкциях по переводу средств по телефону или лично приводит к тому, что миллиарды долларов ежегодно переводятся на счета хакеров по всему миру. Эти мошеннически переведенные средства редко удается вернуть. Вот несколько примеров реальных случаев, приведенных ФБР:

  • Поставщик, с которым ваша компания регулярно сотрудничает, отправляет счет с обновленным почтовым адресом.
  • Генеральный директор компании просит свою помощницу купить десятки подарочных карт для поощрения сотрудников. Она просит назвать серийные номера, чтобы сразу же отправить их по электронной почте.
  • Покупатель жилья получает сообщение от своей компании, оформляющей право собственности, с инструкциями о том, как внести первоначальный взнос.

Что это означает для малого и среднего бизнеса?

ФБР и CyberHoot рекомендуют внедрить программу повышения осведомленности и обучения , чтобы помочь вашему бизнесу быть в курсе подобных атак и быть готовым к ним. К счастью, в случае компрометации корпоративной электронной почты подготовка относительно проста. Лучшая мера, которую вы можете предпринять, — это пересмотреть и задокументировать ваш процесс банковских переводов (WTP). Для WTP CyberHoot рекомендует:

  • ВСЕ изменения в инструкциях по электропроводке должны быть подтверждены не по электронной почте, а предпочтительно посредством телефонного звонка, конференции в Zoom или почтовой службы.
  • Разработайте со всеми сторонами точные инструкции по электропроводке.
  • Не набирайте номер телефона, указанный в (потенциально) мошенническом электронном письме, чтобы подтвердить новые инструкции по подключению. Этот номер, скорее всего, также поддельный.
    • Найдите номер телефона вашего контакта в надежном источнике (например, на его веб-сайте) и позвоните для проверки и подтверждения.

Помимо внедрения надежного процесса банковских переводов, CyberHoot рекомендует также предпринять следующие действия:

  • Обучите сотрудников тому, как выявлять и избегать фишинговые атаки. Внедрите систему управления обучением, такую как CyberHoot, чтобы обучить сотрудников навыкам, необходимым для повышения уверенности, продуктивности и защищенности.
  • Тестирование сотрудников с помощью Фишинг Практика фишинговых атак. Тестирование на фишинг от CyberHoot позволяет компаниям проверять сотрудников с помощью правдоподобных фишинговых атак и отправлять тех, кто не справился с фишинговыми атаками, на дополнительное обучение.
  • Управляйте сотрудниками с помощью политик и процедур в дополнение к вашей программе готовности платить. Вам нужно password как минимум, политика, политика приемлемого использования, политика обработки информации и письменная программа информационной безопасности (WISP).
  • Внедрить критически важные технологии кибербезопасности, включая двухфакторная аутентификация на всех критически важных аккаунтах. Включите фильтрацию спама в электронной почте, проверьте резервные копии, разверните защиту DNS. антивирус и защиты от вредоносных программ на всех ваших конечных точках.
  • В современную эпоху работы на дому убедитесь, что вы контролируете персональные устройства, подключающиеся к вашей сети, путем проверки их безопасности (латание, антивирус, DNS защиты и т. д.) или полный запрет их использования.
  • Если у вас не было оценка риска Если вы не получали такой помощи от третьей стороны в течение последних двух лет, вам стоит иметь её сейчас. Создание системы управления рисками в вашей организации критически важно для устранения самых серьёзных рисков с учётом ограниченного времени и средств.
  • Купить Киберстрахование Чтобы защитить вас в случае катастрофического сбоя. Киберстрахование ничем не отличается от страхования автомобиля, пожара, наводнения или жизни. Оно доступно именно тогда, когда оно вам больше всего нужно.

Чтобы узнать больше о взломе деловой электронной почты, посмотрите это короткое 3-минутное обучающее видео:

источники: 

TrendMicro

ФБР.Правительство

Дополнительная литература:

Хакеры BEC задержаны ФБР

Какое самое дорогое киберпреступление было совершено в 2020 году?

Связанные термины:

Фишинг

Целевой фишинг

китобойный промысел

Узнайте, как CyberHoot может защитить ваш бизнес.


График демо

Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Поддельные установщики программного обеспечения отключают обновление Windows.

Поддельные установщики программного обеспечения отключают обновление Windows.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Я помню первые дни...

Читать далее

Если вам перезвонили из службы поддержки Apple, положите трубку.

Если вам перезвонили из службы поддержки Apple, положите трубку.

Автор: Кэти Бокетти | Редакция: Крейг Тейлор | Редакция Крейга Тейлора: В блоге на этой неделе...

Читать далее

Знакомьтесь, Manic: вредоносная программа для Android с хитрым планом резервного копирования.

Знакомьтесь, Manic: вредоносная программа для Android с хитрым планом резервного копирования.

Время от времени появляется вредоносная программа с настолько хитрой уловкой, что заставляет исследователей в области безопасности задуматься и...

Читать далее