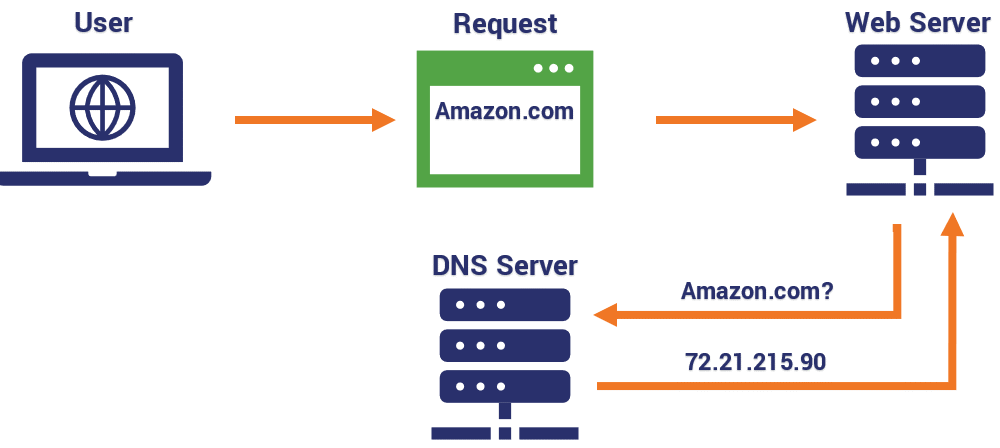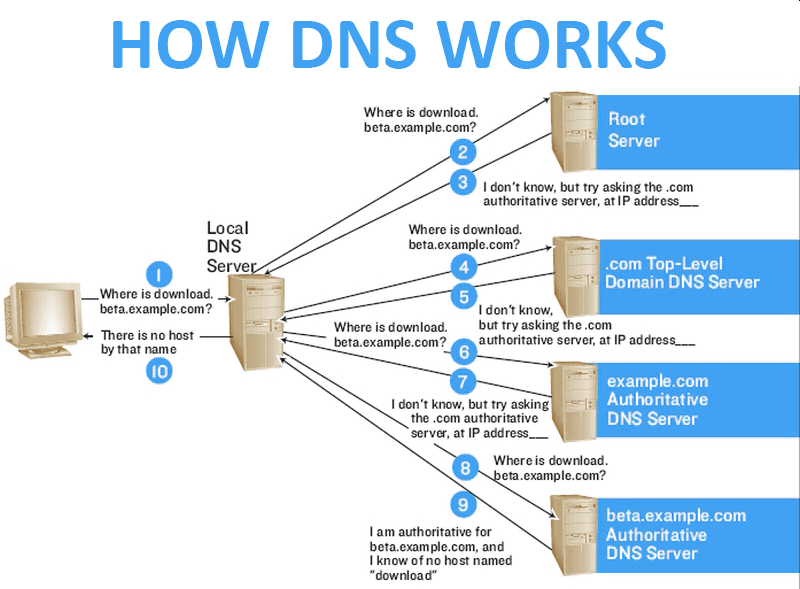
Um Sistema de Nomes de Domínio (DNS) é essencialmente a "lista telefônica" da Internet. O DNS é uma forma elaborada e tolerante a falhas de conectar pessoas a recursos online. Embora seja bastante complexo, este artigo fornecerá uma visão geral bastante simples do DNS e de como ele funciona.
Atualmente, a Internet possui 13 " Servidores de Nomes Raiz ". Eles são identificados pelas letras de 'a' a 'm'. Os servidores de nomes raiz identificam hierarquicamente todos os outros servidores de nomes responsáveis por diferentes tipos de domínio (ex.: .gov, .com, .edu). Por exemplo, os servidores de nomes raiz não sabem onde o domínio amazon.com está localizado pelo seu endereço IP. No entanto, eles sabem onde está um servidor de nomes .com, próximo a você, que pode fornecer os endereços IP para esse domínio. O servidor DNS .com será consultado e fornecerá o endereço IP correto para o seu computador, permitindo a conexão em questão de milissegundos.
O DNS também desempenha um papel na segurança do e-mail por meio de certos tipos de recursos ou registros. O e-mail é entregue com base no seu nome de domínio que possui uma entrada DNS chamada registro Mail Exchange (MX). Os registros MX são usados pelos sistemas de e-mail da internet para saber como entregar e-mails ao seu domínio. Infelizmente, qualquer pessoa pode se passar por outra pessoa online, o que leva a ataques de phishing e spoofing.
Para combater isso, a Internet Engineering Task Force (“IETF”) criou protocolos DNS para proteger usuários e domínios desses ataques. Esses registros DNS incluem: Sender Policy Framework (SPF), Domain Keys Identified Mail (DKIM) e Domain. Infelizmente, nem todos os domínios têm essas proteções de segurança habilitadas. Habilitar esses três registros DNS ajuda a proteger seus clientes de ataques de falsificação de identidade supostamente seus, mas, na verdade, de um hacker. Eles podem impedir ataques de spoofing e limitar quem pode enviar e-mails do seu domínio.
Fale hoje mesmo com o administrador de DNS sobre a ativação de protocolos de segurança de DNS como SPF , DKIM e DMARC . Você não vai se arrepender.
Fonte: CSO Online , SmarterTools
Leitura complementar: Como configurar DMARC/DKIM – CyberHoot
Termos relacionados: DMARC , DKIM , SPF
PMEs devem ter SPF, DMARC e DKIM configurados para ajudar a evitar que malware e ataques de phishing cheguem às caixas de entrada dos usuários. Aqui estão algumas ações que sua empresa pode tomar para ajudar a melhorar a segurança e reduzir as chances de se tornar vítima de um ataque de phishing:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.