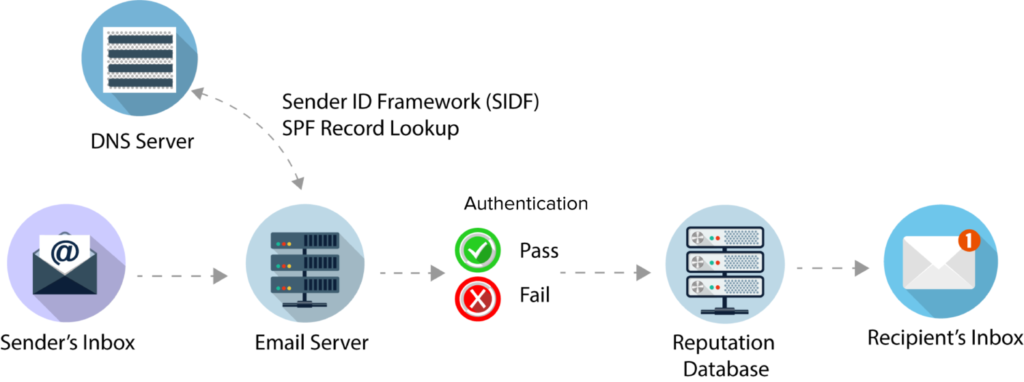
O Sender Policy Framework (SPF) é uma ferramenta anti-spam que permite autenticar os domínios de e-mail dos remetentes. O SPF funciona em conjunto com o DKIM e o DMARC para ajudar a autenticar mensagens de e-mail e reduzir a probabilidade de e-mails maliciosos chegarem às caixas de entrada dos usuários.
A ferramenta SPF permite que administradores de domínio determinem quais endereços IP estão autorizados a enviar e-mails em seu nome. Administradores de domínios que utilizam SPF declaram atributos que descrevem exclusivamente seu ambiente de e-mail, incluindo remetentes autorizados. Essa descrição é representada no "registro SPF", publicado nos registros do Sistema de Nomes de Domínio (DNS). Um aplicativo cliente SPF executa uma busca pelo registro SPF correto, determinando se uma mensagem é autêntica ou falsificada. Se os registros corresponderem, o remetente é autêntico e não malicioso, e o e-mail será entregue corretamente. Se você falhar na autenticação SPF, a maioria dos ISPs atribuirá uma pontuação de reputação baixa e encaminhará seu e-mail para a pasta de spam ou lixo eletrônico — alguns podem até mesmo bloquear o e-mail completamente.
Fonte: TechTarget, Postmark
Leitura complementar: Configurando DMARC e DKIM – CyberHoot
Termos relacionados: DMARC , DKIM
As PMEs devem ter proteção SPF em vigor. No entanto, a proteção SPF por si só não é suficiente. O SPF depende do campo "Responder para" de uma mensagem, mas não rejeita mensagens com base em um campo "Remetente" falsificado. Assim, um hacker pode enviar mensagens que parecem vir da Amazon.com com um campo "Responder para" legítimo, mas incorreto, para as caixas de entrada dos usuários, enganando-os e fazendo-os clicar. É por isso que a maioria dos administradores de e-mail e DNS combinam SPF com registros DKIM e DMARC. DMARC e DKIM ajudam a evitar que malware e ataques de phishing cheguem às caixas de entrada dos usuários. Isso ocorre porque eles foram projetados para validar o domínio "Remetente" em relação a quem tem permissão para enviar mensagens para esse domínio e colocar essas mensagens em quarentena ou rejeitar a entrega automaticamente. Quando combinados, SPF, DMARC e DKIM são ferramentas poderosas em seu arsenal de segurança de e-mail. Aqui estão as ações que você deve tomar para ajudar a melhorar a segurança do e-mail e reduzir as chances de você ou seus clientes serem vítimas de um ataque de phishing:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.