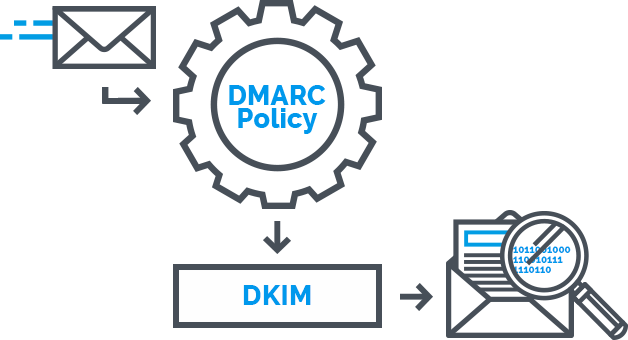
DKIM (DomainKeys Identified Mail) é uma ferramenta de autenticação de e-mail que verifica se as mensagens foram enviadas de um endereço de e-mail legítimo. Ela foi projetada para prevenir falsificação e spoofing de e-mails, essencialmente phishing . O DKIM funciona anexando uma assinatura digital ao cabeçalho de uma mensagem de e-mail. O cabeçalho é gerado pelo domínio de e-mail do remetente, sendo que cada domínio possui seu próprio cabeçalho exclusivo. O sistema de e-mail do destinatário analisa o cabeçalho comparando-o com uma chave pública armazenada no registro DNS do servidor remetente para confirmar a autenticidade da mensagem. Mensagens autênticas são aceitas, enquanto as demais são rejeitadas.
Leitura complementar: Configurando DMARC e DKIM – CyberHoot
Termos relacionados: DMARC , DNS , Phishing
As PMEs devem ter o DMARC e o DKIM configurados e habilitados (juntamente com os registros SPF) para ajudar a evitar que malware e ataques de phishing cheguem às caixas de entrada dos usuários. Com os três configurados, você protege não apenas seus próprios usuários, mas também os usuários dos seus clientes, de mensagens falsas enviadas do seu domínio. Você está ajudando a proteger seus clientes de ataques de falsificação de identidade que se passam por você! Aqui estão algumas ações adicionais que você pode tomar para aprimorar seu programa de segurança e reduzir as chances de se tornar uma vítima:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

