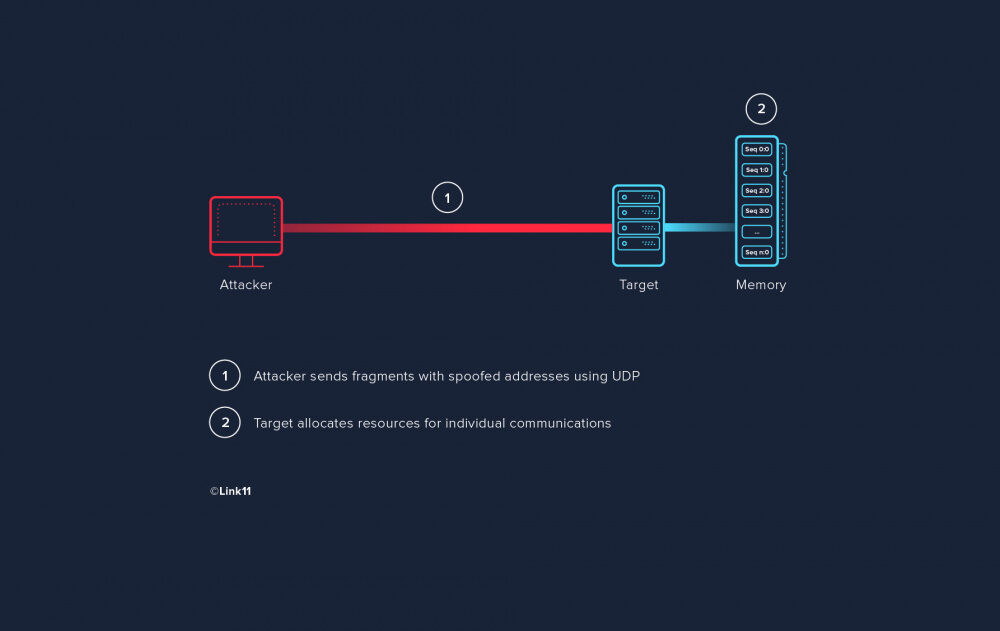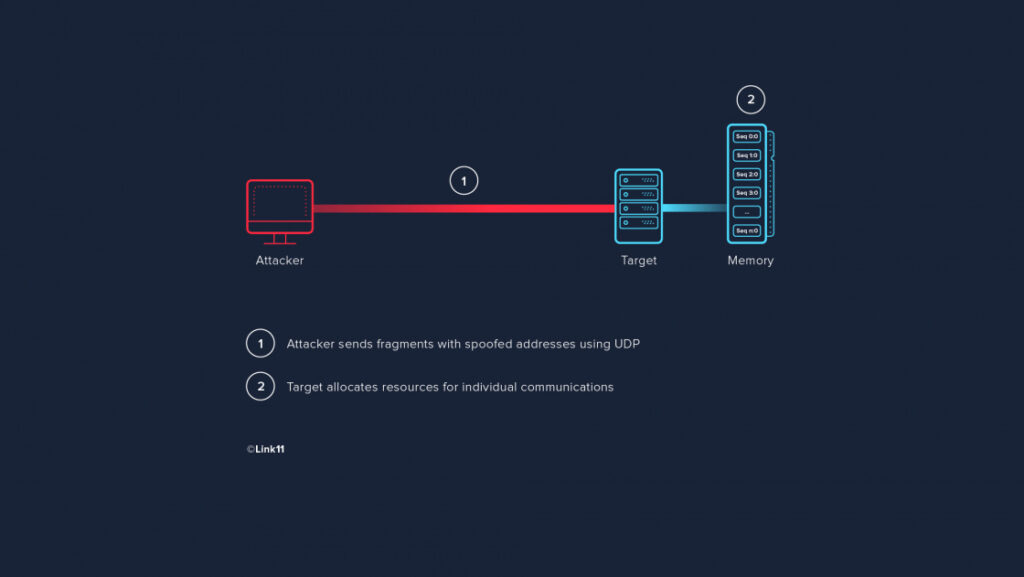
Um ataque de sobreposição de fragmentos, também conhecido como ataque de fragmentação IP, é um ataque que se baseia na forma como o Protocolo de Internet (IP) exige que os dados sejam transmitidos e processados. Esses ataques são uma forma de ataque de negação de serviço (DoS) em que o atacante sobrecarrega uma rede explorando mecanismos de fragmentação de datagramas.
Para entender como esse ataque funciona, precisamos entender como funciona a Fragmentação de IP. A Fragmentação de IP é uma ação de comunicação em que datagramas IP são divididos em pacotes menores, transmitidos por uma rede e, em seguida, remontados no datagrama original. A fragmentação é vital para a transmissão de dados; cada rede tem seu próprio limite de tamanho de pacotes de datagramas que pode processar. Datagramas maiores que a Unidade Máxima de Transmissão (MTU) devem ser fragmentados para serem transmitidos com sucesso.
Esses ataques são realizados de duas maneiras: primeiro, o invasor envia pacotes fraudulentos maiores do que a MTU pode manipular; esses pacotes são falsificados e, em alguns casos, não podem ser remontados pela rede receptora, o que leva à sobrecarga da rede e a uma condição de negação de serviço.
A segunda maneira pela qual os ataques de fragmentação de dados são realizados é quando o invasor tem como alvo os sistemas de montagem de IP, impedindo a rede de juntar os pacotes novamente, enviando fragmentos duplicados, fragmentos não sequenciados e fragmentos com instruções de remontagem forjadas erroneamente. Eventualmente, o servidor receptor fica sobrecarregado novamente e ocorre uma condição de negação de serviço.
Fonte: Imperva
Termos relacionados: Negação de serviço (DoS) , Negação de serviço distribuída (DDoS) , Inundação
NetScout (anteriormente Arbor Networks) , AT&T Cloud Protection , Verizon DDoS Prevention Services e Akamai DDoS Protection . Empresas de médio a grande porte podem optar por contratar serviços de proteção contra DDoS e pré-configurar esses serviços em suas soluções de Rede de Distribuição de Conteúdo (CDN), para que possam ativar a proteção em segundos caso sejam atingidas por um ataque DDoS. Pequenas e médias empresas (PMEs) não devem fazer isso.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Imagine-se na estrada, dirigindo a uns 20 km/h acima do limite, acompanhando o fluxo do trânsito. Mais à frente, freie...
Ler mais
O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.