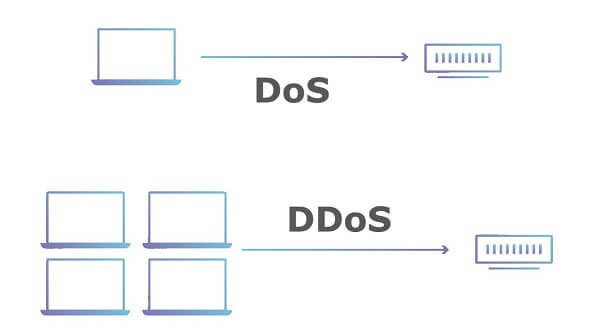
Um ataque de negação de serviço (DoS) impede ou prejudica o uso autorizado de recursos ou serviços de um sistema de informação. Em resumo, um DoS ocorre quando hackers tentam impedir que usuários legítimos acessem um serviço, comprometendo sua capacidade tecnológica. Ataques de negação de serviço geralmente são realizados por meio de um ataque de negação de serviço distribuído (DDoS) , utilizando diversos sistemas para sobrecarregar um servidor com dados e tráfego.
Um ataque de Negação de Serviço Distribuída (DDN) pode representar uma ameaça potencial contra empresas de jogos de azar ou outras empresas de médio a grande porte, como bancos e empresas de defesa. Ataques DDoS raramente são usados contra PMEs, a menos que perturbem um grupo de hackers. Em outros casos, um grupo de hackers contra outro. Não estamos dizendo que isso não acontecerá, mas o custo da proteção é tão alto em muitos casos que o conselho para uma PME é saber o que é e estabelecer um relacionamento com um fornecedor de proteção DDoS sem pagar pela proteção. Os fornecedores de proteção DDoS incluem: Arbor Networks, AT&T, Verizon e Akamai. Empresas de médio a grande porte devem ter contratos em vigor para se protegerem em segundos quando atingidas por um ataque DDoS. PMEs não devem.
Termos relacionados : Ataque de Negação de Serviço Distribuído (DDoS)
Fonte: Glossário do NCSD
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

