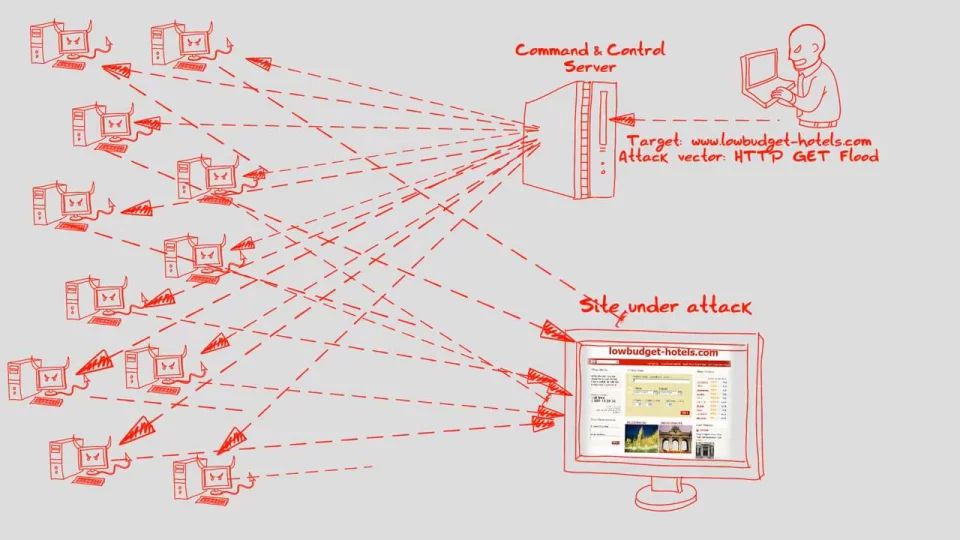
Os ataques de Negação de Serviço Distribuída (DDoS) são um tipo de ataque de Negação de Serviço (DoS) . Um ataque DDoS envolve múltiplos dispositivos online conectados, conhecidos coletivamente como botnet , que são usados para sobrecarregar um site alvo com tráfego falso.
Ao contrário de outros tipos de ataques cibernéticos, os ataques DDoS não visam violar sua segurança. O objetivo dos ataques DDoS é tornar seu site e servidores indisponíveis para usuários legítimos. O DDoS também pode ser usado como cortina de fumaça para outras atividades maliciosas e para desativar dispositivos de segurança, violando o perímetro de segurança do alvo.
Um ataque distribuído de negação de serviço bem-sucedido é um evento altamente perceptível que impacta toda uma base de usuários online. Isso o torna uma arma popular para hacktivistas, vândalos cibernéticos, extorsionários e qualquer pessoa que queira defender uma causa ou fazer valer sua posição.
O que isso significa para minha PME ou MSP?
As pequenas e médias empresas (PMEs) geralmente não precisam se preocupar com a ameaça de um ataque DDoS, mas se você atua em determinados setores (política, causas sociais, etc.), pode ser uma boa ideia considerar essa possibilidade. Uma das melhores maneiras de mitigar ataques DDoS é simplesmente ter capacidade para suportar grandes volumes de tráfego de entrada. Dependendo da sua situação, isso pode significar reforçar sua própria rede ou utilizar uma Rede de Distribuição de Conteúdo (CDN) , um serviço projetado para acomodar grandes quantidades de tráfego. Seu provedor de serviços de internet também pode oferecer serviços de mitigação que você pode utilizar.
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes :
Termos relacionados:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

