Um ataque de estouro de buffer ocorre quando um programa tenta preencher um bloco de memória (um buffer de memória) com mais dados do que o buffer deveria armazenar. Os buffers são essencialmente áreas de armazenamento que retêm temporariamente os dados enquanto eles estão sendo transferidos de um local para outro.
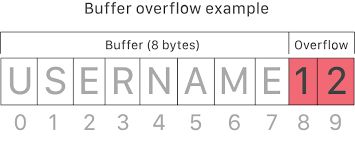
Quando um hacker envia entradas maliciosas para um aplicativo vulnerável, ele pode forçar o aplicativo a executar código malicioso para assumir o controle da máquina ou travar o sistema. Vulnerabilidades de estouro de buffer são conhecidas por serem causadas por erros de programação que são fáceis de entender, mas muito mais difíceis de evitar e proteger.
Invasores exploram problemas de estouro de buffer sobrescrevendo a memória de um aplicativo, alterando o caminho de execução do programa, disparando uma resposta que danifica arquivos ou expõe informações confidenciais. Por exemplo, um invasor pode introduzir código extra, enviando novas instruções ao aplicativo para obter acesso privilegiado ao seu sistema de TI.
Fonte: NetSparker , Imperva
Leitura Adicional:
Termos relacionados:
A prevenção de estouro de buffer é fundamental para empresas que desenvolvem software. Treine seus desenvolvedores sobre os 10 principais erros de programação da OWASP para ajudá-los a entender a importância da verificação de limites e da validação de entrada no código que escrevem. A maioria das soluções de análise estática de código disponíveis no mercado testa a validação de entrada e alerta caso essa configuração esteja incorreta. Sempre incorpore a análise estática e dinâmica de código ao seu ciclo de desenvolvimento de software.
Para empresas que não atuam no setor de desenvolvimento, é preciso estar atento às vulnerabilidades que podem ser divulgadas no software COTS que você adquire e utiliza em sua empresa. Às vezes, eles apresentam vulnerabilidades de estouro de buffer, que podem comprometer seus sistemas de computação. Monitore sempre os avisos de segurança de seus fornecedores e aplique patches em tempo hábil para garantir que seu ambiente de software esteja seguro e protegido contra essas e muitas outras vulnerabilidades.
Ataques de estouro de buffer são facilmente preveníveis, seja no código de outras pessoas ou no seu. Preste atenção a isso e evite um erro custoso.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.