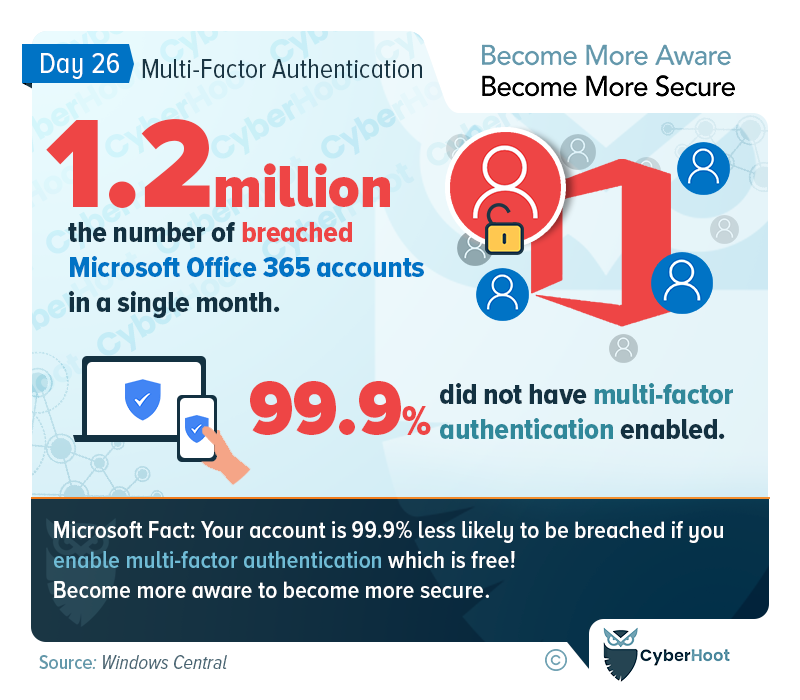
Às vezes, na vida, você se depara com um truque de vida que te deixa perplexo com a facilidade. Por que não o adotei ou usei antes? MFA ou 2FA é um desses truques de segurança cibernética que todos precisam aprender e adotar em todas as suas contas online. MFA ou 2FA usa um segundo fator, além da sua senha, para se identificar em um aplicativo SaaS. Isso impede que hackers roubem nossas contas quando tiverem acesso às nossas senhas por meio de uma violação de algum site de terceiros.
Além da autenticação multifator (MFA) e da autenticação de dois fatores (2FA), você também deve adotar um gerenciador de senhas o mais rápido possível. Esta é uma segunda dica que você ficará feliz por ter adotado poucas semanas depois de aprender a usar essas duas ferramentas. Mensagem principal: Adote a MFA/2FA e um gerenciador de senhas o quanto antes para se proteger online. Você ficará muito feliz por ter feito isso!
Considere também se inscrever no CyberHoot e implementar as melhores práticas mostradas abaixo.
A CyberHoot acredita que, para muitas pequenas e médias empresas e MSPs, é possível melhorar muito suas defesas e chances de não se tornar outra vítima de ataque cibernético se seguir os conselhos acima.
Esperamos que você esteja aproveitando o Mês da Conscientização sobre Segurança Cibernética (CAM). Visite ou siga as páginas do CyberHoot no Facebook , LinkedIn ou Twitter para receber atualizações diárias durante todo o mês.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Imagine-se na estrada, dirigindo a uns 20 km/h acima do limite, acompanhando o fluxo do trânsito. Mais à frente, freie...
Ler mais
O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler maisDê à sua equipe uma visão mais apurada, com uma abordagem positiva que supera os testes de phishing tradicionais.

