Uma Política de Gerenciamento de Alertas de Vulnerabilidades (VAMP, na sigla em inglês) é criada dentro de uma organização para estabelecer regras consistentes para a revisão, avaliação, aplicação e verificação de atualizações de sistema, visando mitigar vulnerabilidades no ambiente e os riscos associados a elas. Esse processo define metas e cronogramas para a aplicação de patches que solucionem vulnerabilidades críticas no ambiente. Alertas de vulnerabilidade aplicáveis, descobertos por meio de busca ativa de ameaças, serviços de alerta de vulnerabilidades e avaliações de segurança, exigem uma resposta adequada, oportuna, repetível e documentada para evitar danos aos sistemas da empresa, à sua reputação e, em última instância, à sua imagem.
Normalmente, o vCISO e o MSP de uma empresa supervisionam as vulnerabilidades e os problemas críticos por meio de diversas fontes online, incluindo listas de e-mails de segurança cibernética, fóruns como CISA e Microsoft , e até mesmo alertas de agências governamentais ( FBI , NSTAC e NSA ) são revisados conforme necessário.
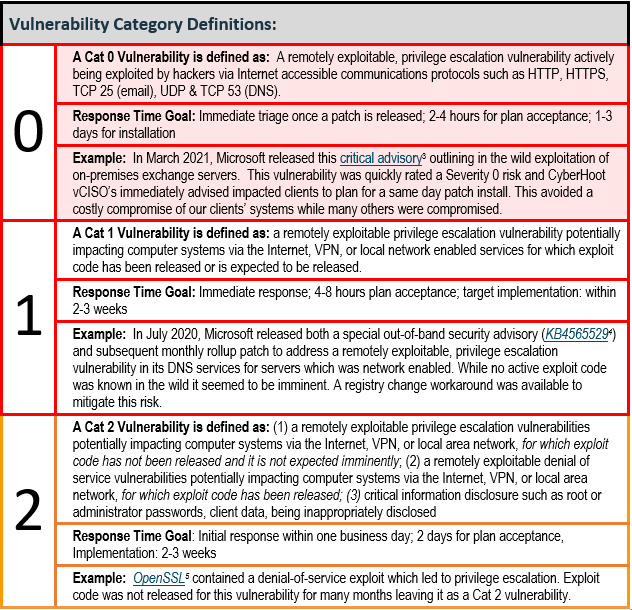
Os alertas de segurança devem ser revisados e atribuídos a uma escala de criticidade de 3 pontos, definida abaixo e baseada em classificações estabelecidas no setor de segurança cibernética. Seu líder de segurança cibernética é responsável por escalar, revisar, recomendar um curso de ação e, em seguida, monitorar a resolução e mitigação de cada alerta de vulnerabilidade crítica.
Toda Pequena e Média Empresa (PME) deve ter uma política em vigor que oriente o gerenciamento e a mitigação de alertas de vulnerabilidade. Essa política define os prazos necessários para a revisão de alertas críticos, bem como o prazo para a implementação de uma correção. Um processo repetível e consistente de gerenciamento de alertas de vulnerabilidade é a diferença entre um programa de segurança cibernética robusto e um que provavelmente fracassará.
Além disso, a CyberHoot recomenda que as organizações adotem as quatro políticas e um processo adicional (descrito abaixo) para garantir a maior chance de sucesso na defesa contra ataques de hackers em sua empresa. A propósito, a CyberHoot possui modelos para todas essas políticas e processos:
Há outras ações que você deve tomar para proteger sua empresa de outros ataques e danos, incluindo:
Fontes:
Leitura Adicional:
Processo de Gerenciamento de Alertas de Vulnerabilidade (VAMP) – Dia 15 do NCAM
Termos relacionados:
O CyberHoot também oferece outros recursos. Abaixo, você encontra links para todos os nossos recursos. Sinta-se à vontade para consultá-los sempre que quiser:
Nota: Se desejar se inscrever em nossa newsletter, acesse qualquer link acima (exceto os infográficos), insira seu endereço de e-mail no lado direito da página e clique em " Enviar newsletters".
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.