Nettsikkerhetseksperter hos Guardicore publiserte en rapport om sikkerhetsproblemer i Microsofts «Autodiscover»-funksjon. I løpet av fire måneder samlet de inn over 372 072 domenelegitimasjoner og ~100 000 unike passord på sine uønskede Exchange-servere ved å registrere toppdomenene «autodiscover.com», som autodiscover.com.br (Brasil) eller autodiscover.com.uk (Storbritannia).
WhatsApp , en Facebook-eid mobilapplikasjon, lar brukere sende tekstmeldinger, ringe og dele dokumenter med andre WhatsApp-brukere. Det påstås at Jeff Bezos' skilsmisse i 2018 var knyttet til bilder stjålet fra et WhatsApp-sikkerhetsproblem på mobilen hans som tillot hackere å stjele bilder av Jeff med elskerinnen hans. WhatsApp har jobbet med å forbedre sitt sikkerhetsrelaterte omdømme helt siden Bezos-angrepet i 2018.
Våren og sommeren 2021 snek hackere seg inn i FNs proprietære prosjektstyringsprogramvare, Umoja , og fikk tilgang til nettverket og stjal kritiske data som skulle brukes i ytterligere angrep. « De stjålne dataene fra FNs nettverk kan brukes til å målrette organisasjoner i FN, og har potensielt allerede gjort det», ifølge Stéphane Dujarric, talsperson for FNs generalsekretær, som er beskrevet i detalj i denne rapporten.
T-Mobile, en selverklært leder innen 5G , er blant de verste i CyberHoot-listen når det gjelder nettsikkerhetsbrudd. T-Mobile har opplevd ikke mindre enn fire brudd de siste sju årene. I 2015 ble 15 millioner personnumre og adresser til abonnenter stjålet. I 2018 ble personopplysninger til 2 millioner abonnenter kompromittert. I 2019 eksponerte de personopplysninger til 1 million abonnenter. Til slutt, i 2020, hadde de et brudd som kompromitterte 4 200,000 abonnenter. Nå finner vi ut at alt de noen gang samlet inn ble stjålet.
Nylig har kryptobørser, stedet hvor du kan kjøpe og selge kryptovalutaer på internett, vært under aktivt og vellykket angrep. I ett tilfelle ble en kinesisk kryptobørs kalt Poly Networks ranet for kryptovalutaer verdt rundt 600 millioner dollar . Heldigvis var hackeren etisk nok til å gi det meste, om ikke alt (til slutt), tilbake til Poly Networks etter at de lovet å fikse feilen han utnyttet. Noen uker etter Poly Networks-hendelsen ble en japanskbasert kryptoplattform, Liquid , angrepet av hackere , som stjal kryptovalutaen deres verdt 100 millioner dollar. Hva skjer?
Microsofts Edge Vulnerability Research Team publiserte nylig detaljer om en ny funksjon under utvikling kalt «Super Duper Secure Mode» (SDSM). SDSM er utviklet for å forbedre sikkerheten uten merkbare ytelsestap. For å gjøre dette eliminerer SDSM JavaScripts Just-In-Time (JIT)-kompilatorer , som ble utviklet for å øke sideinnlastingshastigheter og nettleserytelse, men som er spesielt utnyttbare av hackere.
BazarCaller er en ny nettkriminalitetsgjeng som bruker Vishing for å lure ofrene sine til å gi fra seg informasjon eller tilgang til en enhet. Vishing er den ondsinnede praksisen med å ringe eller legge igjen talemeldinger som utgir seg for å være fra anerkjente selskaper for å få enkeltpersoner til å gi fra seg personlig eller økonomisk informasjon. Vishing ligner på phishing , men det utføres via telefon i stedet for e-post.
«Med alle disse tilbudene til sammen må CyberHoot være en «disruptiv» teknologi i bransjen og rekruttere et stort antall MSP-er!»
Max Krider
Prosjektleder | Kreative teknologiløsninger
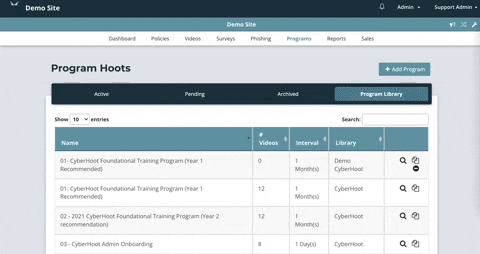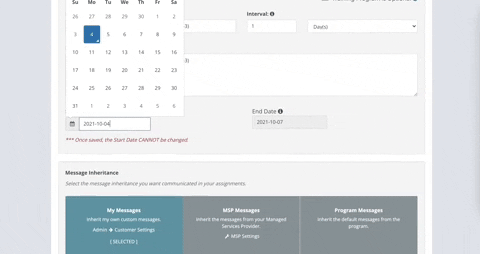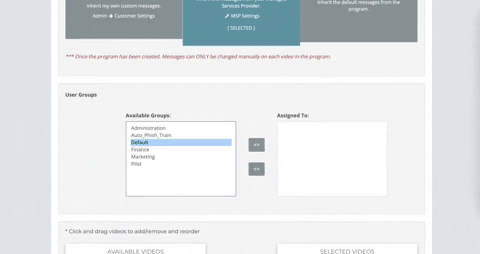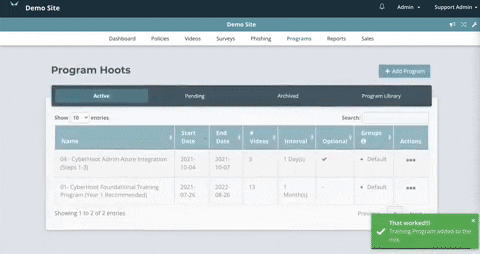
CyberHoot har oppdatert programmodulen sin for å gjenspeile mange av de endringene som CyberHoot-administratorer har bedt om. Tidligere krevde det at administratorer «aktiverte» et program før de tilordnet en dato og gruppe. Nå har CyberHoot gjort det enda enklere. Bare gå til Program-fanen og følg videoen til høyre som en veiledning.
CyberHoot har lagt til en funksjon som lar MSP-er svare som kontaktpunkt på CyberHoot-spørsmål angående samsvar og brukertildelinger. Tidligere, når en bruker svarte på en e-post fra CyberHoot, uavhengig av e-postens art, mottok og svarte CyberHoot-ansatte spørsmålet. Nå kan MSP-er svare på henvendelser fra brukerne sine ved å angi kontakt-e-postadressen sin i forhandlermiljøet. Følg videoen til høyre som en veiledning for å gjøre dette.
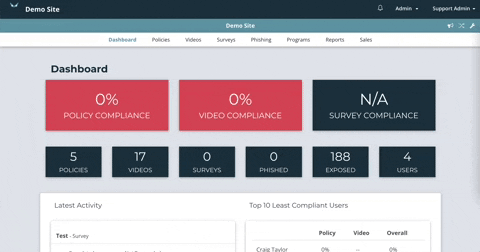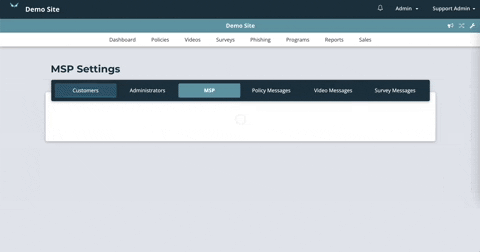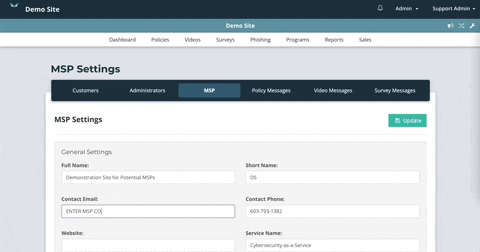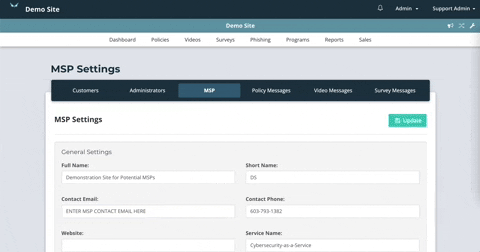
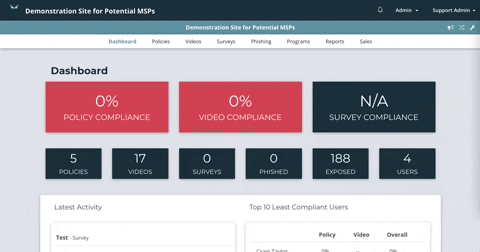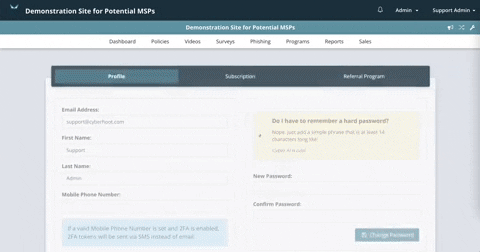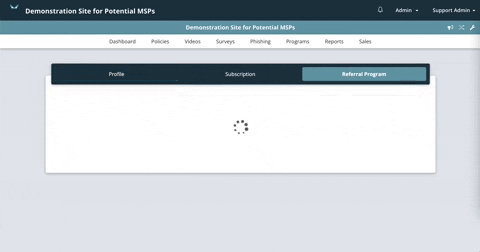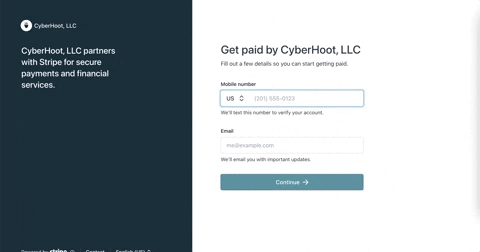
CyberHoot har gjort det enda enklere for administratorer å sette opp henvisningsprogrammet sitt hvis de ikke allerede har gjort det. Bare følg instruksjonene i videoen til høyre for å sette opp betalingene dine.
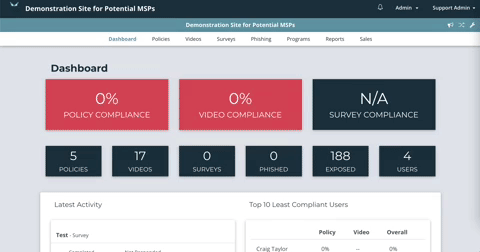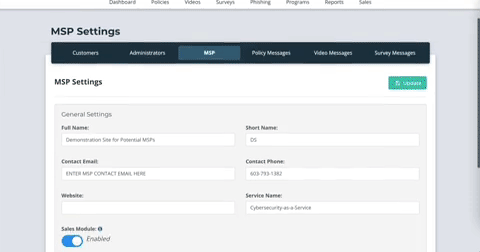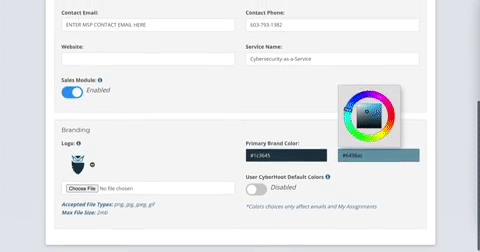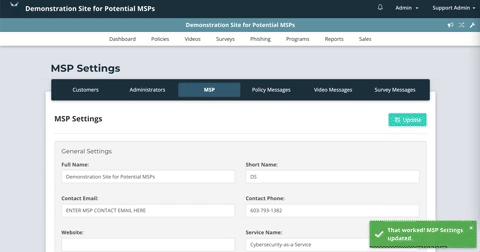
Forhandlere av CyberHoot kan nå gi brukerne sine ytterligere hvitmerkede rettigheter til CyberHoot-opplevelsen. MSP-er/forhandlere kan nå bruke logoen og firmafargene sine på all kommunikasjon fra CyberHoot til brukerne sine, noe som forbedrer utseendet og følelsen til verktøyet fra brukerens synspunkt. Disse innstillingene kan justeres i «MSP»-delen under «MSP-innstillinger». Se videoen til høyre som referanse.
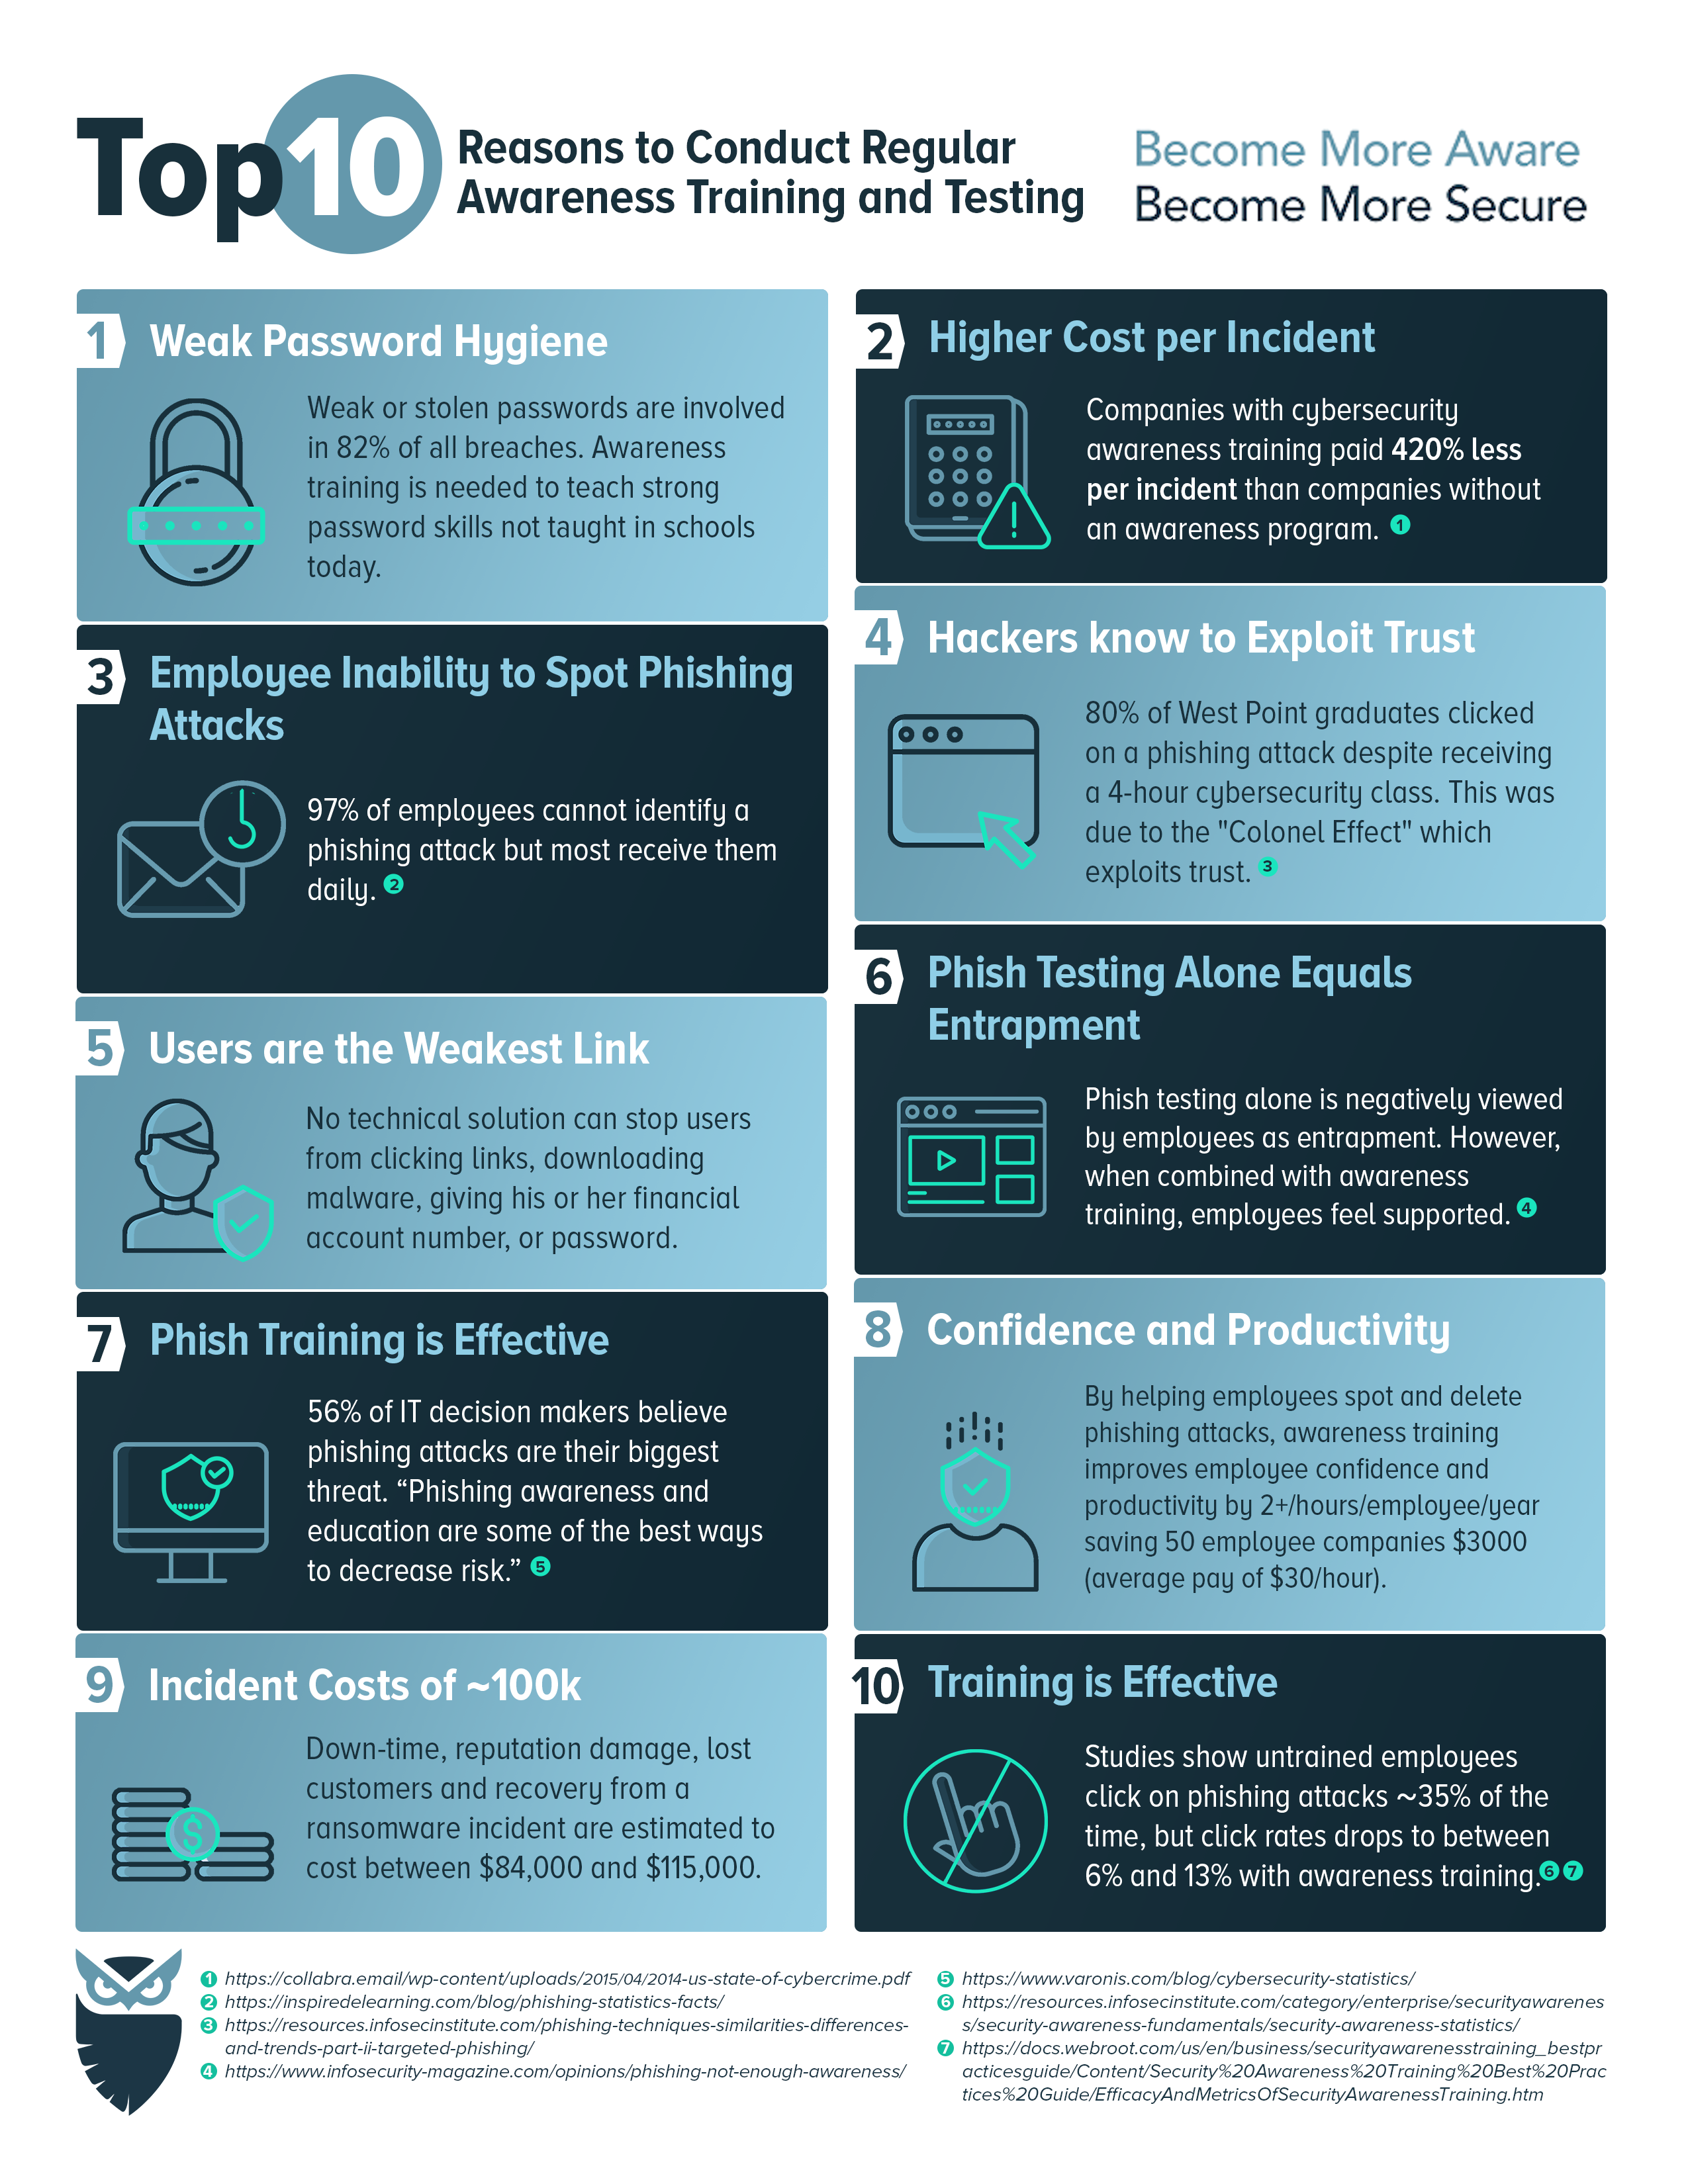
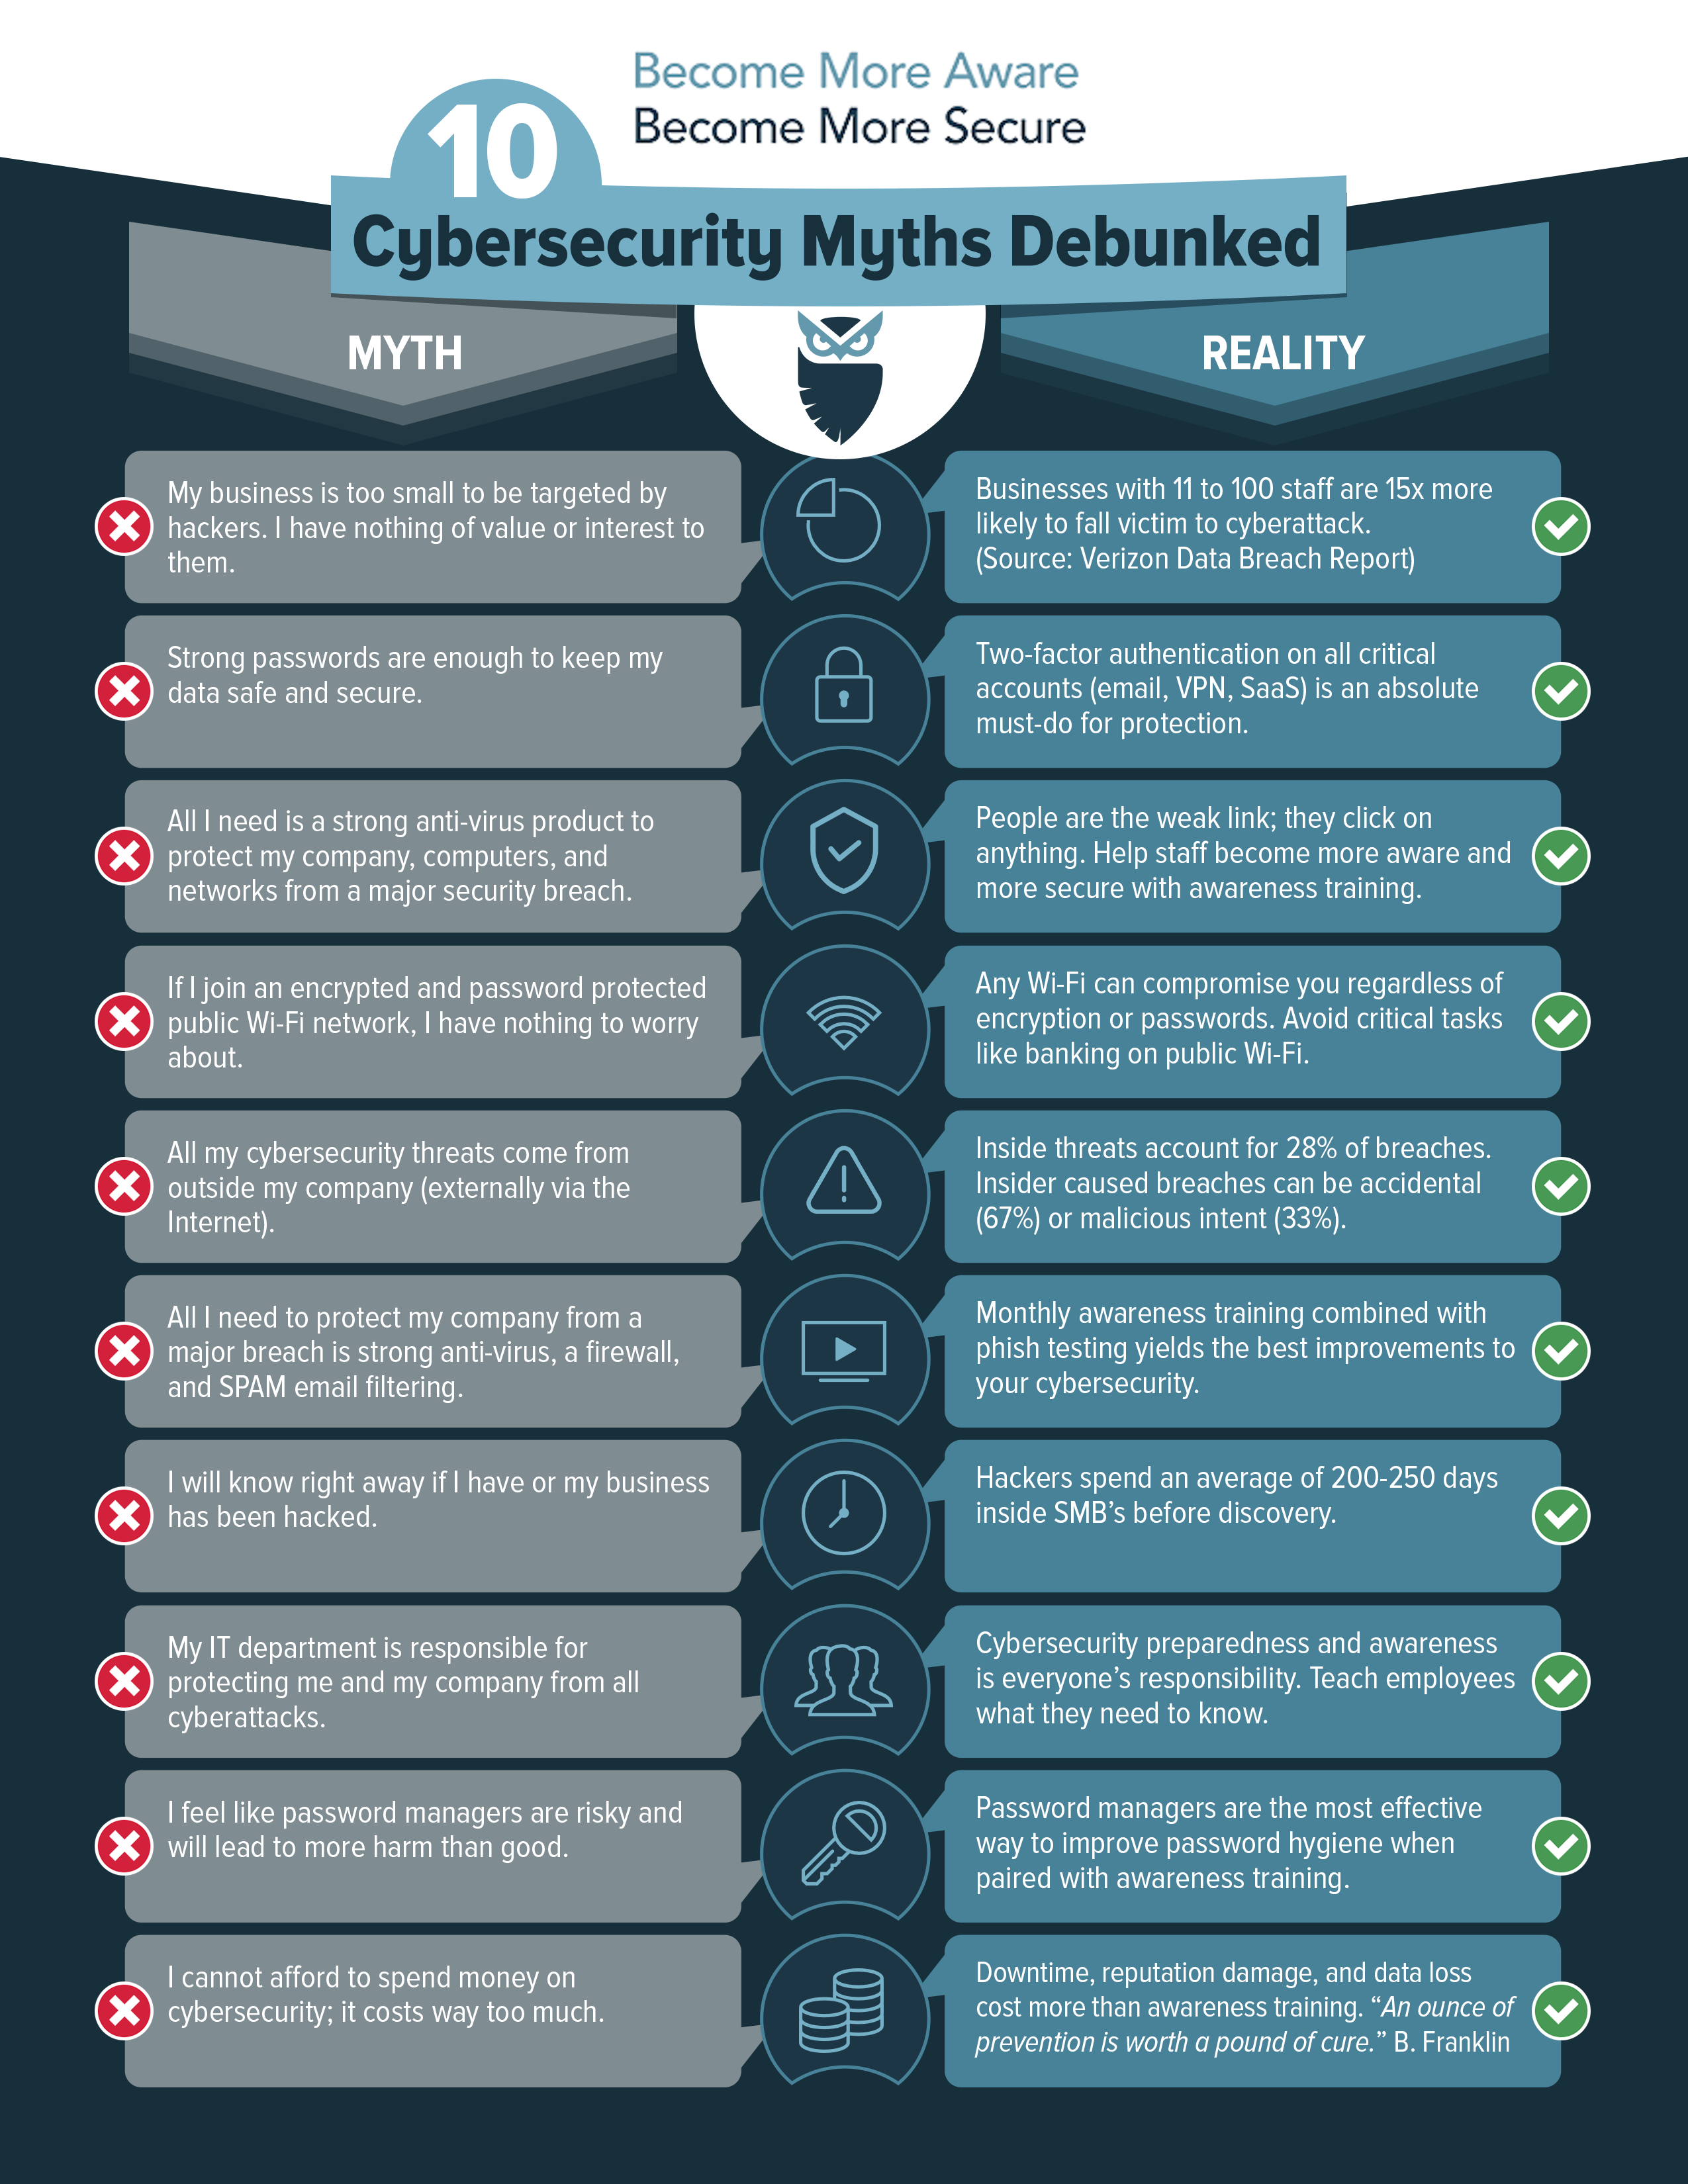
Cyberhoot bidrar til å gjøre sin del ved å bestille og publisere 31 dager med infografikk om cybersikkerhet – én for hver dag i måneden – og gi dem bort til bruk med bedriften, kundene og de ansatte. Vis bransjen din at du bruker cybersikkerhet for å differensiere deg fra kundene dine.
Bare gå over til CyberHoots forespørselsskjema for infografikk finner du her og fyll ut skjemaet for å laste ned grafikken.
CyberHoot gir også ut verdifulle daglige vlogintervjuer av medeieren sin, Craig Taylor, fra Mindwhirl , der de går gjennom forskjellige viktige temaer innen nettsikkerhet hver dag. Gå til CyberHoot.com/Vlog for å holde deg oppdatert på intervjuene!
Nedenfor finner du to ekstra CyberHoot-infografikk (utover de 31 dagene vi lenker til ovenfor) som er tilgjengelige gratis for din bruk.
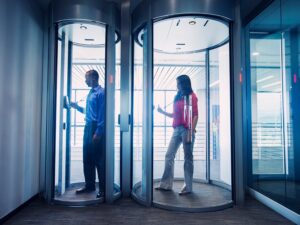
En mantrap er et lite rom med en inngangsdør på den ene veggen og en utgangsdør på den motsatte veggen. Én dør i en mantrap kan ikke låses opp og åpnes før den motsatte døren er lukket og låst. Mantrap brukes ofte i fysisk sikkerhet for å skille usikre områder fra sikre områder og forhindre uautorisert tilgang. Mantrap bruker i dag sammenlåste dører som er koblet sammen slik at når én dør låses opp, låses den andre døren automatisk. Gjennomgangstillatelse valideres med en nøkkelbrikke, RFID-kort eller biometrisk verifisering. Noen systemer kan bruke tredimensjonal optisk avbildning eller termisk avbildningsteknologi for å forhindre at mer enn én person passerer gjennom en mantrap samtidig.
Sjekk ut hele Cybrary-listen vår med over 400 termer
CyberHoot gir passordfri tilgang. Null bortkastet tid på å søke etter nettsteder, tilbakestille passord og forsinket pålogging. Klikk på en e-postlenke for umiddelbar tilgang til opplæringen!
Alt du trenger for å lære deg nettsikkerhetsferdigheter håndteres via e-post, inkludert opplæringsoppgaver, påminnelser, samsvarsrapporter for ledelsen og «My CyberHoot».
CyberHoot automatiserer manglende samsvar gjennom e-postvarsler til ledere. Samsvarsstatus for ansatte er aktivert for ledere, slik at du alltid vet hvor du står.
Cyber-"Hoots" varer oftest i 5 minutter eller mindre. Dette sikrer at de ansatte raskt får opplæring i den mest effektive løsningen.
CyberHoot er en åpen plattform for opplæring i cybersikkerhet. Alle videoer eller PDF-filer kan brukes til å lære opp og styre dine ansatte.
I en undersøkelse av 100 CyberHoot-brukere ville 60 % vært «skuffede» eller «svært skuffede» hvis CyberHoot-opplæringen ble stoppet.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Konklusjonen: AI kan gjøre kjente cyberangrep raskere og enklere å skalere. Sterke sikkerhetsgrunnleggende elementer fortsatt...
Les mer
Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les merGi folkene dine skarpere øyne, med den positive tilnærmingen som slår tradisjonell phish-testing.