Microsofts Edge Vulnerability Research Team publiserte nylig detaljer om en ny funksjon under utvikling kalt «Super Duper Secure Mode» (SDSM). SDSM er utviklet for å forbedre sikkerheten uten merkbare ytelsestap. For å gjøre dette eliminerer SDSM JavaScripts Just-In-Time (JIT)-kompilatorer , som ble utviklet for å øke sideinnlastingshastigheter og nettleserytelse, men som er spesielt utnyttbare av hackere.
Hvordan virker det?
Når den er aktivert, vil Edges SDSM fjerne Just-In-Time-kompilering (JIT) fra V8-prosesseringsprosessen, noe som reduserer angrepsflaten hackere bruker for å hacke seg inn i Edge-brukeres enheter. I følge rapporter om vanlige sårbarheter og eksponering (CVE) som er samlet siden 2019, var « rundt 45 % av sårbarhetene som ble funnet i V8 JavaScript- og WebAssembly-motoren relatert til JIT-motoren, og mer enn halvparten av alle «ville» Chrome-utnyttelser misbruker JIT-feil ». Ifølge BleepingComputer fjerner den mindre angrepsflaten nesten halvparten av feilene, noe som igjen gjør det vanskeligere å utnytte de gjenværende feilene.
I tillegg kan mange andre sikkerhetsfunksjoner aktiveres med JIT-er slått av. Disse inkluderer Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) og Arbitrary Code Guard (ACG). Disse legger hver til ekstra sikkerhetslag for å holde brukere og dataene deres sikre.
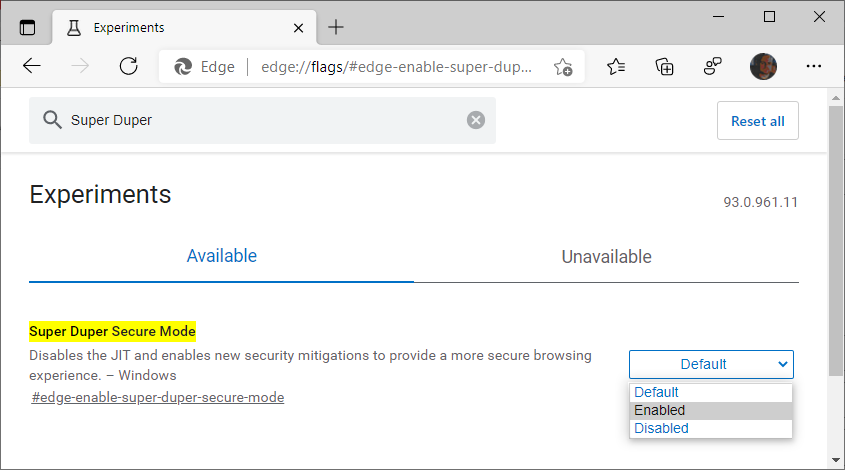
Denne nye Edge-sikkerhetsfunksjonen er fortsatt i testfasen, men brukere av forhåndsvisningsversjonen av Microsoft Edge (inkludert Beta-, Dev- og Canary-versjoner) kan aktivere denne funksjonen ved å gå til edge://flags/#edge-enable-super-duper-secure-mode og slå på funksjonen.
Lederen for sikkerhetsteknikerteamet, Johnathan Norman hos Microsoft, kom med en uttalelse på Twitter der han nevnte at verktøyet sannsynligvis vil endres med mange tekniske utfordringer som må overvinnes under eksperimenteringen med funksjonen. Han uttalte også at verktøyet ikke vil være eksklusivt for Windows-enheter, de planlegger å gjøre det tilgjengelig på Mac-er og Android-maskiner i nær fremtid. Norman nevnte at de kanskje må endre navnet når funksjonen blir «live», men at de vil fortsette å ha det gøy med den.
SMB-anbefalinger
Det er lurt å følge med på om denne nye funksjonen lanseres sammen med andre nettlesere som følger etter. Hvis du eller bedriften din har en løsning for oppdateringsbehandling eller automatiske oppdateringer, bør du ikke gå glipp av lanseringen, men du må aktivere den. Hvis du er ivrig etter å bruke denne funksjonen, kan du gå til https://www.microsoftedgeinsider.com/en-us/download/ for å installere en av de tre «kanalene» for å bruke Edges nye funksjoner som det fortsatt eksperimenteres med. Når den er installert, går du til edge://flags/#edge-enable-super-duper-secure-mode når du bruker kanalen.
Når den er aktivert, bør du teste om aktivering av denne funksjonen ødelegger noen av de kritiske programmene dine. Du kan deaktivere denne funksjonen når du trenger tilgang til de kritiske programmene som ødelegger når JIT-en er deaktivert.
I tillegg til å aktivere denne Super Duper Secure Mode-funksjonen, anbefaler CyberHoot følgende beste fremgangsmåter for å beskytte enkeltpersoner og bedrifter mot, og begrense skader fra, nettbaserte cyberangrep:
kilder:
Ytterligere lesninger:
Microsoft Edges «Super Duper Secure Mode» gjør det den sier
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.