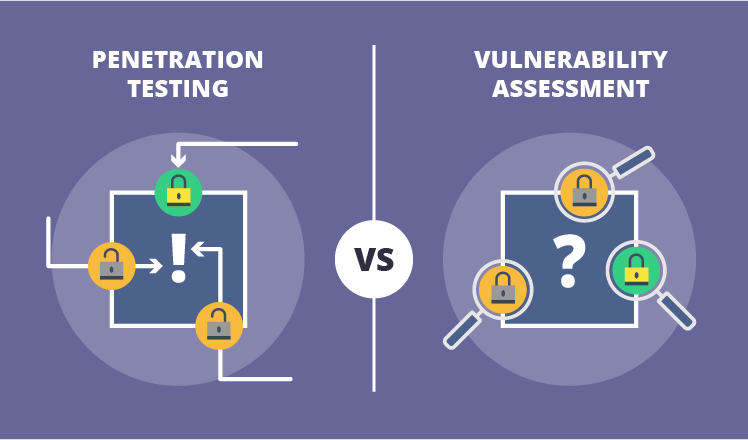
Sårbarhetsskanning er prosessen med å identifisere sikkerhetssvakheter og kodefeil i systemer og programvare som kjører på dem. Dette er en viktig del av et program for håndtering av sårbarhetsvarsling, som har ett overordnet mål; å beskytte organisasjonen mot sikkerhetsbrudd og eksponering av kritiske og/eller sensitive data. Disse programmene er avhengige av vurderinger for å måle sikkerhetsberedskap og minimere risiko, og sårbarhetsskanning er et kritisk verktøy i verktøykassen for cybersikkerhet.
En sårbarhetsskanner er et program som identifiserer og oppretter en oversikt over alle systemer som er koblet til et nettverk. For hver enhet den identifiserer, prøver den å identifisere operativsystemet som kjører, brukerkontoer, åpne porter og protokoller, og relatert programvare som er installert på systemet. Etter å ha bygget opp en oversikt, sjekker sårbarhetsskanneren hvert element i oversikten mot en eller flere databaser med kjente sårbarheter. Resultatet er en liste over alle systemene som er funnet og identifisert på nettverket, og fremhever alle som har kjente sårbarheter og trenger oppmerksomhet.
Sårbarhetsskanning bør utføres hos små og mellomstore bedrifter for å forbedre deres cybersikkerhetsforsvar. Å legge til dette verktøyet i VAMP-verktøykassen din kan være svært nyttig, da det hjelper med å identifisere en rekke inngangspunkter for hackere. Fra feilkonfigurasjon til sårbar programvare som trenger oppgradering og oppdatering, kan en sårbarhetsskanning forbedre cybersikkerhetsforsvaret ditt dramatisk.
I tillegg til sårbarhetsskanning bør små og mellomstore bedrifter inkludere alle følgende aktiviteter og løsninger for å forbedre sin cybersikkerhetsbeskyttelse:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
kilder:
Ytterligere lesing:
Sårbarhetsskanning og penetrasjonstesting
Prosess for håndtering av sårbarhetsvarsler (VAMP)
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.


