En policy for håndtering av sårbarhetsvarsler (VAMP) opprettes i en organisasjon for å etablere ensartede regler for gjennomgang, evaluering, anvendelse og verifisering av systemoppdateringer for å redusere sårbarheter i ens miljø og risikoene knyttet til dem. Denne prosessen setter mål og tidsplan for å implementere oppdateringer for å håndtere kritiske sårbarheter i miljøet. Gjeldende sårbarhetsvarsler, oppdaget via trusseljakt, sårbarhetsvarslingstjenester og sikkerhetsvurderinger, krever en passende, rettidig, repeterbar og dokumentert respons for å forhindre skade på en bedrifts systemer, goodwill og til slutt omdømmet.
En bedrifts vCISO og MSP gir vanligvis oversikt over sårbarheter og kritiske problemer gjennom mange nettkilder, inkludert e-postlister for cybersikkerhet, forum som CISA og Microsoft , og til og med varsler fra offentlige etater ( FBI , NSTAC og NSA ) gjennomgås etter behov.
Sikkerhetsvarsler må gjennomgås og tilordnes en 3-punkts kritiskhetsskala, definert nedenfor og basert på etablerte klassifiseringer innen cybersikkerhetsbransjen. Din cybersikkerhetsleder er ansvarlig for å eskalere, gjennomgå, anbefale handlingsplaner og deretter spore løsningen og tiltakene for hvert kritiske sårbarhetsvarsel.
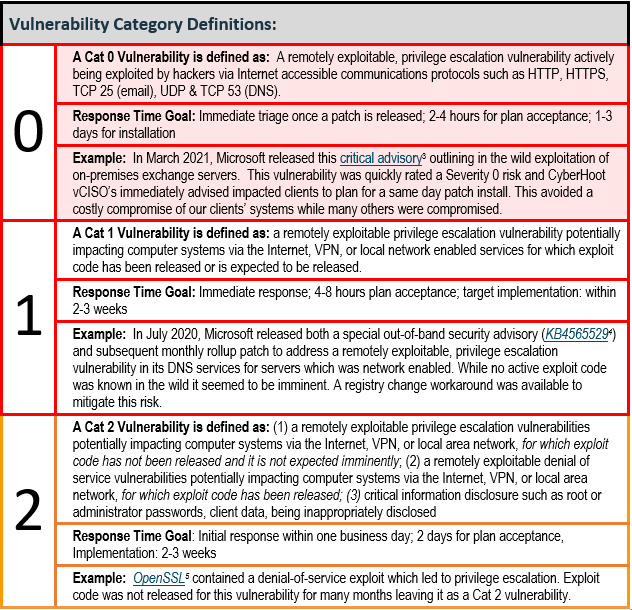
Alle små og mellomstore bedrifter (SMB) bør ha en policy på plass som veileder håndtering og tiltak for sårbarhetsvarsler. Denne policyen skisserer nødvendige tidsrammer for gjennomgang av kritiske varsler, samt tidsrammen for å implementere en løsning. En repeterbar og konsekvent prosess for håndtering av sårbarhetsvarsler er forskjellen mellom et robust cybersikkerhetsprogram og et som sannsynligvis vil mislykkes.
I tillegg anbefaler CyberHoot at organisasjoner tar i bruk de fire retningslinjene og én tilleggsprosess (beskrevet nedenfor) for å gi størst mulig sjanse for å lykkes med å forsvare seg mot hackingangrep i bedriften. CyberHoot har forresten maler for alle disse retningslinjene og prosessene:
Det finnes andre tiltak du bør iverksette for å beskytte bedriften din mot andre angrep og skade, inkludert:
kilder:
Ytterligere lesing:
Prosessen for håndtering av sårbarhetsvarsler (VAMP) – dag 15 av NCAM
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.