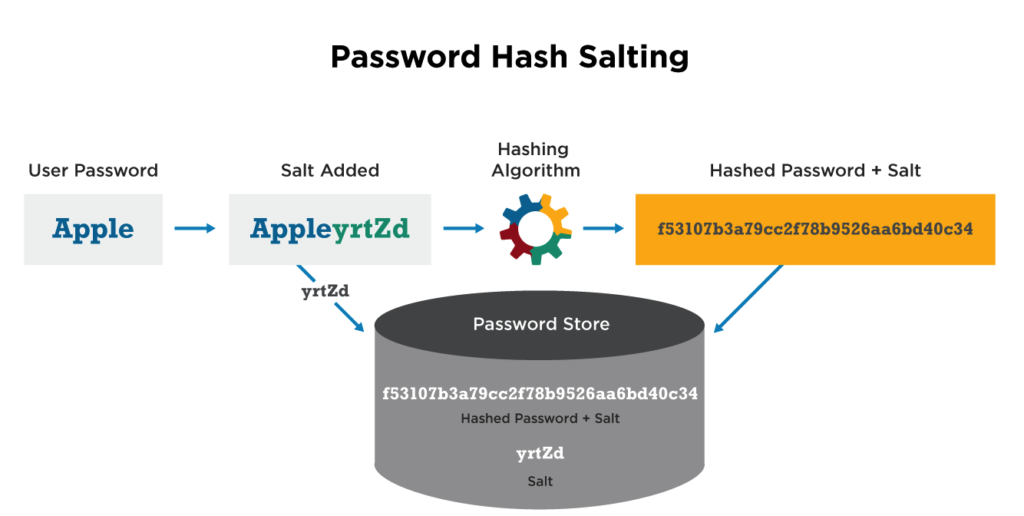
Passordsalting er en teknikk som brukes for å beskytte passord lagret i en database mot å bli reverskonstruert av hackere som kan bryte seg inn i miljøet. Passordsalting innebærer å legge til en streng på mellom 32 tegn eller mer i et passord og deretter hashe det. Passordsalting er en av de sikreste måtene å beskytte passord lagret for fremtidig autentisering uten å eksponere dem dersom nettstedet ditt blir hacket i fremtiden. Saltede passord må imidlertid også hashes iterativt flere ganger for at denne beskyttelsen skal fungere. Når salting og rekursiv hashing brukes, blir Rainbow Tables ubrukelige for passordknekking.
Kilde: Techopedia
Ytterligere lesninger:
Slik sikrer du nettstedet ditt mot datainnbrudd
Relaterte begreper: Hashing , Rainbow Tables
I likhet med rådene i CyberHoots artikler om hashing og regnbuetabeller , må du salte og hashe disse passordene for å beskytte brukerne dine hvis du utvikler kode som lagrer passord i en database for autentisering. Å ikke gjøre det er å be om et kritisk merkevarebrudd. Utover å bare salte og hashe passord før lagring, bør du også følge disse retningslinjene for å lykkes.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.