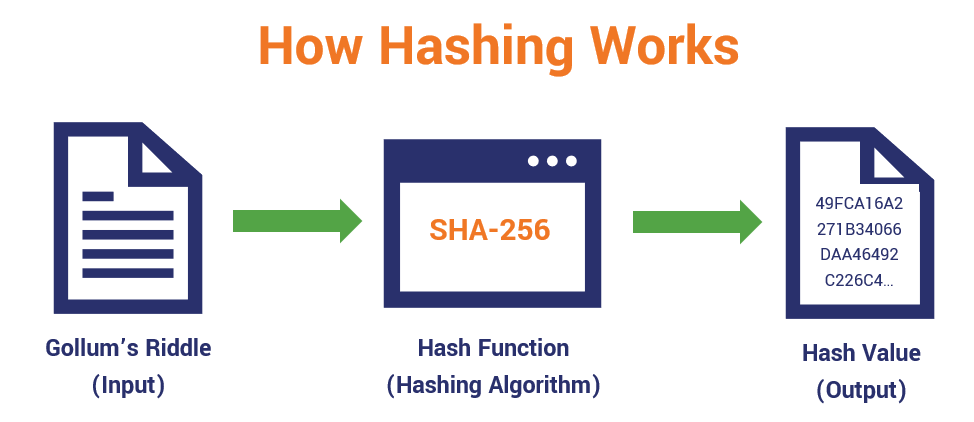
Hashing er prosessen med å oversette en input som en nøkkel til en ensartet lengde utdatakode. Inputnøkkelen kan ha fast lengde, for eksempel et heltall, eller variabel lengde, for eksempel et navn eller passord. Utdataene er en hashkode som brukes til å indeksere en hashtabell som inneholder dataene eller postene, eller pekere til dem.
Hash-funksjoner kan utføre tre (3) spesifikke funksjoner:
Sterke hashingfunksjoner sikrer to ting:
Hash-tabeller lager en liste der alle verdipar er lagret og lett tilgjengelige gjennom indeksen. Resultatet er en teknikk for å få tilgang til nøkkelverdier i en databasetabell på en svært effektiv måte, samt en metode for å forbedre sikkerheten til en database gjennom kryptering.
En av de viktigste bruksområdene for hashingalgoritmer skjer i passordbehandlere. I denne artikkelen beskriver Cyberhoot hvordan passordlagring bør saltes og hashes for å forhindre at hackere kan reversere et passord fra hashtabelloppføringen. Dette oppnås ved å bruke utdataene fra en hashingfunksjon som input for neste hashberegning, rekursivt, om og om igjen. Når det gjelder et hovedpassord, kan dette gjøres titusenvis av ganger for å gi best mulig beskyttelse for eieren av hovedpassordet. Når nettsteder ikke utfører passende rekursive hashingfunksjoner på passordene våre, blir passordene våre tilgjengelige for hackere for gjenbruk i angrep mot oss.
Hva bør SMB-en eller MSP-en min gjøre?
Hashing og kryptering er viktig for en SMB eller MSP for å beskytte konfidensialiteten til kritisk og sensitiv informasjon. SMB/MSP kan falle inn under lovgivningsmessige kontroller som HIPAA eller PCI, som krever at spesifikke former for data (helsejournaler, PAN-informasjon for kredittkort) beskyttes mot utlevering (beskytte konfidensialitet).
Den beste strategien for små og mellomstore bedrifter for å håndtere slike krav er å IKKE ha slike data i sin besittelse. For eksempel kan PCI-samsvarsforpliktelser ofte unngås ved å samarbeide med nettbaserte webtjenester som utfører kredittautorisasjonen utenfor nettstedet eller butikken din, og ganske enkelt gir SMB-en/MSP-en en autorisasjonskode tilbake.
Nest best, i tilfeller der en SMB/MSP må samle inn og lagre slike kritiske og sensitive data, vil det være tilrådelig å hashe dataene rekursivt og muligens kryptere dem. Bare sørg for å beskytte dekrypteringsnøklene.
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
Relatert begrep:
Ytterligere lesestoff :
Slik hasher du passord sikkert
Kilder :
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

