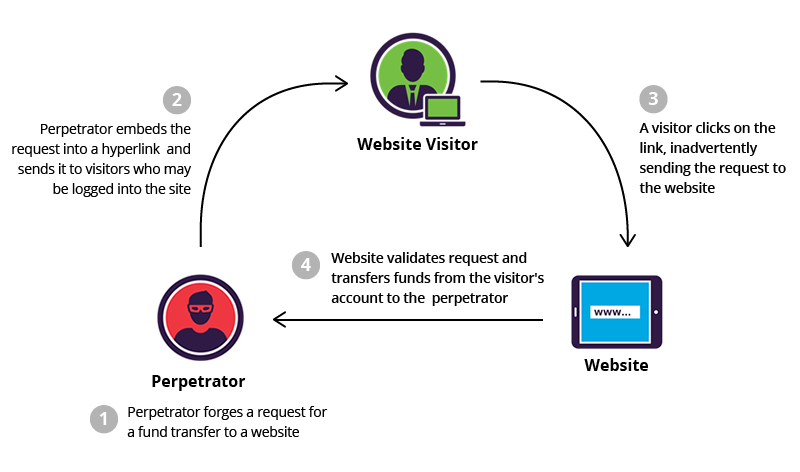
Cross-Site Request Forgery (CSRF) , også kjent som XSRF, er en angrepsmetode som lurer en nettleser til å utføre uønskede handlinger i et brukerprogram. I likhet med phishing-angrep administreres CSRF-er vanligvis ved hjelp av ondsinnet sosial manipulering , for eksempel en e-post eller lenke som lurer offeret til å sende en forfalsket forespørsel til en server. Ettersom den intetanende brukeren autentiseres av programmet sitt på angrepstidspunktet, er det nesten umulig å skille en legitim forespørsel fra en forfalsket. Et vellykket CSRF-angrep kan være ødeleggende for både bedriften og brukeren. Det kan føre til skadede forretningsforhold, uautoriserte pengeoverføringer, endrede passord og datatyveri. Avhengig av CSRF-angrepets art, kan hackeren få full kontroll over brukerens konto. Hvis den kompromitterte brukeren har en privilegert (administrator)konto i programmet, kan angriperen kanskje ta full kontroll over alle programmets data og funksjonalitet.
Kilde: Imperva , PortSwigger
Tilleggslesning: Google og Mozilla legger grunnlaget for en «post-XSS-verden»
Relaterte begreper: Øktkapringsangrep
Små og mellomstore bedrifter (SMB-er) kan iverksette en rekke forebyggende tiltak for å forhindre og beskytte de ansatte mot CSRF-angrep. Fra et brukerperspektiv handler forebygging om å beskytte påloggingsinformasjon og nekte uautoriserte aktører tilgang til applikasjoner.
Beste praksis for ansatte inkluderer:
Beste praksis for selskaper som utvikler kode:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

