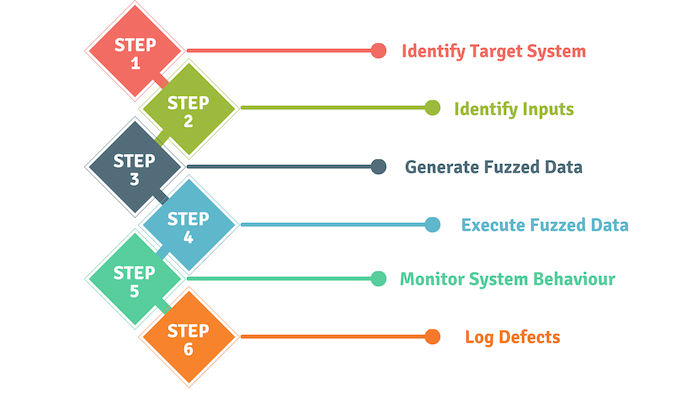
Application Fuzzing, opprinnelig utviklet av Barton Miller ved University of Wisconsin i 1989, er en testmetode som brukes til å oppdage kodefeil og sikkerhetshull i programvare, operativsystemer eller nettverk. Denne testmetoden innebærer å sette inn en stor mengde data, kalt fuzz, i testpersonen i et forsøk på å få systemet til å krasje eller returnere uventede resultater. Hvis det oppdages sårbarheter under testen, kan en «fuzzer» brukes som et programvareverktøy for å identifisere potensielle årsaker bak sårbarhetene.
«Fuzzere» fungerer best ved å oppdage sårbarheter som kan utnyttes av bufferoverløp, tjenestenekt- problemer, cross-site scripting og SQL-injeksjon. Disse taktikkene brukes oftest av ondsinnede hackere som prøver å utnytte nettbaserte applikasjoner til sin fordel. Bruk av applikasjonsfuzzing-teknikker kan hjelpe deg med å unngå store sikkerhetsproblemer senere.
Kilde: TechTarget
Tilleggslesning: Hva er AI-fuzzing? Og hvorfor det kan bli den neste store cybersikkerhetstrusselen
Relaterte begreper: Dynamisk kodeanalyse, statisk kodeanalyse, sårbarhet
Muligens. Applikasjons-Fuzz-testing er enkelt, det gir et høyt nytte-til-kostnad-forhold og kan ofte avdekke alvorlige feil som ellers ville blitt oversett eller oversett når man utvikler applikasjoner. Hvis din SMB er et programvareutviklingsfirma, kan du vurdere å bygge inn applikasjons-Fuzz-testing i utviklingsprosessene dine. Imidlertid kan det alene ikke gi et fullstendig bilde av den generelle sikkerheten, kvaliteten eller effektiviteten til et program. Du bør kombinere fuzzing med andre automatiserte verktøy for programvarekodeanalyse, for eksempel dynamiske og statiske kodevurderinger (lenker ovenfor).
https://www.youtube.com/watch?v=RqrHT93KdgE
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

