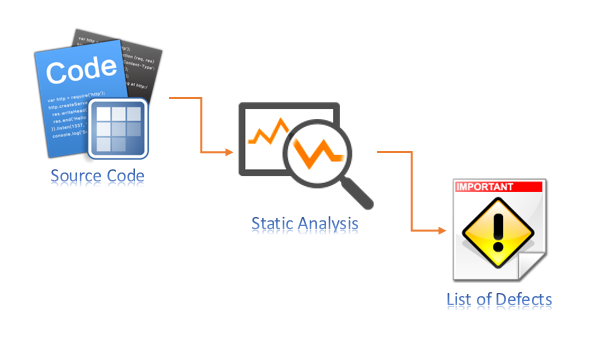
Statisk kodeanalyse er analyse av programvarekode når programmet ikke kjører. Analysen av den kjørende eller kompilerte, utførende koden kalles dynamisk kodeanalyse . Den statiske metoden for kodeanalyse undersøker kildekode, eller bytekode, eller applikasjonsbinærfiler for sikkerhetssårbarheter . Statisk analyse ser på innsiden av hvert program, på dets interne struktur, snarere enn resultatet av programmet.
Kilde: Veracode
Tilleggslesning: Trender i 2020: Markedet for programvare for statisk kodeanalyse vokser enormt på globalt nivå 2020 til 2025
Relaterte begreper: Dynamisk kodeanalyse , Sårbarhet
Det er alltid lurt å fange opp kodefeil før de går i produksjon. Statisk kodeanalyse er en grundig tilnærming som kan vise seg å være mer kostnadseffektiv (enn dynamisk kodeanalyse) med muligheten til å oppdage feil i en tidlig fase av programvareutviklingens livssyklus. Statisk kodeanalyse kan også avdekke feil som ikke ville dukket opp i en dynamisk test. Dynamisk kodeanalyse, derimot, er i stand til å avdekke subtile feil og sårbarheter som er for kompliserte til at statisk analyse alene kan avdekke dem. Utviklingsselskaper bør budsjettere med statisk kodeanalyse på en konsekvent og regelmessig basis knyttet til hvert større kodeprosjekt eller utgivelsesplan.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

