Det amerikanske byrået for cybersikkerhet og infrastruktursikkerhet (CISA) har inngått et samarbeid med det australske cybersikkerhetssenteret (ACSC), Storbritannias nasjonale cybersikkerhetssenter (NCSC) og det amerikanske føderale etterforskningsbyrået (FBI) for å utarbeide en rapport som beskriver de viktigste sårbarhetene som kan utnyttes av hackere . Hver sårbarhet er nøye dokumentert i databasen Common Vulnerabilities and Exposures (CVEs) , en viktig kilde til trusselinformasjon som brukes av informasjonssikkerhetsfagfolk.
I 2020 ble et raskt skifte til fjernarbeid forårsaket av pandemien til en bonanza for hackere. Systemer som ble brakt hjem i all hast mistet tilgangen til patchinfrastruktur som forbød direkte Microsoft-oppdateringer, til fordel for en kontrollert utrulling av patcher til bedriftseide enheter. Problemet er at i noen tilfeller måtte du snakke med en domenekontroller på hovedkontoret for å motta patchene dine. Å jobbe eksternt i 6 til 9 måneder betydde at noen datamaskiner ikke fikk noen patcher på seks til ni måneder. Fire av de vanligste sårbarhetene i 2020 påvirket ikke-oppdaterte Microsoft-sårbarheter.
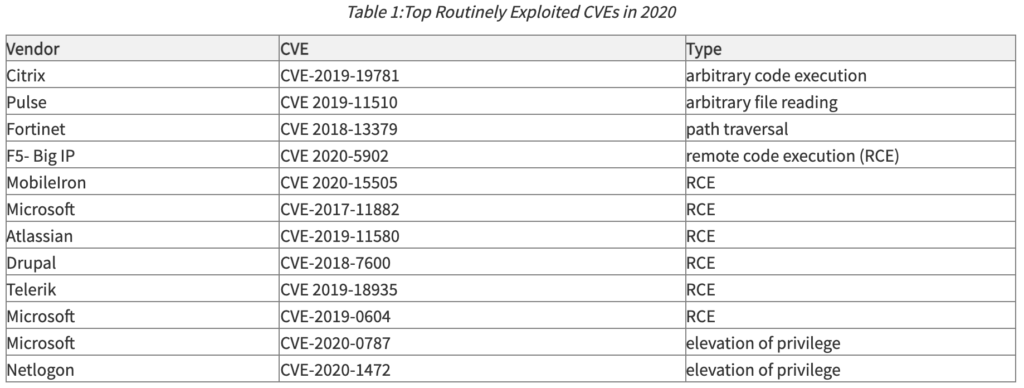
Nedenfor er en tabell som viser de mest hyppig utnyttede CVE-ene av hackere i løpet av 2020:
Bedrifter må planlegge sin patch-infrastruktur for å imøtekomme den nye virkeligheten for eksterne arbeidere. Enten aktiverer de direkte Microsoft-oppdateringer, eller så må nyere skybasert infrastruktur som er tilgjengelig for eksterne arbeidere, distribueres. Systemer kan ikke stå uten patch på eksterne arbeidssteder.
Hackere fortsatte å angripe uoppdaterte systemer i 2021 med en rekke Microsoft-sårbarheter (vist nedenfor), i tillegg til brannmurløsningene som ble observert i 2020 (Fortinet med Accellion lagt til i 2021) og løsninger for ekstern tilgang (Pulse forble på listen mens VM Ware erstattet Citrix).
Den mest effektive måten å redusere mange sårbarheter på er å oppdatere programvareversjoner når oppdateringer er tilgjengelige. Ofte, mens en oppdatering lages, vil leverandøren gi instruksjoner for midlertidige løsninger for å forbli sikre inntil oppdateringen slippes. For å holde deg oppdatert i pandemitider, distribuer en skybasert oppdateringsløsning for automatisk oppdatering av programvare når og hvor det er nødvendig.
Vanlige løsninger for patchhåndtering for små og mellomstore bedrifter inkluderer ManageEngine og Automox. ManageEngine inkluderer til og med gratis patchtjenester for opptil 25 enheter.
I tillegg til å ta i bruk et system for håndtering av patcher, anbefaler CyberHoot følgende beste praksis for å beskytte enkeltpersoner og bedrifter mot, og begrense skader fra, nettbaserte cyberangrep:
https://youtube.com/watch?v=_zWJEsV4uV4
kilder:
Ytterligere lesninger:
Tverrpolitisk lovforslag om nettsikkerhet er i vente
Hva var den dyreste nettkriminaliteten i 2020?
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

