Det er tydelig at ransomware og dens utvikling til lekkasjevirus er en kritisk trussel mot de fleste bedrifter i dag. Ifølge Palo Altos Crypsis IR-team har den gjennomsnittlige ransomware-etterspørselen fra hackere økt til over 840 000 dollar, og i 2021 har vi allerede sett det rekordhøye betalingskravet på 10 millioner dollar bli overskygget av de rapporterte 50 millioner dollar som Acer ble krevd . Hvis du følger nyhetsoverskriftene om cybersikkerhet, bekymrer du deg kanskje bare for ransomware-angrep. Imidlertid er det alltid en ny tilnærming som fanger hackermiljøets oppmerksomhet og utnyttes til skade for små og mellomstore bedrifter. I 2020 var denne trusselen Business Email Compromise (BEC), som ofte førte til svindel med bankoverføringer og tap av titusenvis av dollar per hendelse (noen ganger hundretusenvis). Men er det større enn ransomware? Svaret avhenger av hvem du spør, men er sannsynligvis nei.
FBIs « Internet Crime Report » fra 2020 forteller imidlertid en helt annen historie. Rapporterte utbetalinger for løsepengevirus er ekstremt lave, på under 30 millioner dollar, mens andre former for nettkriminalitet bagatelliserer dette tallet. Bedrifter betalte ut totalt 1.8 milliarder dollar i 2020 for å løse den mest rangerte typen «offerkriminalitet», Business Email Compromise (BEC) , ifølge rapporten. Problemet er at det ikke egentlig er den største økonomiske ulempen, men det er løsepengeviruset. Som nevnt på bildet nedenfor, inkluderer det ikke saker som ikke er rapportert til FBI, tap av virksomhet, tredjepartsutbedring osv., noe som skaper et merkelig lavt tall. En annen grunn til det lave tallet har å gjøre med lekkasjer og at det amerikanske finansdepartementet har gjort det ulovlig å betale bitcoin-løsepenger i USA fra 1. oktober 2020. Argumentet deres er at du kan betale en terrororganisasjon, noe som er 100 % ulovlig. Ta en titt på bildet nedenfor for å få en idé om FBIs statistikk:
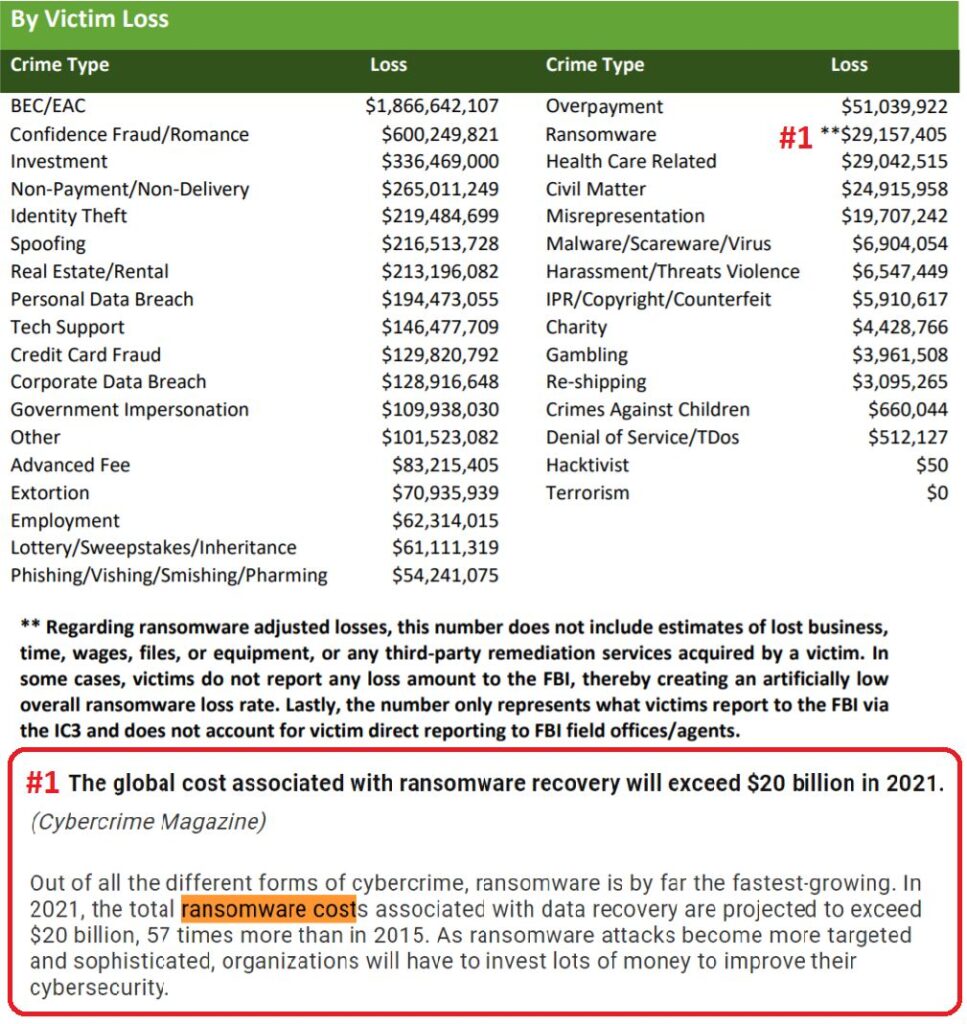
BEC, for de som ikke vet det, er et angrep mot en person som sendes via e-post, med fokus på å skape handlinger ved bedrag ( sosial manipulering ). Angrepet kan komme fra en forfalsket e-postadresse eller en kompromittert autentisk adresse, som ser ut til å være fra en kollega eller forretningspartner. En kompromittert konto er verdifull fordi den omgår mange beskyttelser ved å være hentet fra en legitim og pålitelig e-postserver. BEC-angrep brukes av sofistikerte angripere med modne og testede metoder, og som FBI-statistikk viser, er de økonomisk lukrative for disse angriperne og tilsvarende skadelige for offerets virksomhet. Et av de vanligste utfallene av BEC er en bankoverføring på titusenvis eller hundretusenvis av dollar som går til feil konto ettersom hackeren endrer betalingsinformasjonen ved å bruke den brutte finanskontoen i bedriften din. Resultatene er ødeleggende, som du kan se fra FBI-statistikken.
Løsepengevirus er skadelig programvare som er utviklet for å blokkere tilgang til et datasystem, og enda viktigere, de kritiske dataene det inneholder inntil et pengebeløp eller løsepenger er betalt. Angripere ber om betaling i bitcoin, noe som gjør betalingene i stor grad usporbare for etterforskere (nå ulovlig).
Lekkasjevirus, en variant av ransomware, fungerer som mange andre trusler og går gjennom initial kompromittering, lateral bevegelse og privilegieeskalering. Selve krypteringen (og tilhørende datautvinning/andre presstaktikker) er rett og slett en enkel måte å tjene penger på kompromitteringen. Dette betyr at organisasjoner som bygger omfattende strategier mot moderne ransomware-stammer er beskyttet mot mange andre potensielle kompromitteringer. De som fokuserer på bare ett aspekt (for eksempel gjenoppretting av data) blir igjen sårbare for den utviklede ransomware-trusselen fra datautvinning og eksponering på nett. CyberHoot anslår at tapene fra ransomware var på rundt 10 milliarder i fjor, noe som overskygger tapene fra BEC.
Heldigvis kan du og bedriften din forsvare deg mot kompromitterte e-postmeldinger fra bedrifter. Det er viktig å ha riktige tiltak på plass. CyberHoot anbefaler følgende tiltak for å beskytte sensitiv informasjon:
kilder:
Ytterligere lesing:
Dannelse av arbeidsgruppe for løsepengevirus
Relaterte vilkår:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Alvorlighetsgrad: KRITISK (CVSS 9.2) | Utstedt: 22. oktober 2026 Den 21. oktober ble det oppdaget to kritiske feil i PHP,...
Les mer
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.