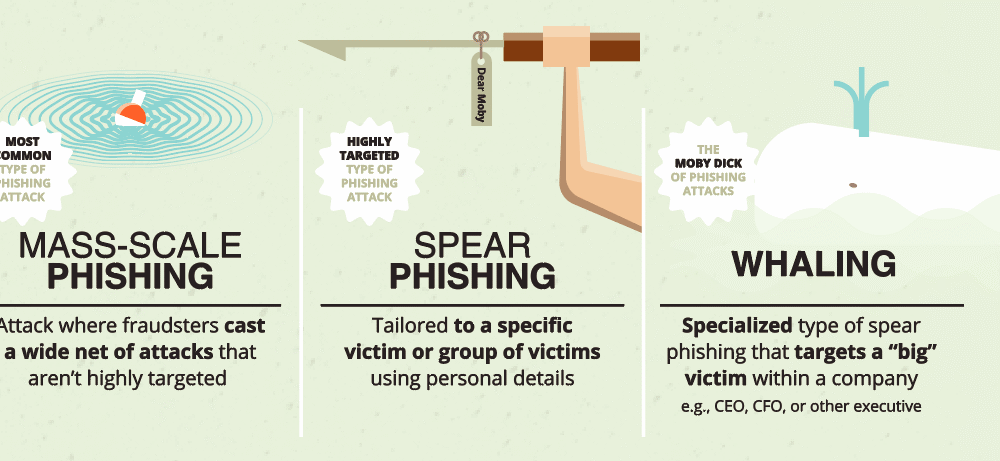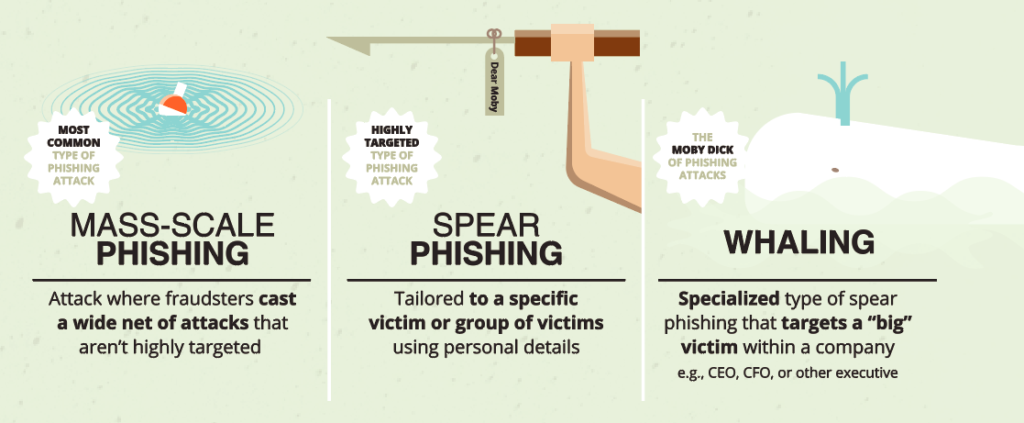
Whaling verwijst naar kwaadaardige hacking die zich richt op hooggeplaatste leidinggevenden. Net als bij phishing , jaagt de hacker bij whaling op gegevens die hij kan gebruiken, maar richt hij zich op hooggeplaatste bankiers, managers of andere prominente of machtige personen binnen een organisatie. Hackers zoeken naar openbare informatie over het doelwit om het slachtoffer ervan te overtuigen dat ze legitiem zijn. Whalers vallen hun 'whale'-doelwitten ook aan door in te breken in de bedrijfsnetwerken waar deze hooggeplaatste leidinggevenden werken en vervolgens hun computers te infecteren met malware zoals keyloggers of remote access trojans (RAT's).
Een praktijkvoorbeeld van Whaling deed zich voor bij een niet nader genoemd bedrijf, waar een aantal leidinggevenden het slachtoffer werden van een aanval met accurate informatie over hen en hun bedrijven. De aanvaller deed zich voor als een medewerker van een Amerikaanse districtsrechtbank met een dagvaarding om voor een jury te verschijnen in een civiele zaak. De e-mail bevatte een link naar de dagvaarding, en toen ontvangers op de link klikten om deze te bekijken, werden ze geïnfecteerd met malware.
Bescherm en informeer uw directie over de gevaren van het plaatsen van te veel informatie op sociale media die openbaar is. Hoe meer informatie een hacker kan achterhalen over een CEO of CFO, hoe makkelijker het is om hen aan te vallen met een whaling-e-mailaanval. Dit advies helpt ook voorkomen dat hackers andere medewerkers binnen uw bedrijf aanvallen met valse e-mails die zogenaamd afkomstig zijn van de directie, met vernieuwende en overtuigende phishingstrategieën gebaseerd op het onderzoek van de hacker.
Naast het implementeren van een patchmanagementsysteem, adviseert CyberHoot de volgende best practices om personen en bedrijven te beschermen tegen online cyberaanvallen en de schade als gevolg daarvan te beperken:
Bronnen : Rapid7
Gerelateerde termen : Keylogger , Malware , Phishing , Remote Access Trojan (RAT) , Smishing
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.