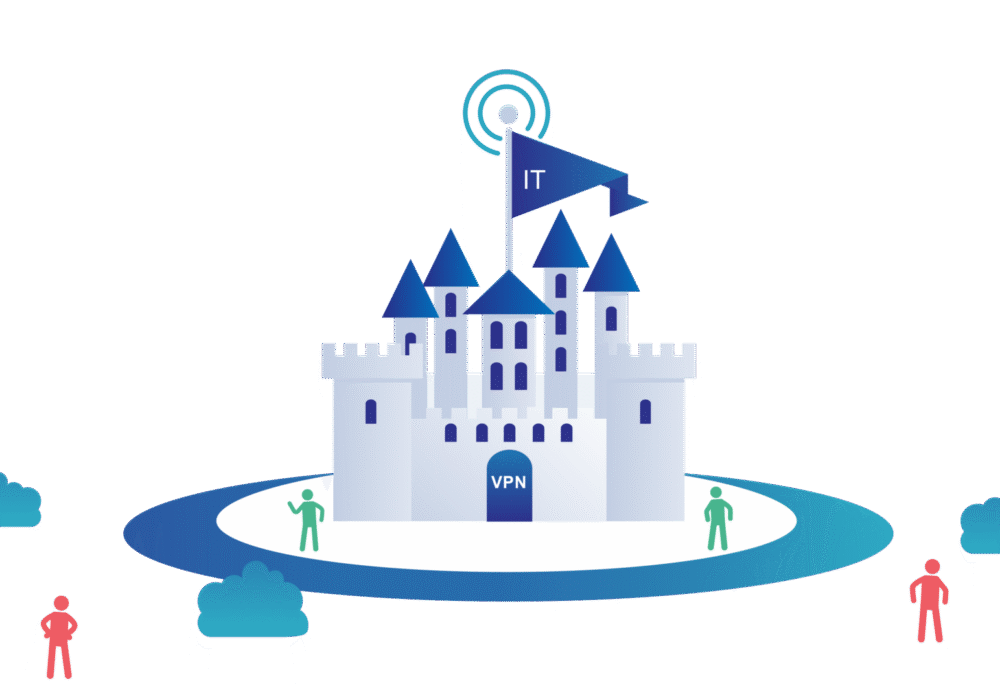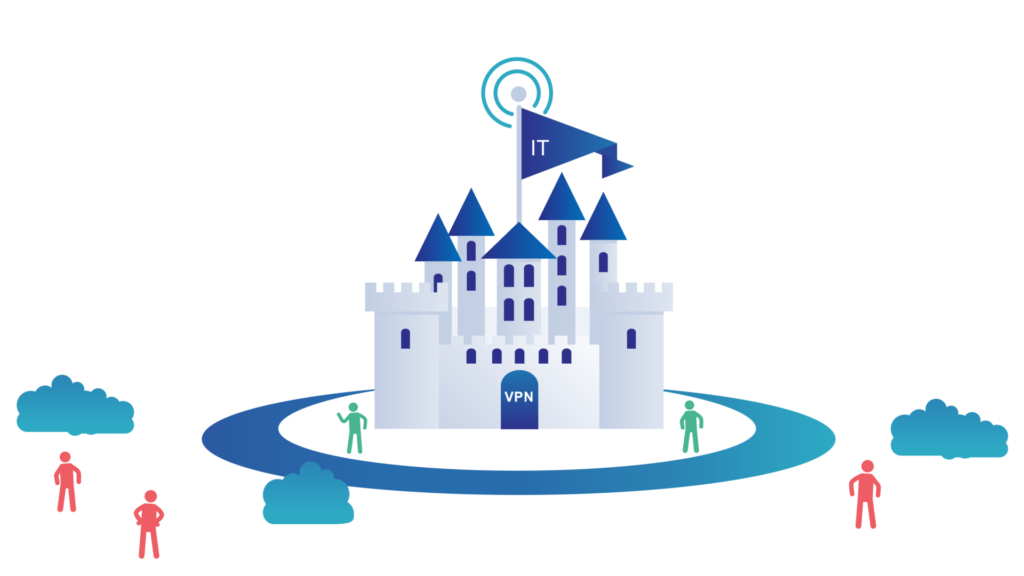
Het kasteel-en-grachtmodel verwijst naar een netwerkbeveiligingsmodel waarbij niemand buiten het netwerk toegang heeft tot de gegevens binnen het netwerk, maar iedereen binnen het netwerk dat wel heeft. Stel je het netwerk van een organisatie voor als een kasteel en de netwerkfirewall als een gracht. Zodra de ophaalbrug is neergelaten en iemand eroverheen loopt, heeft diegene vrij spel binnen de kasteelmuren. Op dezelfde manier heeft een gebruiker, zodra hij of zij verbinding maakt met een netwerk in dit model, toegang tot alle applicaties en gegevens binnen dat netwerk.
Organisaties die dit model gebruiken, besteden veel middelen aan de verdediging van hun netwerkperimeter, net zoals een kasteel de meeste bewakers bij de ophaalbrug plaatst. Ze zetten firewalls , inbraakdetectiesystemen (IDS) , inbraakpreventiesystemen (IPS) en andere beveiligingsinstrumenten in die veel externe bedreigingen tegenhouden. Als het kasteel echter via de riolering kan worden binnengedrongen (of via een netwerkfout in een internetdienst, vergelijkbaar met de datalekken bij Exchange Server in maart 2021 ), dan is de kasteel-en-gracht-aanpak niet effectief om cyberaanvallen te stoppen.
Dan is er nog de kwestie van insider threats. Als iemand nieuwsgierig wordt en zich al binnen de kasteelmuren bevindt, mag hij dan alles bekijken en gebruiken wat hij wil?
Het kasteel-en-grachtmodel is niet langer een geschikte cybersecuritystrategie. De term wordt gebruikt om de traditionele netwerkarchitectuur te contrasteren met het zero trust-model.
Nu de kasteel-en-gracht-beveiligingsmethodologie achterhaald is, wordt aangeraden om over te stappen op de Zero Trust-aanpak. Het Zero Trust- model voor informatiebeveiliging maakt een einde aan de oude strategie waarbij organisaties zich richtten op het verdedigen van hun perimeter, ervan uitgaande dat alles wat zich binnen de muren bevond geen bedreiging vormde. Experts stellen dat de kasteel-en-gracht-aanpak niet werkt. Game of Thrones bewees dit keer op keer; iedereen die de kasteelmuren kon passeren, kon je ook doden. In onze wereld vonden de meest schadelijke datalekken plaats toen hackers toegang kregen tot bedrijfsfirewalls en zich vervolgens zonder veel weerstand door interne systemen konden bewegen.
IT Managed Service Providers (MSP's) kunnen u helpen met Zero Trust. Ze kunnen tweefactorauthenticatie , Identity Access Management (IAM), ' minst privilege ' op bestandsservermappen, het intrekken van beheerdersrechten voor lokale werkstations en zelfs netwerksegmentatie implementeren.
Zero Trust is een moeilijk, maar noodzakelijk model voor het MKB: netwerken moeten worden gesegmenteerd, er moet tweefactorauthenticatie worden ingeschakeld en dit moet worden gecombineerd met sterke identiteits- en toegangsbeheerbeveiliging. Bovendien moeten de principes van Least Privilege worden nageleefd voor toegang tot kritieke en gevoelige gegevens.
Naast deze bescherming raadt CyberHoot MKB's ook aan de volgende stappen te nemen om hun bedrijf te beveiligen. Deze maatregelen bieden veel waar voor hun geld en tijdsinvestering (vooral wanneer ze via CyberHoot worden aangeboden).
De meeste van deze aanbevelingen zijn ingebouwd in CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecuritynieuwsbrieven.
Bronnen:
Extra Reading:
Van het kasteel-en-grachtmodel naar het zero-trustmodel
Gerelateerde termen:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.