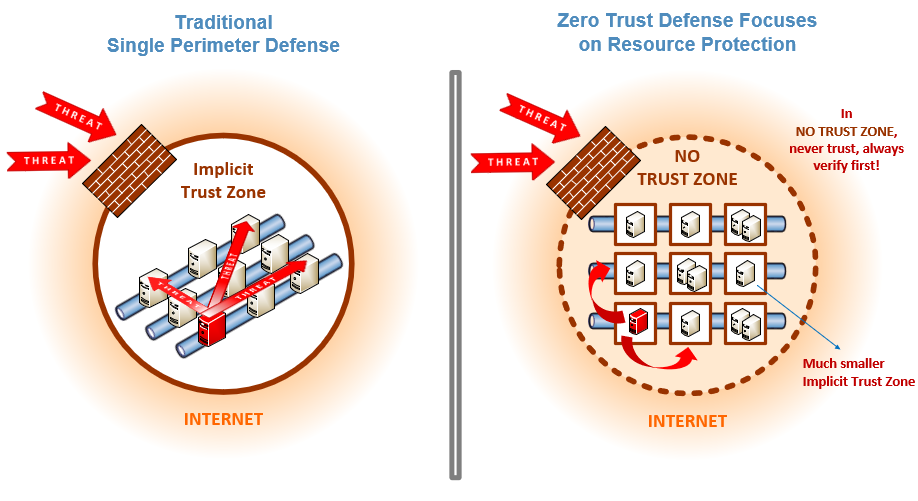
Zero Trust is een beveiligingsstrategie die gebaseerd is op de overtuiging dat organisaties niets binnen of buiten hun netwerk zomaar mogen vertrouwen. In plaats daarvan moeten ze alles wat probeert verbinding te maken met hun systemen verifiëren voordat ze toegang verlenen. Zero Trust is gebaseerd op het principe "nooit vertrouwen, altijd verifiëren". Het is ontworpen om moderne digitale omgevingen te beschermen door middel van netwerksegmentatie, het voorkomen van laterale bewegingen, het bieden van bescherming tegen bedreigingen op Layer 7 en het afdwingen van gedetailleerde toegangscontrole voor gebruikers.
Het Zero Trust-model voor informatiebeveiliging maakt een einde aan de ouderwetse 'kasteel-en-gracht'-strategie, waarbij organisaties zich richtten op het verdedigen van hun perimeter en ervan uitgingen dat alles wat zich daarbinnen bevond geen bedreiging vormde. Veel experts beweren dat de kasteel-en-gracht-aanpak niet werkt. Game of Thrones bewees dit keer op keer; iedereen die de kasteelmuren kon passeren, kon je ook doden. In onze wereld vonden de meest schadelijke datalekken plaats toen hackers toegang kregen tot bedrijfsfirewalls en zich ongehinderd door interne systemen konden bewegen.
Volgens experts passen veel IT-bedrijven al diverse aspecten van Zero Trust toe. Ze hebben vaak tweefactorauthenticatie , identiteits- en toegangsbeheer (IAM) en het principe van minimale bevoegdheden geïmplementeerd.
Het wordt aanbevolen om een proactieve, zero trust- aanpak (nooit vertrouwen/altijd verifiëren) te hanteren. Het zero trust-model voor informatiebeveiliging maakt een einde aan de ouderwetse 'kasteel-en-gracht'-strategie, waarbij organisaties zich richtten op het verdedigen van hun perimeter en ervan uitgingen dat alles wat zich binnen de muren bevond geen bedreiging vormde. Experts stellen dat de kasteel-en-gracht-aanpak niet werkt. Game of Thrones heeft dit keer op keer bewezen; iedereen die de kasteelmuren kon passeren, kon je ook doden. In onze wereld vinden de meest schadelijke datalekken plaats wanneer hackers toegang krijgen tot bedrijfsfirewalls en zich vervolgens zonder veel weerstand door interne systemen kunnen bewegen.
Volgens experts passen veel IT-bedrijven al diverse aspecten van Zero Trust toe. Ze hebben vaak tweefactorauthenticatie , identiteits- en toegangsbeheer (IAM) en het principe van minimale bevoegdheden geïmplementeerd.
Zero Trust is een moeilijk maar noodzakelijk model voor het MKB om te implementeren. Bij gebruik van Zero Trust worden netwerken gesegmenteerd, vaak door middel van taakverdeling. MKB's zouden twee-factorauthenticatie, sterke Identity and Access Management (IAM)-beveiliging en altijd de principes van Least Privilege moeten naleven voor toegang tot kritieke en gevoelige gegevens.
Naast deze bescherming raadt CyberHoot MKB's ook aan de volgende stappen te nemen om hun bedrijf te beveiligen. Deze maatregelen bieden veel waar voor hun geld en tijdsinvestering (vooral wanneer ze via CyberHoot worden aangeboden).
De meeste van deze aanbevelingen zijn ingebouwd in CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze diensten. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecuritynieuwsbrieven.
Bronnen:
Extra Reading:
Cybersecurity Executive Order van mei 2021 (Zero Trust Architecture)
DISA publiceert Zero Trust-architectuur voor defensie
Gerelateerde termen:
Principe van de minste privileges
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

