Zoals velen weten, hielden de Verenigde Staten in 2020 hun tienjaarlijkse volkstelling (elke tien jaar). Deze telling hielp bij het bepalen en vastleggen van bevolkingsstatistieken in ons hele land; vragen over ras, geslacht en gezinsgrootte werden verzameld, naast vele andere demografische gegevens. Het Verenigd Koninkrijk (VK) houdt eveneens een tienjaarlijkse volkstelling, maar die vond begin 2021 plaats. Het belangrijkste verschil tussen de Amerikaanse en Britse volkstellingen is dat burgers in de VS kunnen weigeren deel te nemen, terwijl deelname in het VK wettelijk verplicht is. Bij elke vereiste zijn burgers vatbaar voor een aanval met phishingaanvallen, de belangrijkste tactiek die social engineering wordt gebruikt. Lees verder om te ontdekken wat er in het VK is gebeurd.
In de VS kunnen we weigeren de tienjaarlijkse enquête in te vullen zonder dat dit consequenties heeft. In het Verenigd Koninkrijk is het echter verplicht om het formulier in te vullen en terug te sturen, anders riskeren we een boete van £1,000 en een strafblad. Gelukkig hebben ze het voor inwoners van het VK erg makkelijk gemaakt door 16-cijferige codes naar elk adres te sturen, zodat ze het formulier tijdens de pandemie online konden invullen . Inwoners moesten het formulier vóór 21 maart 2021 invullen, anders zouden ze de genoemde boetes krijgen.
Wetende dat de Britse bevolking dergelijke sancties heeft, met name financiële sancties, probeerden hackers gebruikers uit te buiten met buitengewone social engineering-trucs. Zo werkt het.
Als u tot degenen behoort die hun volkstelling nog niet hebben ingevuld, zorg er dan voor dat u geen slachtoffer wordt van frauduleuze 'herinneringsberichten' van hackers. Cybercriminelen maken misbruik van het feit dat de volkstelling online is om gebruikers via phishing te verleiden gegevens te verstrekken die ze anders niet zouden afgeven.
Hier is een voorbeeld van een oplichtingspraktiek met betrekking tot de volkstelling die bij het cybersecurityteam binnenkwam : een frauduleus sms-bericht met de melding dat je je volkstelling bijna hebt afgerond.
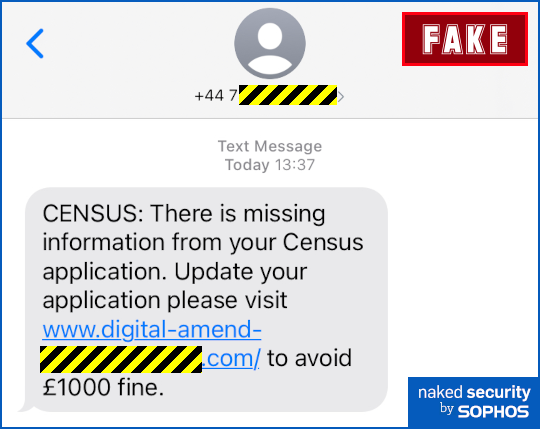
De eerste tip: controleer de URL van alle sms-berichten voordat je erop klikt. Je zult zien dat de URL niet eindigt op '.gov.UK', wat het verwachte domein is voor websites van de Britse overheid. URL's die eindigen op '.com' zijn heel gemakkelijk te verkrijgen, vaak voor een paar dollar per maand. Het kopen van domeinen die eindigen op '.gov.UK' is erg moeilijk ( maar niet onmogelijk ), net als bij de meeste overheidsdomeinen. Het lastige is dat je, als je niet goed op de URL let, gemakkelijk misleid kunt worden, hoe technisch onderlegd je ook bent. Bekijk de onderstaande voorbeelden:
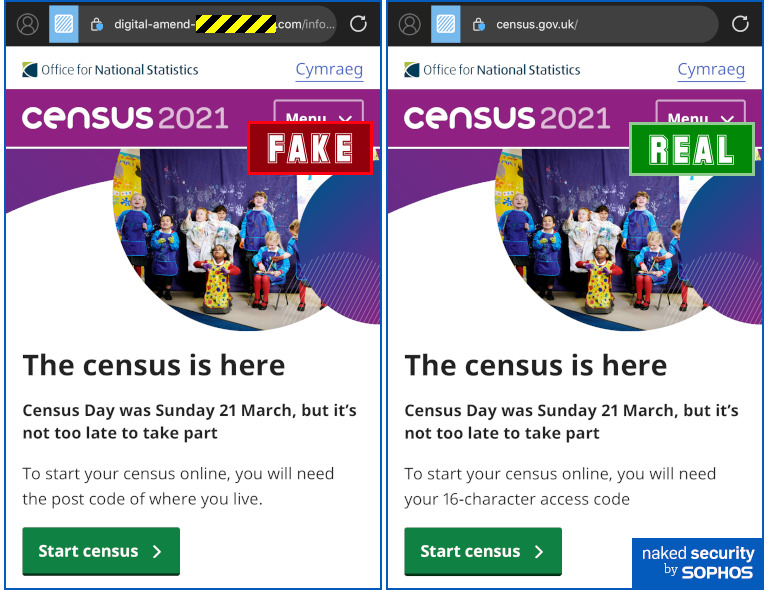
In plaats van de 16-cijferige code vraagt het valse formulier om een postcode. De vragen die de hackers je stellen als je een postcode invult, lijken sprekend op echte vragen uit de volkstelling, op een website die er ook echt uitziet. Het probleem is dat alles wat je over jezelf en je huishouden prijsgeeft, rechtstreeks bij de dieven terechtkomt, en niet bij het Bureau voor Nationale Statistiek.
De criminelen hebben inderdaad een aantal grammaticale fouten in hun formulieren gemaakt die een native speaker Engels zou kunnen opmerken, en die zouden, samen met de nepdomeinnaam, een andere verrader zijn. De oplichters hebben echter de look-and-feel van het Britse Office for National Statistics zeer geloofwaardig nagebootst. Helaas, als je een paar vragen beantwoordt voordat je beseft dat het oplichterij is, hebben de hackers nog steeds alle antwoorden die je tot dan toe hebt ingevoerd. Het is de moeite waard om even de tijd te nemen om je online omgeving te controleren voordat je überhaupt gegevens invoert.
Phishing- en smishingaanvallen zullen voorlopig niet verdwijnen. Het is essentieel om veilig te blijven, zowel zakelijk als privé. CyberHoot adviseert om je online leven dagelijks te beveiligen:
Bronnen:
Aanvullende metingen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

