Het Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) heeft samen met het Australian Cyber Security Centre (ACSC), het Britse National Cyber Security Centre (NCSC) en de Amerikaanse Federal Bureau of Investigation (FBI) een rapport opgesteld met een overzicht van de belangrijkste kwetsbaarheden die momenteel door hackers kunnen worden misbruikt . Elke kwetsbaarheid is nauwkeurig gedocumenteerd in de Common Vulnerabilities and Exposures (CVE) -database; een belangrijke bron van dreigingsinformatie die door professionals in de informatiebeveiliging wordt gebruikt.
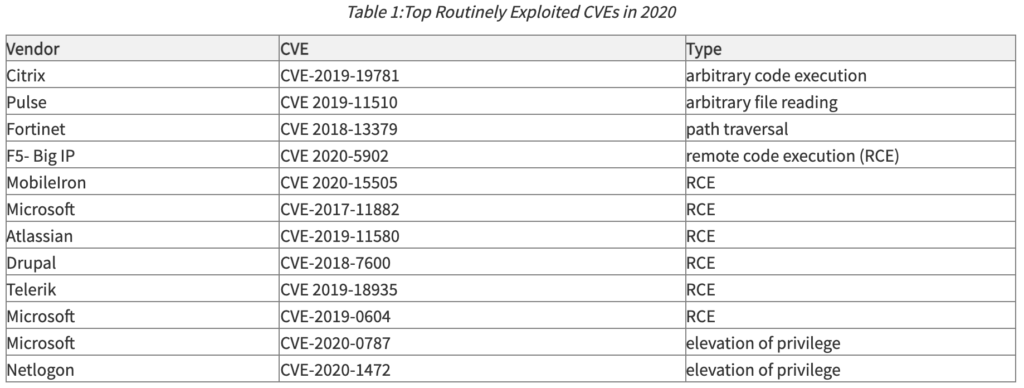
In 2020 leidde de snelle verschuiving naar thuiswerken, veroorzaakt door de pandemie, tot een ware goudmijn voor hackers. Systemen die in allerijl naar huis werden gebracht, verloren toegang tot de patchinfrastructuur, waardoor directe Microsoft-updates werden verboden. In plaats daarvan werd een gecontroleerde uitrol van patches naar bedrijfsapparaten mogelijk. Het probleem was dat je in sommige gevallen contact moest opnemen met een domeincontroller op het hoofdkantoor om je patches te ontvangen. Door 6 tot 9 maanden thuis te werken, kregen sommige computers zes tot negen maanden lang geen patches. Vier van de kwetsbaarheden die in 2020 het vaakst werden aangepakt, betroffen ongepatchte Microsoft-kwetsbaarheden.
Hieronder staat een tabel met de meest misbruikte CVE's door hackers in 2020:
Bedrijven moeten hun patchinfrastructuur plannen om tegemoet te komen aan de nieuwe realiteit van thuiswerkers. Ofwel maken ze directe Microsoft Updates mogelijk, ofwel moet er nieuwere cloudgebaseerde infrastructuur worden geïmplementeerd die toegankelijk is voor thuiswerkers. Systemen op thuiswerklocaties kunnen niet ongepatcht blijven.
Hackers bleven in 2021 ongepatchte systemen aanvallen met diverse Microsoft-kwetsbaarheden (hieronder weergegeven), maar ook met de firewalloplossingen die in 2020 werden gezien (Fortinet met Accellion toegevoegd in 2021) en oplossingen voor externe toegang (Pulse bleef op de lijst staan, terwijl VM Ware Citrix verving).
De meest effectieve manier om veel kwetsbaarheden te verhelpen, is door softwareversies bij te werken zodra er patches beschikbaar zijn. Vaak geeft de leverancier tijdens de ontwikkeling van een patch instructies voor tijdelijke oplossingen om de beveiliging te waarborgen totdat de patch beschikbaar is. Om up-to-date te blijven in tijden van een pandemie, kunt u een cloudgebaseerde patchmanagementoplossing implementeren om software automatisch bij te werken wanneer en waar dat nodig is.
Veelgebruikte oplossingen voor patchbeheer voor kleine tot middelgrote bedrijven zijn onder andere ManageEngine en Automox. ManageEngine biedt zelfs gratis patchservices voor maximaal 25 apparaten.
Naast het implementeren van een patchmanagementsysteem, adviseert CyberHoot de volgende best practices om personen en bedrijven te beschermen tegen online cyberaanvallen en de schade als gevolg daarvan te beperken:
https://youtube.com/watch?v=_zWJEsV4uV4
Bronnen:
Aanvullende metingen:
Bipartisan Cybersecurity Bill in aantocht
Wat was de duurste cybercriminaliteit van 2020?
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

