Cybersecurity-experts van Guardicore hebben een rapport gepubliceerd waarin ze hun onderzoek naar beveiligingsproblemen met de Microsoft-functie "Autodiscover" samenvatten. In hun rapport staat dat ze in een periode van vier maanden meer dan 372,072 domeinreferenties en ongeveer 100 unieke wachtwoorden hebben kunnen verzamelen op hun malafide Exchange-servers. Dit deden ze simpelweg door topdomeinen (TLD's) met de extensie "autodiscover.com" te registreren, zoals autodiscover.com.br (Brazilië) of autodiscover.com.uk (Verenigd Koninkrijk). Gebruikersreferenties werden door nietsvermoedende Outlook-gebruikers overal op internet geüpload naar de Exchange-servers van Guardicore, dankzij een kwetsbaarheid in de "autodiscover"-functie van Microsoft.
De Autodiscover-functie van Microsoft , die door verschillende onderdelen van Windows, waaronder Outlook, wordt gebruikt, vereenvoudigt het instellen en verbinden van nieuwe accounts. Autodiscover is bedoeld om Microsoft Office-gebruikers te helpen verbinding te maken met Microsoft-services. Als u bijvoorbeeld Outlook op uw laptop wilt verbinden met de Exchange-server van uw IT-afdeling, hoeft u geen technische specificaties te kennen om de twee te kunnen verbinden. Gebruikers voeren hun e-mailadres in, geven aan dat ze naar een Exchange-server zoeken, en Outlook gaat vervolgens automatisch de configuratiegegevens opzoeken.
Onderzoekers ontdekten dat wanneer een gebruiker probeert verbinding te maken met Microsoft-tools, Autodiscover op de achtergrond de Microsoft-databases doorzoekt naar het domein van de gebruiker. Wanneer dit gebeurt, bevatten de verbindingen inloggegevens, waardoor de database deze kan controleren op authenticatie. Als het e-mailadres 'CyberAl@CyberHoot.com' bijvoorbeeld het domein 'CyberHoot.com' heeft, zoekt de tool in de database naar beschikbare verbindingen met dat domein. Het probleem is dat als er geen verbindingen met dat domein gevonden worden, het systeem begint te zoeken naar ' autodiscover.com ', op zoek naar eerdere 'AutoDiscover'-verbindingen die aan dat domein zijn gekoppeld. Onderzoekers ontdekten dat ze hun eigen domeinen konden opzetten op basis van ' autodiscover.com ' en zo de inloggegevens van nietsvermoedende gebruikers konden stelen. Erger nog, de onderzoekers vonden een manier om deze Autodiscover-verbindingen te downgraden naar "HTTP Basic Authentication", waardoor alle verzonden inloggegevens in " Platte Tekst " worden verzonden.
De onderzoekers van Guardicore registreerden een aantal domeinen van het type “AutoDiscover.com.[landcode]” en richtten op al deze domeinen luisterende webservers in, waaronder:
Nadat deze domeinen waren ingesteld, verzamelde Guardicore ongevraagde en onverwachte autodiscover-verzoeken, bestaande uit authenticatietokens of wachtwoorden in platte tekst, waarmee ze toegang kregen tot de gelekte accounts (de accounts die geen tweefactorauthenticatie gebruikten).
autodiscover bij uw webfilterfirewallHiermee voorkom je dat apps binnen je netwerk verbinding maken met kwaadaardige, externe Autodiscover-servers. Je moet een aantal legitieme cloudsites toevoegen aan je toelatingslijstBijvoorbeeld autodiscover.outlook.com als u gebruikmaakt van deze diensten.
Multifactorauthenticatie beschermt uw bedrijf tegen gestolen wachtwoorden, omdat hackers uw secundaire authenticatiemechanismen, zoals een sms-bericht of authenticatietoken, niet gebruiken. Dit zou gedeeltelijke bescherming bieden aan gebruikers die hun inloggegevens hebben opgegeven bij dit lek.
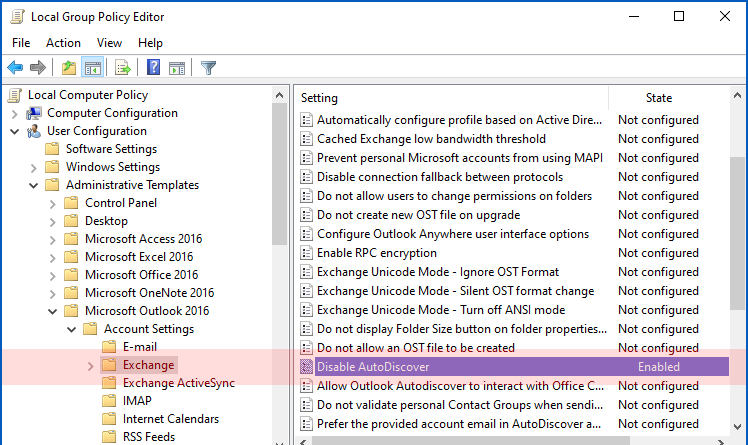
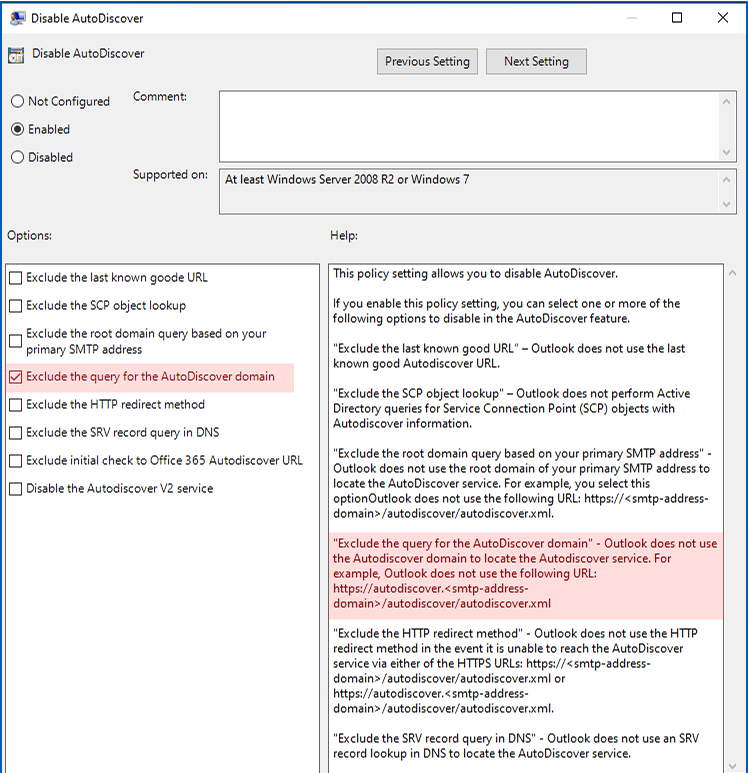
Ga in de GPEDIT-beleidseditor of vanuit de Groepsbeleidbeheerconsole naar Gebruikersconfiguratie > administratieve Templates > Microsoft Outlook 2016 [wijzigen per versie] > accountinstellingen > uitwisseling. Klik op Disable Autodiscover, kies [Enable] en schakel aan De query voor het AutoDiscover-domein uitsluitenVolgens Microsoft betekent dit dat “Outlook [zal] de volgende URL niet gebruiken: https://autodiscover.[DOMEIN]]/autodiscover/autodiscover.xml”.
De onderstaande afbeeldingen dienen ter referentie met betrekking tot deze beveiligingsmaatregel.
Naast het uitschakelen van AutoDiscover is het belangrijk om te onthouden dat er nog andere manieren zijn om uw cybersecurityhygiëne te verbeteren. CyberHoot raadt de volgende best practices aan om individuen en bedrijven te beschermen tegen online cyberaanvallen en de schade ervan te beperken:
Bron:
Extra Reading:
Microsoft Autodiscover misbruikt om webverzoeken en inloggegevens te verzamelen
Autodiscover-fout in Microsoft Exchange Lekkende inloggegevens
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.