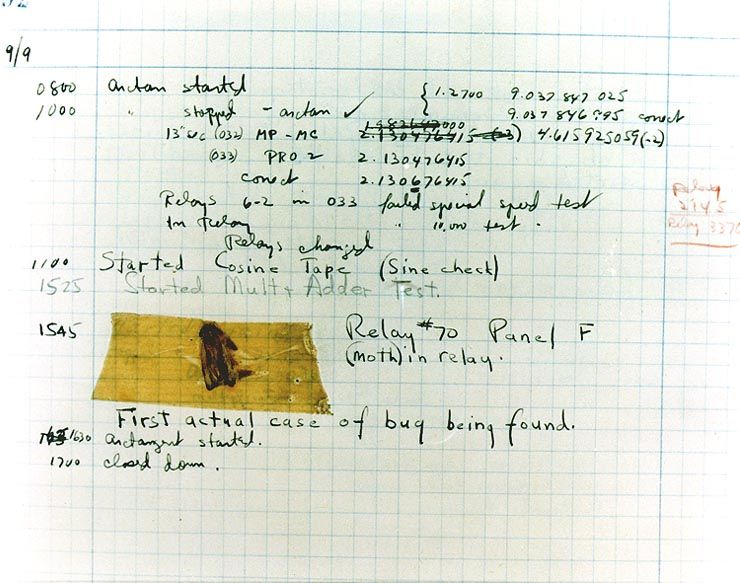
버그 란 정보 시스템이나 장치에서 예상치 못하게 발생하는 비교적 작은 결함, 오류, 하자 또는 불완전한 부분을 말합니다. 이러한 작은 결함이나 오류는 일반적으로 소스 코드를 작성하거나 매체를 설계할 때 발생하는 사람의 실수로 인해 발생하며, 시스템이 충돌하거나 제대로 작동하지 않게 되는 원인이 됩니다. 버그는 때때로 보안 취약점으로 이어질 수 있으며, 관련 소프트웨어 또는 장치에 대한 업데이트를 통해 패치해야 합니다.
이 용어의 유래는 1950년대 초 IBM 메인프레임 시절, 방만 한 크기의 컴퓨터 내부에서 나방 한 마리가 죽은 채 발견된 데서 비롯되었다고 합니다. 이 "버그(BUG)"로 인해 메인프레임 전체가 오작동했고, 이로 인해 "버그"라는 단어가 우리 일상 언어에 자리 잡게 되었습니다.
중소기업(SMB)은 버그 관리를 위한 솔루션이 필요합니다. 일반적으로 이러한 솔루션은 벤더에서 배포하는 소프트웨어 수정 사항을 신속하게 설치할 수 있는 패치 관리 솔루션 형태로 제공됩니다. 패치는 중요한 보안 취약점을 해결하는 경우가 많습니다. SMB와 MSP(관리형 서비스 제공업체)는 특정 취약점의 중요도에 따라 대응 속도를 규정하는 정책을 수립하여 사전에 대비해야 합니다. CyberHoot 사용자의 경우, 정책 템플릿 라이브러리에 취약점 경고 관리 프로세스(VAMP)가 포함되어 있습니다. 이 프로세스를 통해 특정 취약점이나 노출에 대해 언제, 어느 정도 수준까지 대응해야 하는지에 대한 명확한 지침을 마련할 수 있습니다.
클라우드 기반 패치 관리 솔루션을 도입하여 필요할 때마다 소프트웨어를 자동으로 업데이트하는 것을 고려해 보세요. 대부분의 관리형 서비스 제공업체 (MSP)는 관리 시스템 패치를 위해 Connectwise , Datto , Kaseya 와 같은 주요 원격 모니터링 및 관리 (RMM) 솔루션 중 하나를 활용합니다 . 이러한 RMM 솔루션은 검증된 패치 서비스 외에도 모니터링 및 원격 접속 기능을 고객에게 제공합니다.
앞서 언급한 RMM 솔루션을 사용하지 않는 기업을 위한 독립형 패치 관리 솔루션으로는 ManageEngine 과 Automox가 있습니다.
CyberHoot은 패치 관리 시스템을 도입하는 것 외에도 온라인 사이버 공격으로부터 개인과 기업을 보호하고 피해를 제한하기 위해 다음과 같은 모범 사례를 권장합니다.
출처 : NCSD 용어집, 역사적 참고자료
CyberHoot에는 여러분이 활용할 수 있는 다른 자료들도 있습니다. 아래는 모든 자료의 링크입니다. 언제든 편하게 확인해 보세요.
참고: 뉴스레터를 구독하시려면 위의 링크(인포그래픽 제외) 중 하나를 클릭하여 페이지 오른쪽에서 이메일 주소를 입력하고 ' 뉴스레터 받기'를 클릭하세요.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기


