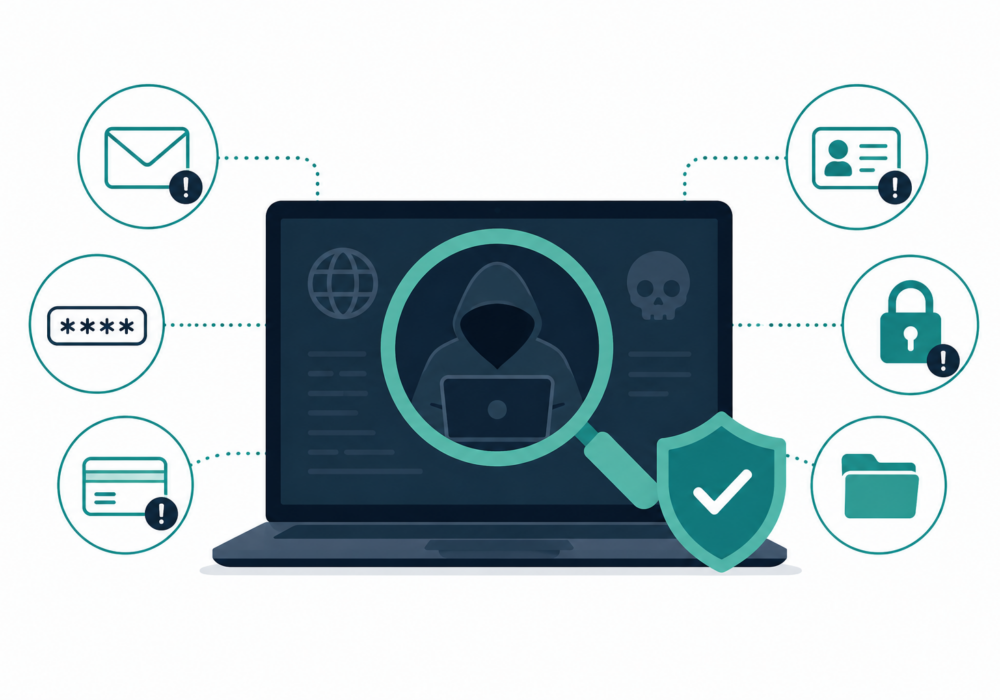
다크 웹 모니터링은 숨겨진 온라인 마켓플레이스, 포럼, 데이터 덤프 등을 지속적으로 스캔하는 과정입니다.
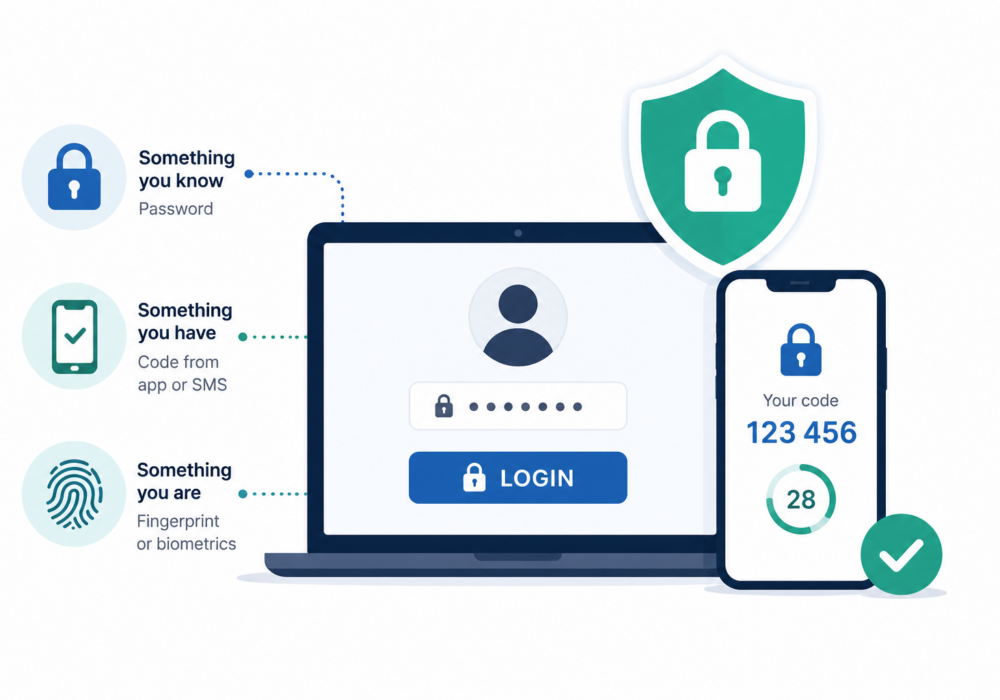
다중 요소 인증(MFA)은 사용자가 두 가지 이상의 인증 방법을 사용하여 본인임을 확인하도록 요구하는 보안 방식입니다.
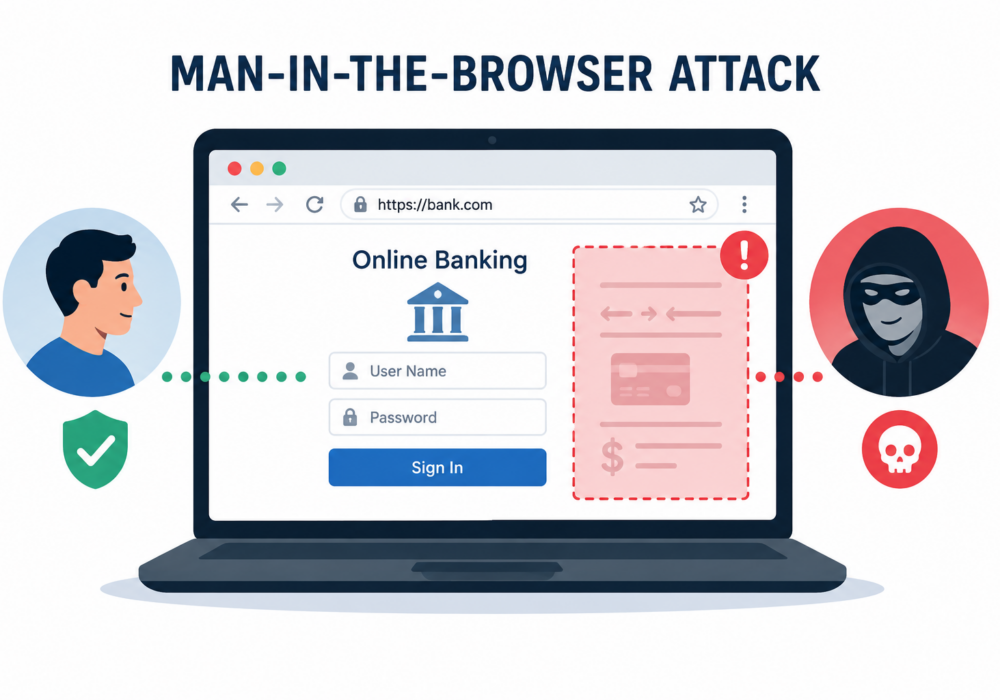
맨인더브라우저(MitB) 공격은 악성 소프트웨어(멀웨어)가 사용자의 시스템을 감염시키는 사이버 공격 유형입니다.
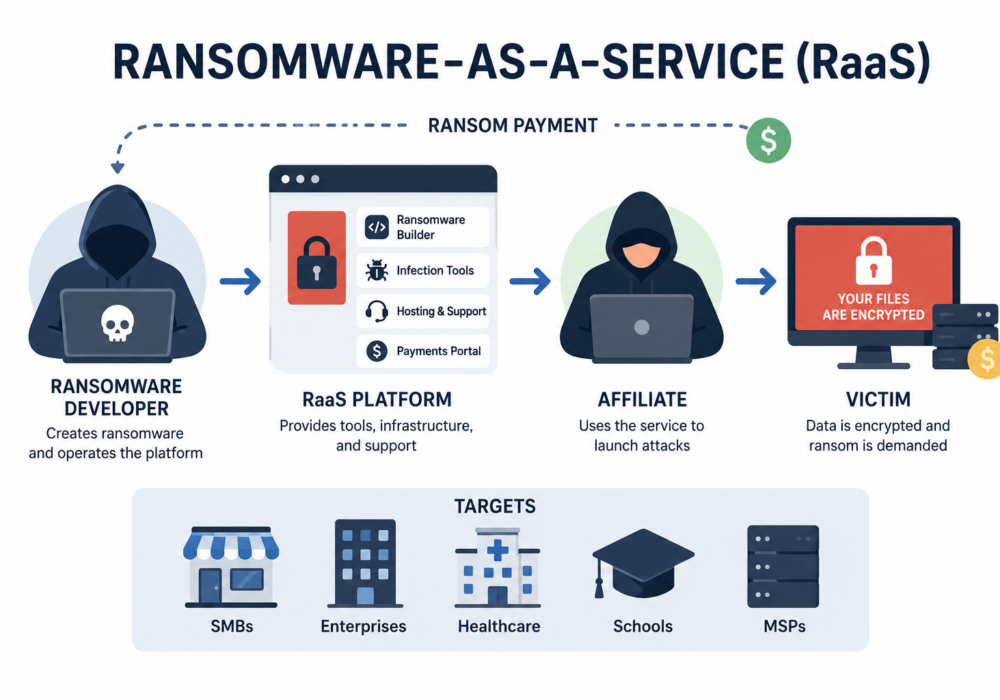
서비스형 랜섬웨어(RaaS)는 숙련된 랜섬웨어 개발자들이 랜섬웨어를 제작하는 사이버 범죄 사업 모델입니다.
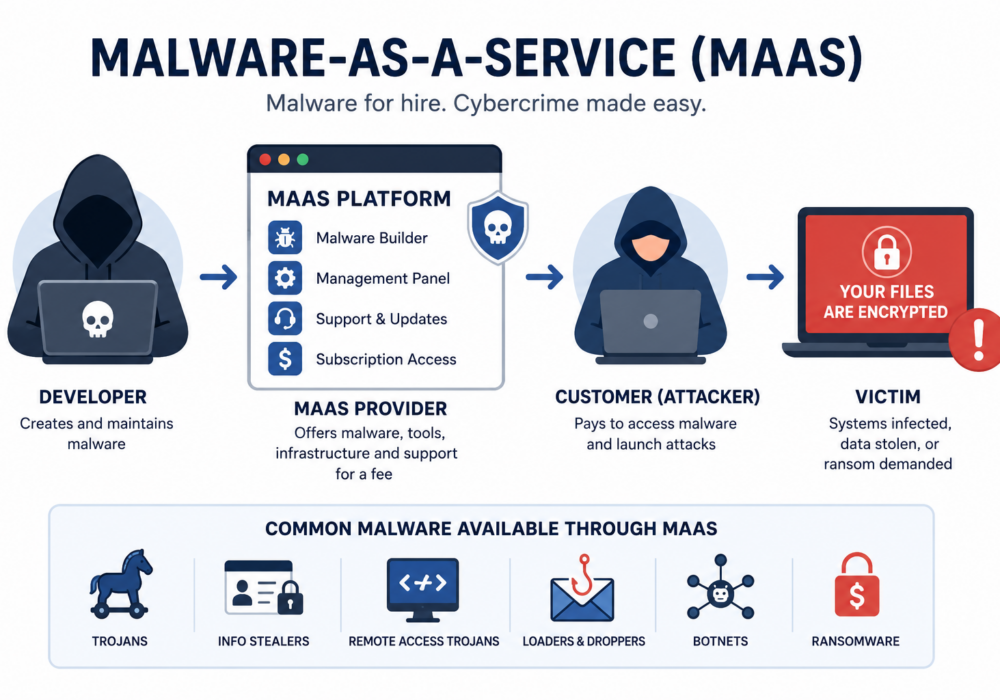
서비스형 악성코드(MaaS)는 범죄자들이 악성코드를 개발하여 판매하거나 임대하는 사이버 범죄 사업 모델입니다.
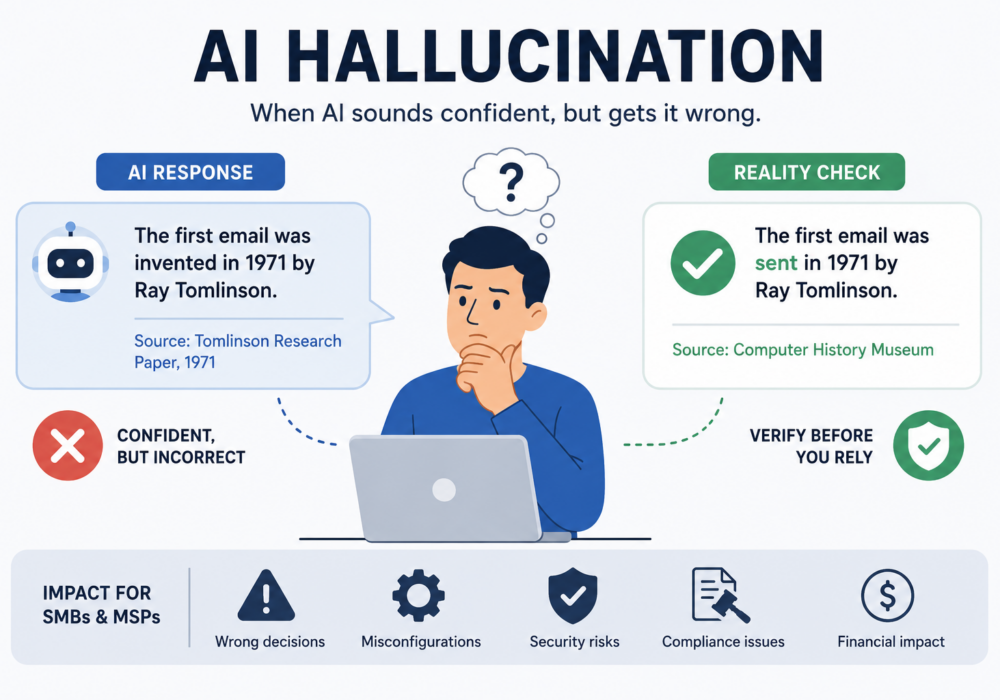
인공지능 환각은 인공지능 시스템이 정확해 보이는 정보를 생성할 때 발생합니다.
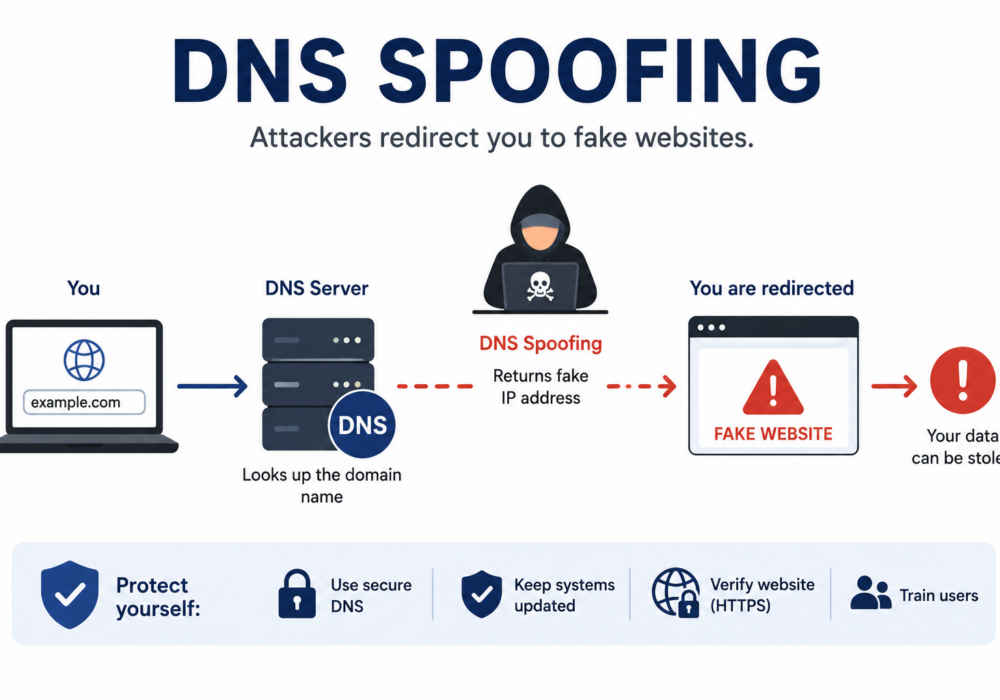
DNS 스푸핑(DNS 캐시 포이즈닝이라고도 함)은 공격자가 도메인 DNS를 조작하는 사이버 공격입니다.
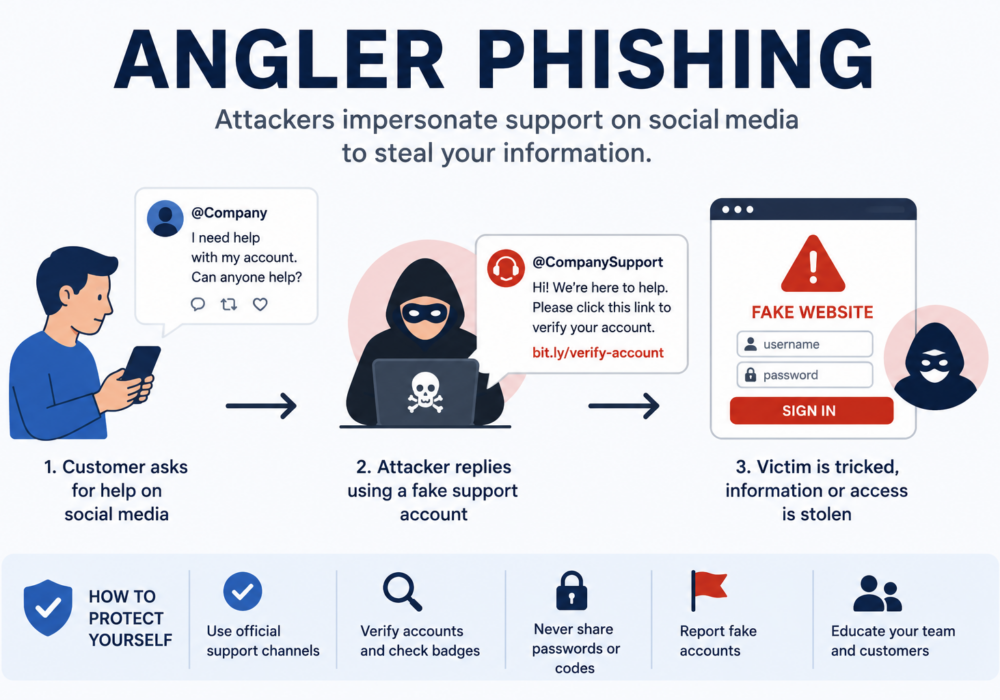
앵글러 피싱은 사이버 범죄자들이 회사의 고객 지원 담당자를 사칭하는 사회 공학적 수법의 한 형태입니다.
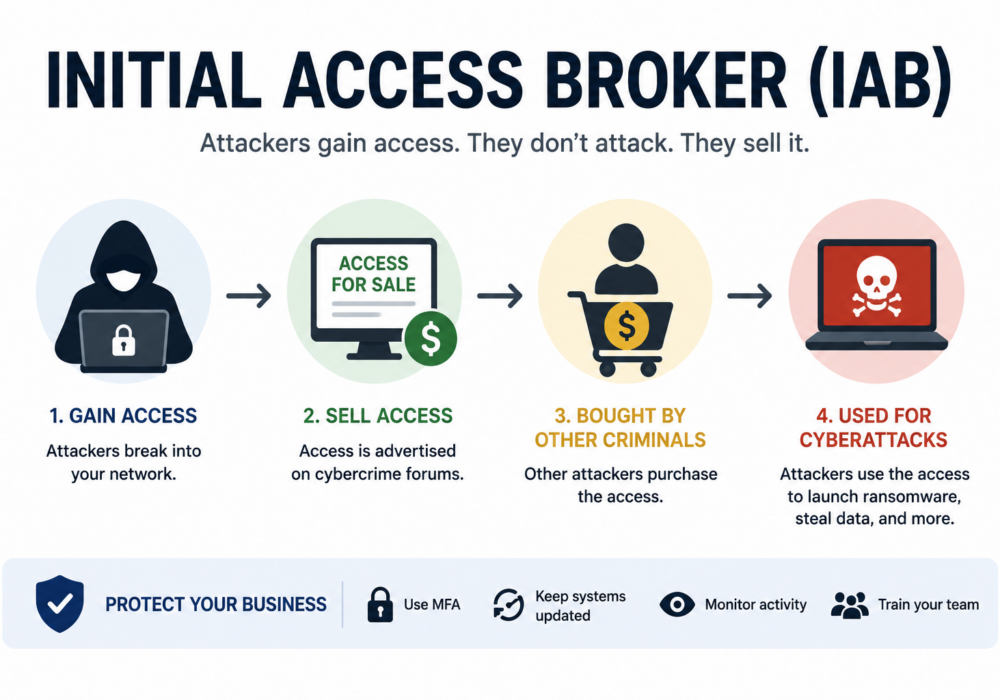
초기 접근 브로커(IAB)는 조직에 침입한 후 해당 정보를 판매하는 데 특화된 사이버 범죄자입니다.
패스키는 비밀번호를 대체하는 현대적인 인증 방식입니다. 사용자는 비밀번호를 입력하는 대신, 패스키라는 것을 사용하여 인증합니다.
중요 애플리케이션이란 해당 시스템이 손상될 경우 사업, 재정, 법적 또는 기타 측면에서 중대한 결과를 초래할 수 있는 시스템을 의미합니다.
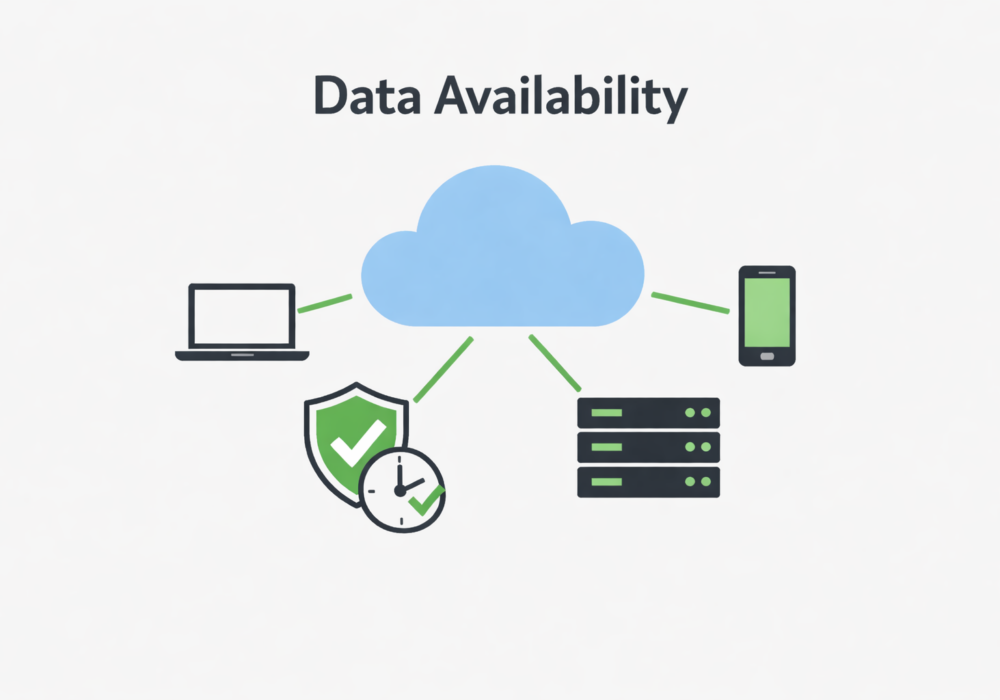
데이터 가용성이란 권한 있는 사용자가 필요할 때 데이터와 시스템에 접근할 수 있도록 보장하는 것을 의미합니다.
"관리형 서비스 제공업체(MSP)는 끊임없이 새로운 벤더와 제품들의 공세를 받는데, 이러한 제품들은 기존에 보유하고 있는 제품과 중복되거나 고객의 동의를 얻기 어려운 경우가 많습니다. 사이버후트는 MSP 시장에 새로운 제품/서비스를 제공합니다."
"CyberHoot을 사용한 것은 SAT와 관련하여 내린 최고의 결정 중 하나였습니다. 완전 자동화되어 있고, 교육이 흥미로우며, 다른 업체에 비해 직원 참여도가 높습니다."
"CyberHoot을 사용하면 정규직 전문가를 고용하지 않고도 전문적인 사이버 보안 지침을 얻을 수 있습니다."
"CyberHoot의 사이버 인식 교육은 강력한 보안 문화를 구축하고자 하는 기업들에게 획기적인 변화를 가져올 것입니다."
"저는 12개가 넘는 학습 관리 플랫폼을 검토해 봤는데, 사이버후트가 다른 플랫폼들을 압도적으로 앞서고 있다고 말할 수밖에 없습니다."
기존 피싱 테스트보다 긍정적인 접근 방식을 통해 인간의 위험을 더욱 예리하게 파악하세요.