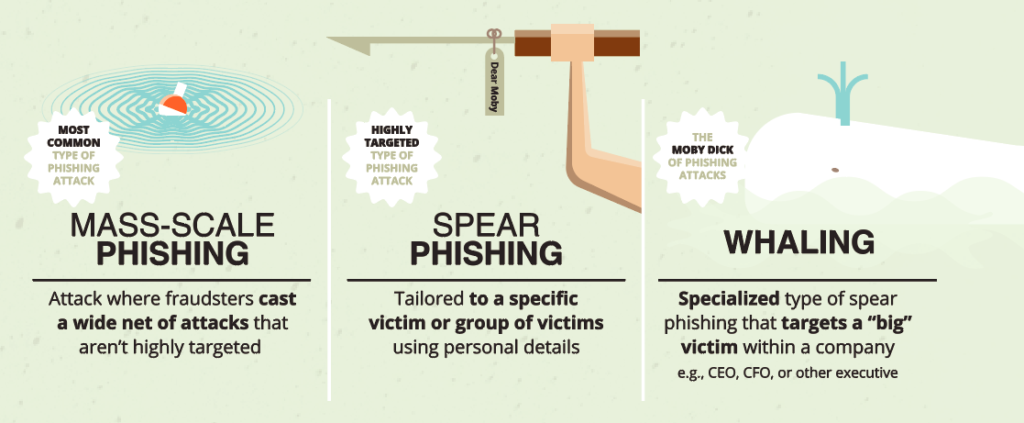
Il whaling si riferisce ad attacchi informatici malevoli che prendono di mira dirigenti di alto livello. Simile al phishing , nel whaling l'hacker cerca dati da utilizzare, ma si concentra su banchieri, dirigenti o altre figure di spicco o influenti all'interno di un'organizzazione. Gli hacker cercano informazioni pubbliche sul bersaglio per convincere la vittima della propria legittimità. I whaler attaccano i loro obiettivi "balena" anche violando le reti aziendali in cui lavorano questi dirigenti e infettando i loro computer con malware come keylogger o trojan di accesso remoto (RAT).
Un esempio concreto di "whaling" si è verificato in un'azienda non specificata, dove diversi dirigenti sono caduti vittime di un attacco contenente informazioni veritiere su di loro e sulle loro aziende. L'aggressore si è spacciato per un funzionario del tribunale distrettuale degli Stati Uniti, in possesso di una citazione a comparire davanti a una giuria in una causa civile. L'e-mail includeva un link alla citazione e, cliccandoci sopra, i destinatari venivano infettati da un malware.
Proteggete e informate i vostri dirigenti sui pericoli derivanti dalla pubblicazione di troppe informazioni sui social media accessibili al pubblico. Più informazioni un hacker riesce a reperire su un CEO o un CFO, più facile sarà attaccarli con un attacco email di tipo "whaling". Questo consiglio aiuta anche a impedire che gli hacker prendano di mira altri dipendenti della vostra azienda con email fasulle, apparentemente provenienti dal dirigente, con schemi di phishing innovativi e convincenti basati sulle ricerche dell'hacker.
Oltre ad adottare un sistema di gestione delle patch, CyberHoot consiglia le seguenti best practice per proteggere individui e aziende dagli attacchi informatici online e limitarne i danni:
Fonti : Rapid7
Termini correlati : Keylogger , Malware , Phishing , Trojan di accesso remoto (RAT) , Smishing
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Ricordo i primi giorni di...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.