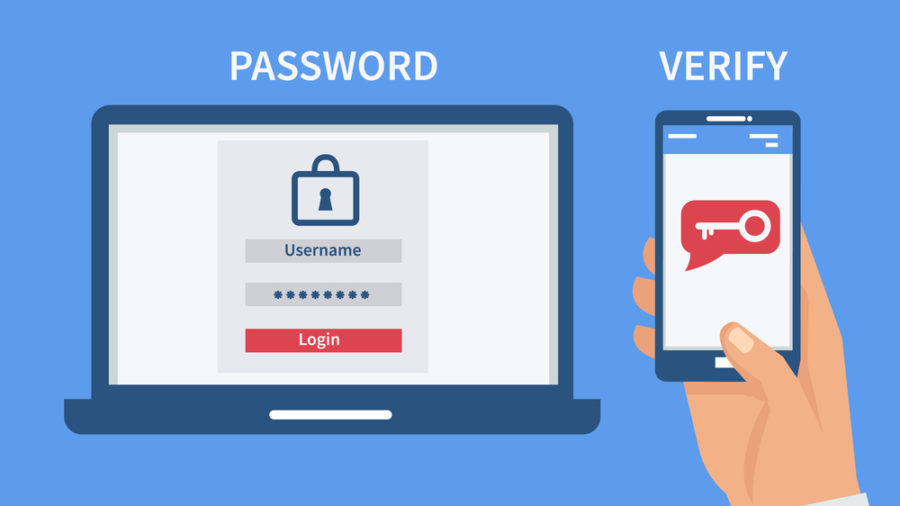
L'autenticazione a due fattori (2FA) consiste nell'utilizzo di due dei seguenti tre fattori di identificazione:
Utilizzare due di questi tre fattori di identificazione è il modo migliore per proteggere i tuoi account più importanti. Gli hacker sanno che la maggior parte delle persone non possiede o non utilizza gestori di password con password complesse e non usa l'autenticazione a due fattori (2FA). Di conseguenza, questi hacker lanciano attacchi di phishing per rubare le credenziali di accesso degli utenti ignari. Con l'autenticazione a due fattori abilitata sui tuoi account, non basteranno nome utente e password per accedervi. Gli hacker avranno bisogno anche di un ulteriore fattore di identificazione (qualcosa che possiedi o qualcosa che sei), impedendo di fatto loro l'accesso ai tuoi account.
Inizia ad abilitare la 2FA sui tuoi account più importanti. Probabilmente la tua banca richiede già la 2FA per il backup online. Usala anche lì e abilitala anche su account importanti come la tua email, la VPN aziendale e qualsiasi servizio connesso a internet che offri ai tuoi clienti.
Termini correlati : Gestore password , Phishing
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di più
Gravità: CRITICA (CVSS 9.2) | Data di emissione: 22 ottobre 2026 Il 21 ottobre sono state scoperte due vulnerabilità critiche in PHP,...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

