Autrice : Katie Boquetti | Redazione : Craig Taylor
Noi di CyberHoot sapevamo da tempo che la programmazione basata sull'intelligenza artificiale (a volte chiamata "vibe coding") avrebbe aperto più porte agli attacchi di quanto volessimo. Questo malware Corp MDM sembra essere stato programmato utilizzando l'IA dagli aggressori, dato il numero di bug riscontrati nel prodotto finale. L'uso di strumenti di programmazione basati sull'IA implica una delle tante possibilità: gli hacker hanno lavorato di fretta con poco tempo a disposizione per i test, oppure non avevano le competenze tecniche necessarie per testare correttamente, o forse erano alle prime armi con la programmazione in generale (forse proprio con il vibe coding ). Sebbene non sia chiaro cosa abbia portato ai bug, è evidente l'obiettivo specifico degli aggressori di colpire le aziende di logistica per rubare messaggi di testo (inclusi i codici MFA via SMS), inoltrare chiamate telefoniche e compromettere i dispositivi. I dati rubati possono essere utilizzati dagli aggressori per rubare merci, denaro e reputazione. Gli aggressori hanno anche creato false pagine di accesso che permettevano agli utenti di inserire codici di autenticazione, consentendo così il furto di dati. Questo è un ulteriore motivo per cui sono così entusiasta di un metodo di autenticazione a più fattori (MFA) più robusto chiamato PassKeys , dato che sarebbe del tutto inutile su pagine di accesso di siti web fasulli.
L'articolo del blog di questa settimana contiene messaggi semplici e chiari che potete condividere con il vostro team: non installate mai app da fonti esterne, adottate metodi di autenticazione a più fattori affidabili e insegnate al personale come segnalare tempestivamente potenziali attacchi come questo, in modo che si possa dare l'allarme e condividere i dettagli con tutti i membri dello staff.
— Craig
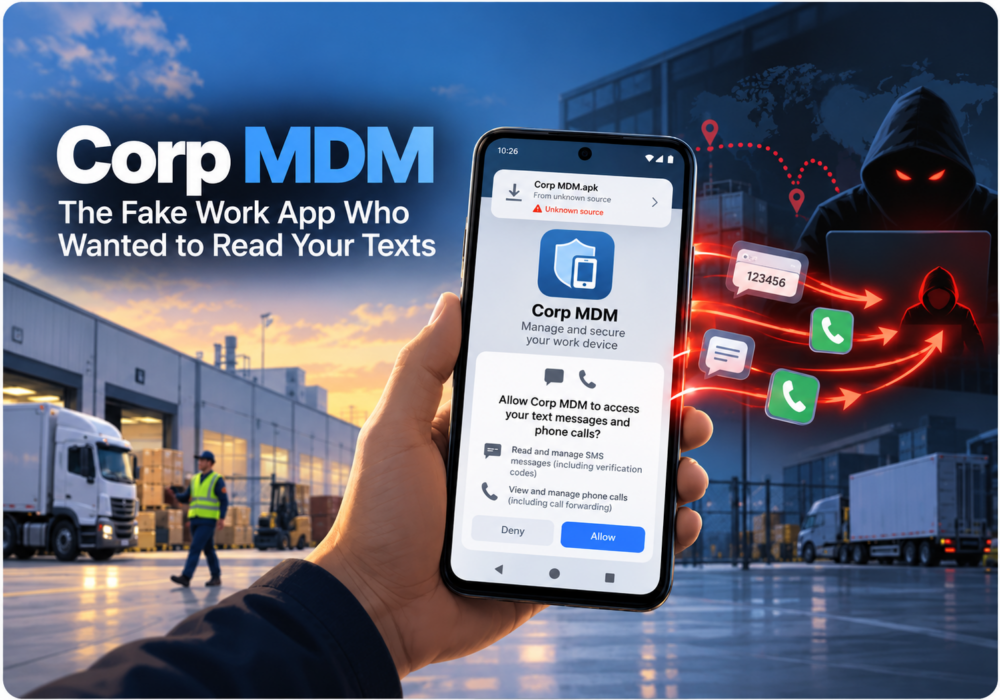
I team della logistica si assicurano che camion, navi e spedizioni siano sempre in movimento rispettando scadenze serrate, e una nuova campagna di spyware per Android sta cercando di approfittare di questi momenti di intenso lavoro. I ricercatori di sicurezza di Have I Been Squatted hanno scoperto un'app dannosa chiamata Corp MDM , che si spaccia per un software di gestione dei dispositivi aziendali. Una volta installata tramite sideloading , copia i nuovi messaggi di testo e inoltra le chiamate ai criminali. La buona notizia è che bastano poche semplici abitudini per bloccare questo attacco prima che inizi, e non è necessario un budget elevato per la sicurezza per metterle in pratica.
I criminali hanno creato false pagine Google Play utilizzando i nomi e il marchio di due vere aziende di logistica, CEVA Logistics e TKW Logistics. I dipendenti che visitano queste pagine trovano un'app chiamata Corp MDM, il cui nome ricorda il software di gestione dei dispositivi che molte aziende chiedono ai dipendenti di installare sui telefoni aziendali. Poiché il file non proviene dal vero Google Play Store, la vittima deve installarlo manualmente, un processo chiamato sideloading (molti segnali d'allarme in questo caso). Dopo l'installazione, l'app chiede l'autorizzazione per leggere i messaggi di testo, gestire le chiamate e mostrare le notifiche. Dopodiché, nasconde la sua icona dalla schermata iniziale e continua a funzionare in background. Consiglio : le app aziendali reali vengono distribuite tramite gli store ufficiali o il referente IT, quindi un link a una pagina di download speciale è un segnale da non sottovalutare e da chiedere conferma prima di installare qualsiasi cosa.
Corp MDM si connette al server dell'attaccante ogni 30 secondi e attende istruzioni. L'app invia al criminale ogni nuovo messaggio in arrivo, inclusi il mittente, il contenuto e l'ora di ricezione. Attiva l'inoltro di chiamata, in modo che tutte le chiamate in arrivo squillino sul telefono dell'attaccante anziché sul tuo. Si autoelimina anche su comando per eliminare le prove. Una buona notizia è che il malware intercetta solo i messaggi in arrivo dopo l'installazione, quindi i tuoi messaggi più vecchi rimangono privati. I ricercatori hanno anche trovato diversi bug nel codice e ritengono che l'autore del malware abbia probabilmente utilizzato strumenti di intelligenza artificiale per scriverlo. Anche i criminali distribuiscono software difettoso. Il loro codice, per quanto rudimentale, funziona comunque abbastanza bene da rubare i messaggi, quindi qualsiasi app che ti chieda di leggere i tuoi messaggi e gestire le tue chiamate merita un'attenta valutazione prima di autorizzarla.
Molte banche, provider di posta elettronica e app aziendali inviano ancora codici monouso tramite SMS. Anche i codici per il ripristino della password e il recupero dell'account spesso arrivano allo stesso modo. Quando un criminale legge questi messaggi, una password rubata si trasforma in un accesso completo all'account. L'inoltro di chiamata aggiunge un'ulteriore via di fuga, poiché alcuni servizi verificano l'identità dell'utente tramite una chiamata telefonica automatizzata. Nel settore della logistica, gli SMS contengono anche dettagli di spedizione e consegna, che consentono ai criminali di reindirizzare le fatture o rubare la merce. Consiglio: i codici inviati tramite SMS sono meglio di un accesso senza alcun passaggio aggiuntivo, ma passare a un'app di autenticazione o all'utilizzo di una password offre una protezione maggiore contro trucchi come questo.
Lo stesso server utilizzato da Corp MDM ospita anche pagine di login false e malware per Windows mirati al settore della logistica. I ricercatori hanno individuato indizi di un collegamento con l'Armenia o la Russia, sebbene nessuno abbia confermato chi gestisca l'operazione. Alla fine del 2025, Proofpoint ha segnalato l'installazione da parte di criminali di strumenti di accesso remoto presso aziende di autotrasporto per rubare merci. All'inizio del 2026, i ricercatori hanno descritto un gruppo chiamato Diesel Vortex, che utilizzava un servizio di phishing denominato MC Profit Always per rubare oltre 1,600 credenziali di accesso dal settore. L'obiettivo, in ogni caso, era il denaro, ottenuto tramite fatture reindirizzate, falsi broker e merci rubate. Il settore della logistica attrae i criminali perché il lavoro logistico comporta il trasferimento di denaro e merci, e questa consapevolezza aiuta i team a individuare le truffe più rapidamente.
Iniziate istruendo il vostro team sulla provenienza delle app aziendali. Un messaggio conciso come "Non vi invieremo mai un link per installare software aziendale" stabilisce una regola chiara che tutti ricorderanno. Successivamente, disattivate l'installazione di app da fonti sconosciute sui telefoni Android aziendali, operazione che nella maggior parte dei casi si trova nelle impostazioni di Sicurezza o App. Se utilizzate già uno strumento di gestione dei dispositivi mobili, verificate la presenza di un'impostazione per bloccare le installazioni da fonti sconosciute per tutti gli utenti. Quindi, spostate gli account più importanti, a partire da email e servizi bancari, dai codici SMS alle password (o, se le password non sono disponibili, a un'app di autenticazione ) o a un token hardware. Infine, chiedete al vostro operatore telefonico come verificare che l'inoltro di chiamata sia disattivato e controllate mensilmente le autorizzazioni delle app per individuare eventuali app che leggono messaggi o gestiscono chiamate senza un valido motivo.
Scegli un'abitudine da questo articolo e provala questa settimana. Condividi la regola di utilizzare solo app ufficiali con il tuo team durante la prossima riunione, oppure sposta l'accesso all'account email aziendale su (1) password o (2) app di autenticazione. I piccoli passi fanno la differenza e ogni scelta più sicura oggi ti mette un passo avanti rispetto a ieri. I brevi e intuitivi video di formazione e le simulazioni di phishing di CyberHoot aiutano tutto il tuo team a sviluppare queste abitudini senza paura né vergogna. Divertiti, impara e usa Hoot!
D: Che cos'è Corp MDM?
A: Corp MDM è uno spyware per Android mascherato da software aziendale di gestione dei dispositivi. Copia i nuovi messaggi di testo e inoltra le chiamate telefoniche ai criminali.
D: Chi sono i bersagli degli aggressori?
A: Dipendenti di aziende di logistica e trasporto merci. Le false pagine di download utilizzano i nomi di CEVA Logistics e TKW Logistics.
D: Il servizio Corp MDM è presente nel vero Google Play Store?
A: No. I criminali lo ospitano su false pagine di Google Play e le vittime devono installarlo manualmente. Utilizza una vera soluzione MDM per bloccare le installazioni da fonti sconosciute e fermare questo attacco. Non hai un sistema MDM? Dì al personale di toccare Annulla ogni volta che viene richiesto di "Installare app sconosciute".
D: Perché i criminali vogliono i miei messaggi di testo?
A: Molti servizi inviano codici di accesso, reimpostazione della password e codici di recupero tramite SMS. La lettura di questi messaggi consente a un criminale di impossessarsi degli account protetti da tali codici.
D: Come faccio a verificare se il mio telefono è infetto?
A: Cerca un'app che non conosci con l'autorizzazione a leggere i messaggi e gestire le chiamate, una notifica in background che non hai mai impostato o chiamate che smettono di raggiungerti. Note:Questa app nasconde la sua icona, quindi controlla in Impostazioni > App. Se qualcosa non va, contatta il tuo referente IT, disinstalla l'app, disattiva l'inoltro di chiamata (sulla maggior parte degli operatori, digitando *#21# si verifica la presenza dell'inoltro di chiamata e ##21# lo si disattiva, ma chiedi conferma al tuo operatore) e cambia le password degli account che utilizzano codici SMS. Segnalare tempestivamente il problema protegge tutto il team e non c'è nulla di male nel chiedere aiuto.
The Hacker News: uno spyware MDM aziendale prende di mira le aziende di logistica, ruba i nuovi SMS e reindirizza le chiamate.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di più
Gravità: CRITICA (CVSS 9.2) | Data di emissione: 22 ottobre 2026 Il 21 ottobre sono state scoperte due vulnerabilità critiche in PHP,...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.