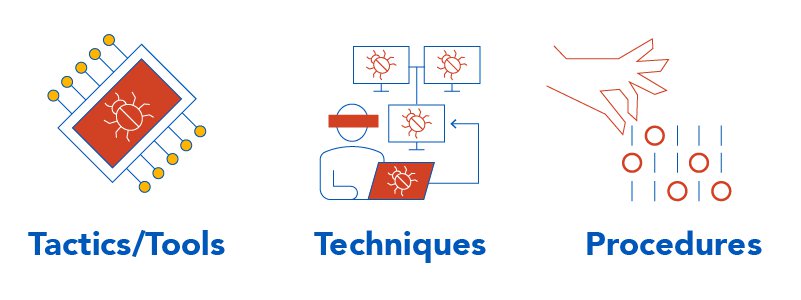
Tattiche, Tecniche e Procedure (TTP) è il metodo utilizzato dai professionisti IT e militari per determinare il comportamento di un attore malevolo (hacker). Questi tre elementi aiutano a comprendere meglio gli avversari. Sebbene ogni elemento sia importante di per sé, studiandoli tutti e tre, gli attacchi possono essere individuati, identificati e neutralizzati più facilmente. Conoscere le TTP di un hacker può aiutare a identificare gli attacchi in anticipo, consentendo di neutralizzarli prima che causino danni significativi. Continua a leggere per una descrizione dettagliata di ciascun componente:
Poche PMI dispongono di personale addetto alla sicurezza o IT con il tempo necessario per studiare le TTP. La realtà è che bisogna prepararsi al peggio e sperare nel meglio. Seguite le best practice riportate di seguito per prepararvi al peggio. Tuttavia, se volete davvero comprendere le TTP e imparare a sfruttare questa metodologia per proteggervi, continuate a leggere.
Studiare le TTP (Tattiche, Tecniche e Procedure) aiuta la tua organizzazione IT a comprendere come gli hacker pianificano ed eseguono i loro attacchi. Secondo TrustNetInc , durante il ciclo di vita di una TTP, il tuo personale IT dovrebbe intraprendere le seguenti azioni:
Potrebbe essere più semplice ed efficace adottare semplicemente le seguenti best practice per proteggere la tua azienda. In questo modo ridurrai le probabilità di essere vittima di attacchi informatici. CyberHoot consiglia a tutte le aziende di:
Inizia oggi stesso a costruire il tuo solido piano di sicurezza informatica multilivello con CyberHoot.
Fonti:
Letture aggiuntive:
Le operazioni in Ucraina e in altri paesi aiutano l'esercito americano a sviluppare team informatici
Termini correlati:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter".
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

